
Esta actualización cierra una vulnerabilidad, pero deja otra completamente expuesta. Ten cuidado.
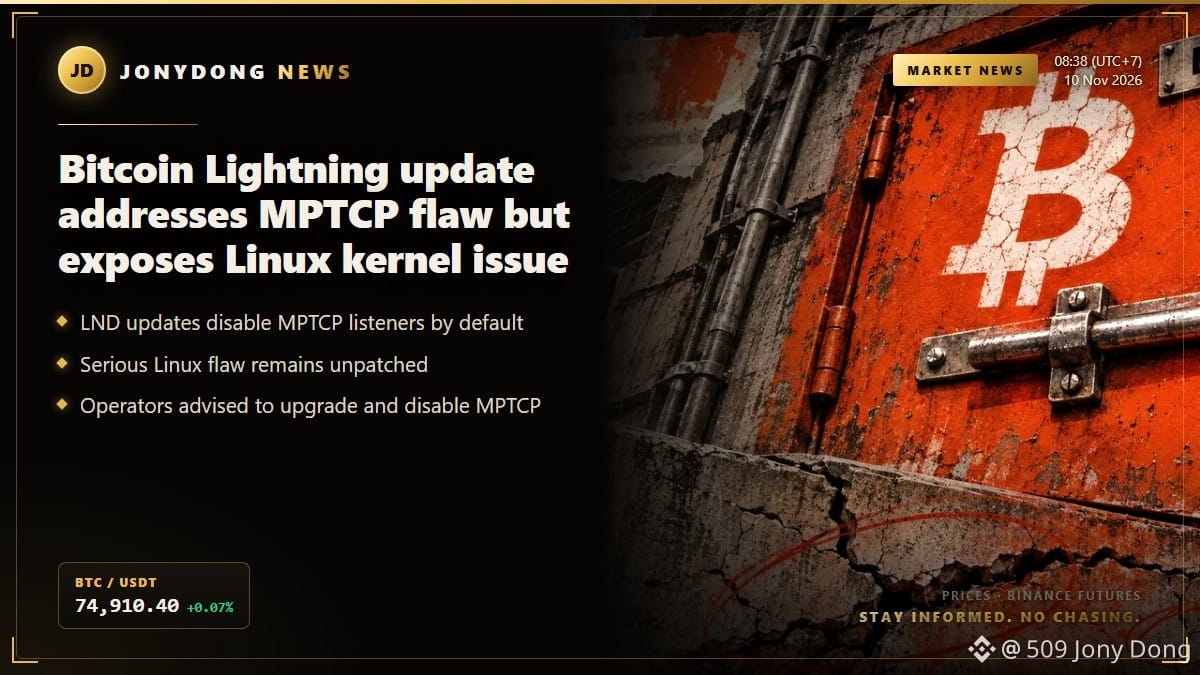
La actualización de Bitcoin Lightning corrige un fallo de MPTCP, pero deja al descubierto un problema del kernel de Linux
Los operadores de Bitcoin Lightning se enfrentan a un dilema de seguridad tras las últimas actualizaciones de LND. Las nuevas versiones, v0.20.7-beta y v0.21.6-beta, han desactivado de forma predeterminada los escuchas de Multipath TCP (MPTCP), lo que cierra una vía de vulnerabilidad. Sin embargo, sigue sin corregirse un fallo grave en el kernel de Linux, que podría dejar expuestos a los operadores.
El problema del kernel consiste en la explotación de memoria liberada durante la gestión de conexiones TCP IPv4. Ubuntu le ha asignado una puntuación CVSS de 9,8, que indica una gravedad crítica. Aunque la actualización de LND corrige una vía específica a través de los escuchas de MPTCP, no elimina el riesgo que representan otros servicios expuestos en la misma máquina. Esto significa que un sistema sin parches podría seguir siendo vulnerable.
Se recomienda a los operadores que actualicen su aplicación LND, desactiven MPTCP en sus equipos y estén atentos a los parches del kernel que publiquen sus distribuciones. Las recomendaciones incluyen comandos específicos para asegurarse de que la configuración se aplique correctamente. Es fundamental que los operadores tomen estas medidas a medida que evoluciona el panorama de la seguridad, lo que repercute en la confianza y la funcionalidad de la Lightning Network de Bitcoin.
$BTC
#Security #CryptoNews
La actualización de Bitcoin Lightning corrige un fallo de MPTCP, pero deja al descubierto un problema del kernel de Linux
Los operadores de Bitcoin Lightning se enfrentan a un dilema de seguridad tras las últimas actualizaciones de LND. Las nuevas versiones, v0.20.7-beta y v0.21.6-beta, han desactivado de forma predeterminada los escuchas de Multipath TCP (MPTCP), lo que cierra una vía de vulnerabilidad. Sin embargo, sigue sin corregirse un fallo grave en el kernel de Linux, que podría dejar expuestos a los operadores.
El problema del kernel consiste en la explotación de memoria liberada durante la gestión de conexiones TCP IPv4. Ubuntu le ha asignado una puntuación CVSS de 9,8, que indica una gravedad crítica. Aunque la actualización de LND corrige una vía específica a través de los escuchas de MPTCP, no elimina el riesgo que representan otros servicios expuestos en la misma máquina. Esto significa que un sistema sin parches podría seguir siendo vulnerable.
Se recomienda a los operadores que actualicen su aplicación LND, desactiven MPTCP en sus equipos y estén atentos a los parches del kernel que publiquen sus distribuciones. Las recomendaciones incluyen comandos específicos para asegurarse de que la configuración se aplique correctamente. Es fundamental que los operadores tomen estas medidas a medida que evoluciona el panorama de la seguridad, lo que repercute en la confianza y la funcionalidad de la Lightning Network de Bitcoin.
$BTC
#Security #CryptoNews