En un ataque a la cadena de suministro, lo más preocupante no es que modifiquen el código, sino que la contraseña esté almacenada en texto sin cifrar en el archivo de configuración.
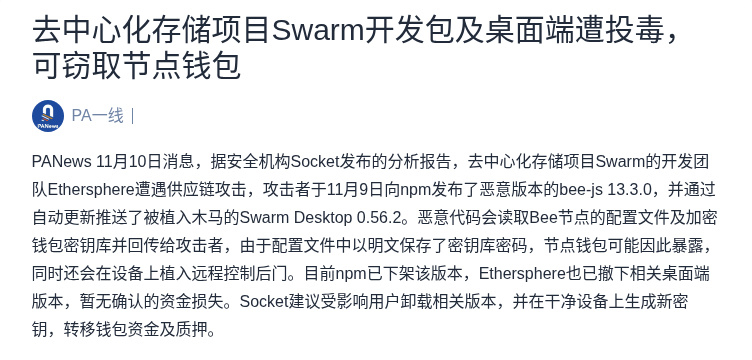
Según informó PANews el 10 de noviembre, un análisis de la empresa de seguridad Socket reveló que el 9 de noviembre un atacante publicó una versión maliciosa de bee-js 13.3.0 en npm y distribuyó, mediante actualizaciones automáticas, Swarm Desktop 0.56.2 infectado con un troyano. El código malicioso lee el archivo de configuración del nodo Bee y el almacén de claves de la cartera cifrada, y envía esos datos al atacante. Como la contraseña del almacén de claves estaba guardada en texto sin cifrar en el archivo de configuración, la cartera del nodo podría quedar expuesta y el dispositivo también podría infectarse con una puerta trasera de control remoto.
npm ya retiró esa versión y Ethersphere también eliminó la versión de escritorio correspondiente. Por el momento, no se han confirmado pérdidas de fondos. Socket recomienda a los usuarios afectados desinstalar las versiones correspondientes, generar nuevas claves en un dispositivo limpio y transferir los fondos de la cartera y las posiciones en staking.
Dos escenarios a tener en cuenta: primero, si ejecutaste un nodo Bee en tu equipo o instalaste Swarm Desktop, el hecho de que la contraseña del almacén de claves estuviera en texto sin cifrar significa que debes considerar que la clave privada ya se ha filtrado; segundo, si solo tienes BZZ en un exchange y no ejecutas un nodo, tu exposición en este caso no es la misma que la de una cartera de nodo bajo autocustodia.
¿Qué prefieres hacer primero: desinstalar las versiones afectadas o generar nuevas claves en un dispositivo limpio?
Imagen 1: El paquete de desarrollo de Swarm bee-js sufre un ataque de envenenamiento; es posible que se hayan filtrado las claves privadas de las carteras de los nodos · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a1c1ab-16fb-7223-9bfe-d8ea29251353
Según informó PANews el 10 de noviembre, un análisis de la empresa de seguridad Socket reveló que el 9 de noviembre un atacante publicó una versión maliciosa de bee-js 13.3.0 en npm y distribuyó, mediante actualizaciones automáticas, Swarm Desktop 0.56.2 infectado con un troyano. El código malicioso lee el archivo de configuración del nodo Bee y el almacén de claves de la cartera cifrada, y envía esos datos al atacante. Como la contraseña del almacén de claves estaba guardada en texto sin cifrar en el archivo de configuración, la cartera del nodo podría quedar expuesta y el dispositivo también podría infectarse con una puerta trasera de control remoto.
npm ya retiró esa versión y Ethersphere también eliminó la versión de escritorio correspondiente. Por el momento, no se han confirmado pérdidas de fondos. Socket recomienda a los usuarios afectados desinstalar las versiones correspondientes, generar nuevas claves en un dispositivo limpio y transferir los fondos de la cartera y las posiciones en staking.
Dos escenarios a tener en cuenta: primero, si ejecutaste un nodo Bee en tu equipo o instalaste Swarm Desktop, el hecho de que la contraseña del almacén de claves estuviera en texto sin cifrar significa que debes considerar que la clave privada ya se ha filtrado; segundo, si solo tienes BZZ en un exchange y no ejecutas un nodo, tu exposición en este caso no es la misma que la de una cartera de nodo bajo autocustodia.
¿Qué prefieres hacer primero: desinstalar las versiones afectadas o generar nuevas claves en un dispositivo limpio?
Imagen 1: El paquete de desarrollo de Swarm bee-js sufre un ataque de envenenamiento; es posible que se hayan filtrado las claves privadas de las carteras de los nodos · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a1c1ab-16fb-7223-9bfe-d8ea29251353