CZ niega el robo de 335 millones de datos de usuarios de Binance y afirma que las acusaciones son desinformación o una estafa.
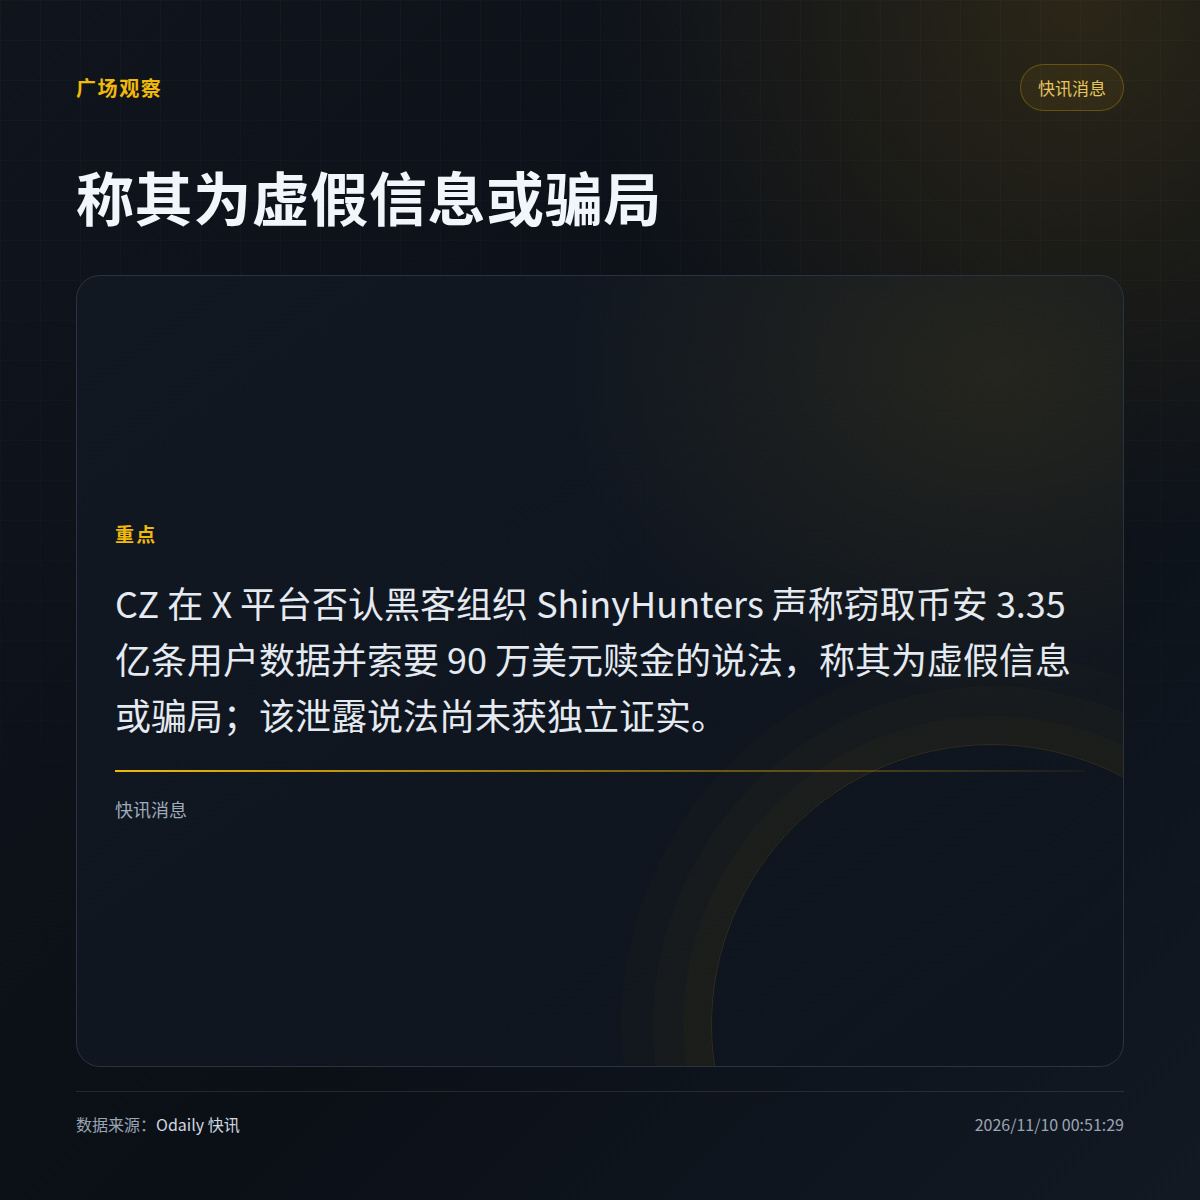
Según una noticia de última hora de Odaily, el fundador de Binance, CZ, respondió en X que es claramente falso que el grupo de hackers ShinyHunters afirme haber robado unos 335,9 millones de datos de usuarios y exija un rescate de 900.000 dólares. Su argumento es que quien realmente tuviera las claves privadas de las carteras transferiría directamente los fondos, en lugar de vender los datos. CZ dijo que ya había visto el mensaje el día anterior y que pensó que su falsedad era suficientemente evidente, pero aun así algunos medios lo convirtieron en titular. Anteriormente, la cuenta de seguimiento de ciberseguridad ThreatMon había revelado las afirmaciones de ShinyHunters, que supuestamente incluían documentos KYC, contraseñas, correos electrónicos, números de teléfono y claves privadas de carteras.
· La supuesta filtración aún no ha sido verificada de forma independiente; por ahora, lo único que se ha hecho público son las afirmaciones del grupo de hackers y la negación de CZ.
· «Quien tenga las claves privadas transferiría directamente los fondos» es la opinión de CZ y constituye una declaración personal suya.
Si se acusara a un exchange de sufrir una filtración de datos, ¿qué prueba consultarías primero: archivos de muestra o una declaración oficial?
Según una noticia de última hora de Odaily, el fundador de Binance, CZ, respondió en X que es claramente falso que el grupo de hackers ShinyHunters afirme haber robado unos 335,9 millones de datos de usuarios y exija un rescate de 900.000 dólares. Su argumento es que quien realmente tuviera las claves privadas de las carteras transferiría directamente los fondos, en lugar de vender los datos. CZ dijo que ya había visto el mensaje el día anterior y que pensó que su falsedad era suficientemente evidente, pero aun así algunos medios lo convirtieron en titular. Anteriormente, la cuenta de seguimiento de ciberseguridad ThreatMon había revelado las afirmaciones de ShinyHunters, que supuestamente incluían documentos KYC, contraseñas, correos electrónicos, números de teléfono y claves privadas de carteras.
· La supuesta filtración aún no ha sido verificada de forma independiente; por ahora, lo único que se ha hecho público son las afirmaciones del grupo de hackers y la negación de CZ.
· «Quien tenga las claves privadas transferiría directamente los fondos» es la opinión de CZ y constituye una declaración personal suya.
Si se acusara a un exchange de sufrir una filtración de datos, ¿qué prueba consultarías primero: archivos de muestra o una declaración oficial?