
Secuela del robo de 6.300 millones a Binance: cuando los hackers convierten una «entrevista de trabajo» en un arma
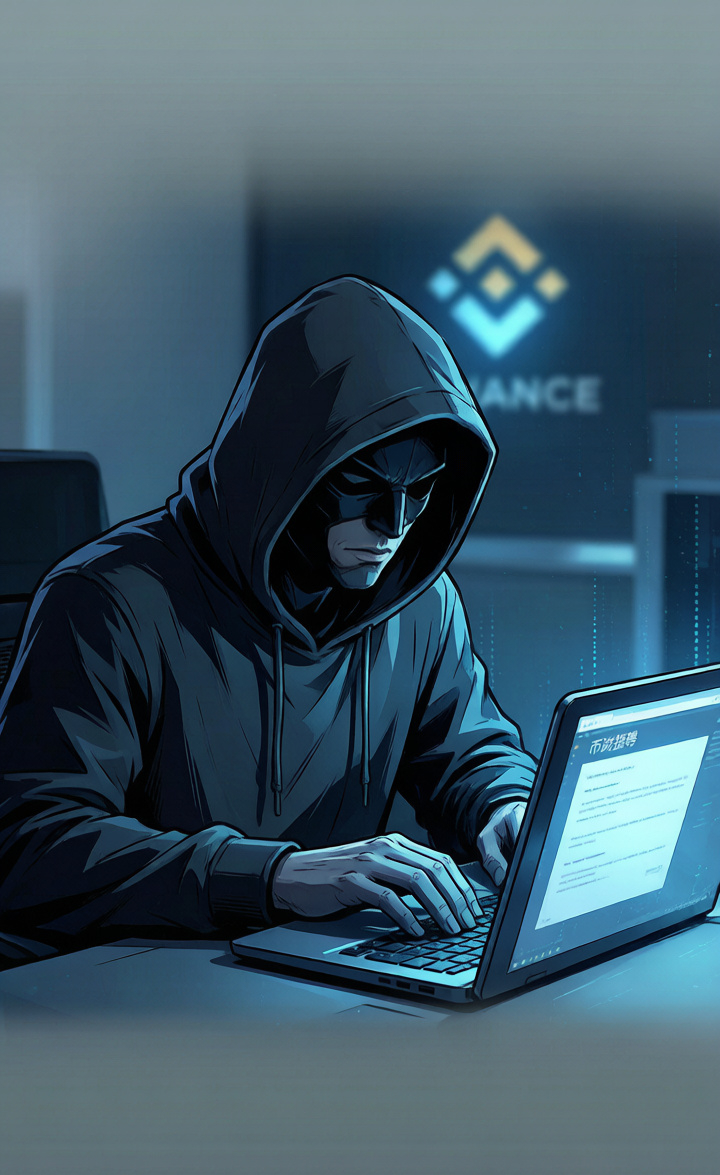
Este robo de 6.300 millones, que conmocionó al sector, está dejando al descubierto una de las escenas más absurdas de la seguridad Web3: los hackers no intentaron descifrar las claves privadas por la fuerza, sino que recurrieron a la «infiltración laboral».
Según las investigaciones preliminares, los atacantes se hicieron pasar por reclutadores y enviaron archivos infectados a personal de operaciones y mantenimiento de Binance. Así lograron infiltrarse en los sistemas internos y secuestrar una herramienta de IA que ayudaba con las firmas, hasta hacerse con el control de activos en varias cadenas.
Lo que resulta aún más inquietante son las huellas en la cadena: los fondos robados se transfirieron mediante una autorización «legal» basada en el estándar EIP-7702. Esto significa que los hackers no necesitaron recurrir a la fuerza bruta; bastó con obtener la «llave» mediante ingeniería social para que los contratos inteligentes «dieran su consentimiento» y dejaran pasar los fondos. No se trata solo de un fallo tecnológico, sino también de una derrota de la naturaleza humana.
Sin embargo, las crisis suelen ser catalizadoras de la evolución. Changpeng Zhao activó rápidamente el fondo SAFU para cubrir la totalidad de las pérdidas, reafirmando así el compromiso que debe asumir una plataforma madura. Y la expresión de «ceño fruncido» de Elon Musk en X, más que una señal de pesimismo, puede interpretarse como una expectativa de que el sector se someta a una profunda depuración.
Cada golpe a la seguridad obliga a implementar sistemas de defensa de IA más robustos y arquitecturas de confianza cero. Cuando los hackers convierten las entrevistas en armas, el mundo cripto acabará forjando un escudo más inteligente. Puede que la oscuridad llegue tarde, pero la luz de la capacidad de la cadena de bloques para depurarse nunca falta.#币安黑客攻击
Este robo de 6.300 millones, que conmocionó al sector, está dejando al descubierto una de las escenas más absurdas de la seguridad Web3: los hackers no intentaron descifrar las claves privadas por la fuerza, sino que recurrieron a la «infiltración laboral».
Según las investigaciones preliminares, los atacantes se hicieron pasar por reclutadores y enviaron archivos infectados a personal de operaciones y mantenimiento de Binance. Así lograron infiltrarse en los sistemas internos y secuestrar una herramienta de IA que ayudaba con las firmas, hasta hacerse con el control de activos en varias cadenas.
Lo que resulta aún más inquietante son las huellas en la cadena: los fondos robados se transfirieron mediante una autorización «legal» basada en el estándar EIP-7702. Esto significa que los hackers no necesitaron recurrir a la fuerza bruta; bastó con obtener la «llave» mediante ingeniería social para que los contratos inteligentes «dieran su consentimiento» y dejaran pasar los fondos. No se trata solo de un fallo tecnológico, sino también de una derrota de la naturaleza humana.
Sin embargo, las crisis suelen ser catalizadoras de la evolución. Changpeng Zhao activó rápidamente el fondo SAFU para cubrir la totalidad de las pérdidas, reafirmando así el compromiso que debe asumir una plataforma madura. Y la expresión de «ceño fruncido» de Elon Musk en X, más que una señal de pesimismo, puede interpretarse como una expectativa de que el sector se someta a una profunda depuración.
Cada golpe a la seguridad obliga a implementar sistemas de defensa de IA más robustos y arquitecturas de confianza cero. Cuando los hackers convierten las entrevistas en armas, el mundo cripto acabará forjando un escudo más inteligente. Puede que la oscuridad llegue tarde, pero la luz de la capacidad de la cadena de bloques para depurarse nunca falta.#币安黑客攻击