Explotación de $6M en Keplr Wallet a través de Web3Auth: esta es la verdadera historia
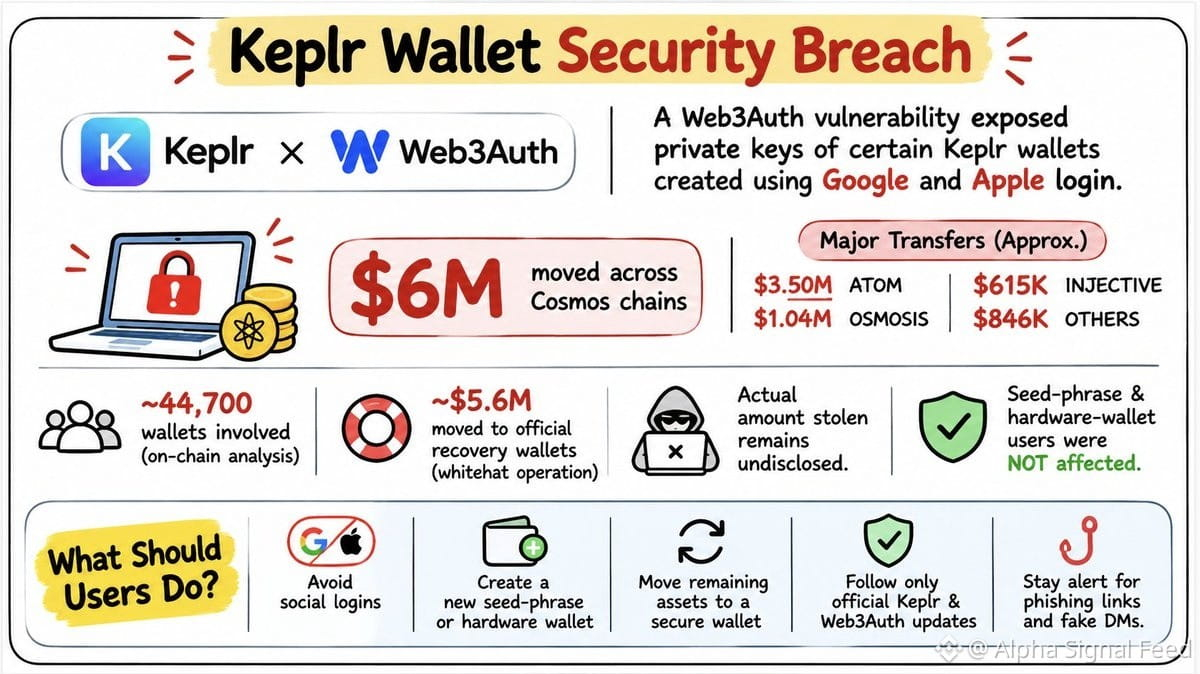
Una vulnerabilidad de Web3Auth expuso las claves privadas de las billeteras Keplr que usaban el inicio de sesión social con Google o Apple. Miles de billeteras fueron comprometidas, pero la mayoría de los fondos fueron rescatados por hackers de sombrero blanco antes de que los atacantes pudieran drenarlos.
El resumen:
6 de nov. de 2026: una brecha en la infraestructura de Web3Auth afectó a las billeteras Keplr con inicio de sesión social. Las cuentas de inicio de sesión de Google y Apple quedaron expuestas. Los usuarios de frases semilla y billeteras físicas estuvieron a salvo.
Se movieron $6M entre cadenas de Cosmos:
$ATOM - $3.5M
$OSMO - $1.04M
$INJ - $615K
$AKT - $422K
$TIA - $238K
Noble - $108K
$DYDX - $62K
$BBN - $16K
Importante: La mayor parte de estos fondos se recuperó en una operación de emergencia de hackers de sombrero blanco; NO fueron ganancias de los hackers. Se aseguraron aproximadamente $5.6M en billeteras oficiales de recuperación. ¿Cuánto se llevaron realmente los atacantes? Aún se desconoce.
Se identificaron 44,700 billeteras en los conjuntos de datos. Es probable que los daños reales sean mucho menores de lo que sugieren los titulares.
Lo que esto significa realmente:
Tu billetera «descentralizada» no está descentralizada si tu capa de autenticación funciona a través de Web3Auth o de cualquier proveedor externo. Una sola vulnerabilidad en su sistema = tus claves quedan expuestas.
Los inicios de sesión sociales son prácticos, hasta que dejan de serlo. Por eso existen las billeteras físicas y las frases semilla bajo tu propio control.
Si usaste el inicio de sesión de Google o Apple en Keplr:
Deja de usar esa billetera de inmediato
Genera una billetera con una nueva frase semilla o usa una billetera física
Retira los activos líquidos siguiendo las instrucciones oficiales de Keplr
Comprueba por separado las posiciones en staking
Ignora todos los mensajes directos que ofrezcan «ayuda para recuperar los fondos»
Confía únicamente en los canales oficiales de @keplrwallet y @Web3Auth.
En resumen:
La comodidad tiene un precio. Delegar la autenticación = delegar el riesgo. El atacante pudo entrar porque falló el proveedor de inicio de sesión, no porque las cadenas de Cosmos estén averiadas.
Se salvaron la mayoría de los fondos, pero la lección está clara: controla tus claves o alguien más lo hará.
Una vulnerabilidad de Web3Auth expuso las claves privadas de las billeteras Keplr que usaban el inicio de sesión social con Google o Apple. Miles de billeteras fueron comprometidas, pero la mayoría de los fondos fueron rescatados por hackers de sombrero blanco antes de que los atacantes pudieran drenarlos.
El resumen:
6 de nov. de 2026: una brecha en la infraestructura de Web3Auth afectó a las billeteras Keplr con inicio de sesión social. Las cuentas de inicio de sesión de Google y Apple quedaron expuestas. Los usuarios de frases semilla y billeteras físicas estuvieron a salvo.
Se movieron $6M entre cadenas de Cosmos:
$ATOM - $3.5M
$OSMO - $1.04M
$INJ - $615K
$AKT - $422K
$TIA - $238K
Noble - $108K
$DYDX - $62K
$BBN - $16K
Importante: La mayor parte de estos fondos se recuperó en una operación de emergencia de hackers de sombrero blanco; NO fueron ganancias de los hackers. Se aseguraron aproximadamente $5.6M en billeteras oficiales de recuperación. ¿Cuánto se llevaron realmente los atacantes? Aún se desconoce.
Se identificaron 44,700 billeteras en los conjuntos de datos. Es probable que los daños reales sean mucho menores de lo que sugieren los titulares.
Lo que esto significa realmente:
Tu billetera «descentralizada» no está descentralizada si tu capa de autenticación funciona a través de Web3Auth o de cualquier proveedor externo. Una sola vulnerabilidad en su sistema = tus claves quedan expuestas.
Los inicios de sesión sociales son prácticos, hasta que dejan de serlo. Por eso existen las billeteras físicas y las frases semilla bajo tu propio control.
Si usaste el inicio de sesión de Google o Apple en Keplr:
Deja de usar esa billetera de inmediato
Genera una billetera con una nueva frase semilla o usa una billetera física
Retira los activos líquidos siguiendo las instrucciones oficiales de Keplr
Comprueba por separado las posiciones en staking
Ignora todos los mensajes directos que ofrezcan «ayuda para recuperar los fondos»
Confía únicamente en los canales oficiales de @keplrwallet y @Web3Auth.
En resumen:
La comodidad tiene un precio. Delegar la autenticación = delegar el riesgo. El atacante pudo entrar porque falló el proveedor de inicio de sesión, no porque las cadenas de Cosmos estén averiadas.
Se salvaron la mayoría de los fondos, pero la lección está clara: controla tus claves o alguien más lo hará.