HACKEO DEL PUENTE ANKR: 5 RECIBOS FALSOS, 5 FIRMAS VÁLIDAS.
Otra pesadilla de seguridad en DeFi. Según se informa, el puente cross-chain de Ankr sufrió un exploit de 304.500 $.
¿Qué ocurrió?
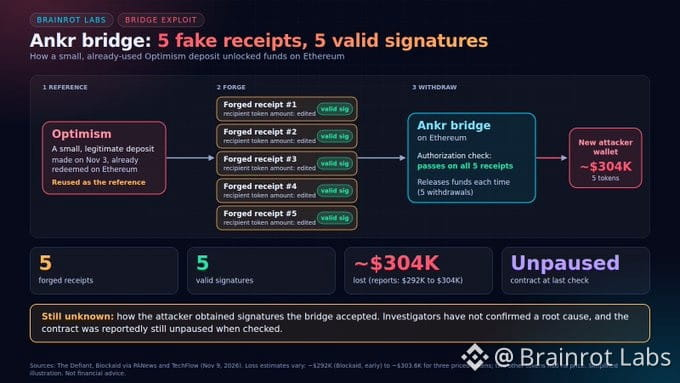
• El atacante hizo referencia a una transacción legítima de Optimism.
• Envió 5 recibos cross-chain falsificados.
• Modificó el destinatario, el token y el monto del retiro.
• Los 5 recibos incluían firmas válidas de firmantes de confianza del puente.
El fallo crítico: la función de retiro liberó los activos sin verificar de forma independiente el evento real en la cadena de origen.
El origen de las firmas no autorizadas sigue bajo investigación. No se ha confirmado que los propios firmantes hayan sido comprometidos.
Por eso, las firmas válidas no significan automáticamente que las transacciones sean válidas.
Un puente puede contar con firmantes de confianza, pero si no verifica lo que realmente ocurrió en la cadena de origen, los atacantes aún pueden encontrar la forma de colarse.
Cinco recibos superaron la verificación. Al parecer, el sentido común no.
¿Cuántos exploits más de puentes harán falta para que la seguridad cross-chain se convierta en una prioridad y no en algo secundario?
Otra pesadilla de seguridad en DeFi. Según se informa, el puente cross-chain de Ankr sufrió un exploit de 304.500 $.
¿Qué ocurrió?
• El atacante hizo referencia a una transacción legítima de Optimism.
• Envió 5 recibos cross-chain falsificados.
• Modificó el destinatario, el token y el monto del retiro.
• Los 5 recibos incluían firmas válidas de firmantes de confianza del puente.
El fallo crítico: la función de retiro liberó los activos sin verificar de forma independiente el evento real en la cadena de origen.
El origen de las firmas no autorizadas sigue bajo investigación. No se ha confirmado que los propios firmantes hayan sido comprometidos.
Por eso, las firmas válidas no significan automáticamente que las transacciones sean válidas.
Un puente puede contar con firmantes de confianza, pero si no verifica lo que realmente ocurrió en la cadena de origen, los atacantes aún pueden encontrar la forma de colarse.
Cinco recibos superaron la verificación. Al parecer, el sentido común no.
¿Cuántos exploits más de puentes harán falta para que la seguridad cross-chain se convierta en una prioridad y no en algo secundario?