⚠️Keplr: La vulnerabilidad más allá de la billetera
#keplradvisessocialloginuserstotransferassets
Una billetera de criptomonedas puede verse comprometida incluso cuando no se ha pirateado la aplicación de la billetera.
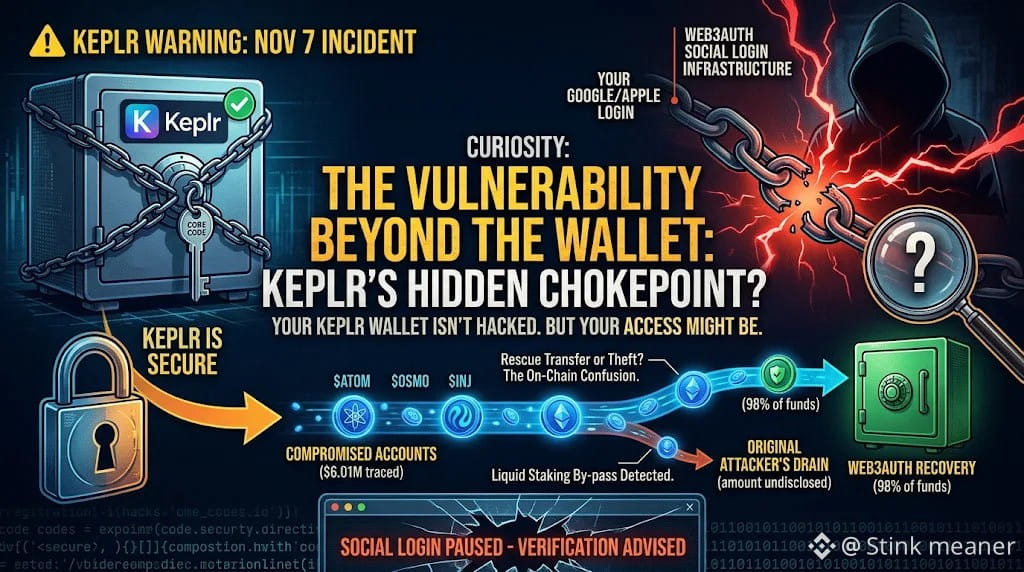
La advertencia de Keplr del 7 de noviembre se refería a cuentas creadas mediante el inicio de sesión con Google o Apple. El problema se rastreó hasta Web3Auth, la infraestructura externa que da soporte a ese sistema de inicio de sesión, y no a una vulnerabilidad recién descubierta en el código principal de la billetera Keplr.
Keplr pausó el inicio de sesión con redes sociales y pidió a los usuarios afectados que no depositaran más fondos ni volvieran a importar sus cuentas. Según la empresa, las cuentas con frase de recuperación y las billeteras de hardware no forman parte del grupo afectado.
Las cifras en cadena deben interpretarse con cuidado. Bitquery rastreó al menos $6.01 millones en activos transferidos desde cuentas vulnerables a direcciones que Web3Auth identificó posteriormente como billeteras de recuperación.
Eso no significa que se hayan robado $6 millones. Web3Auth afirma que las transferencias formaron parte de los esfuerzos para proteger los fondos de las billeteras expuestas. No se ha revelado la cantidad real sustraída por el atacante original.
Un detalle que pasó desapercibido: parte de los ATOM en staking se transfirió usando tokens de participación de staking líquido, evitando la espera habitual de 21 días asociada al retiro directo del staking.
Por lo tanto, un inicio de sesión comprometido puede afectar a activos en distintas cadenas conectadas, y las transferencias para rescatar fondos pueden parecer robos en la cadena.
Sigue únicamente las instrucciones oficiales de Keplr y Web3Auth. Ignora las ofertas de recuperación no solicitadas.
Esto no es asesoramiento financiero.
$ATOM $OSMO $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #AnthropicRejectsIPODelayValuationinQuestion #TradFiForBeginners #AIChipSlumpNasdaq
#keplradvisessocialloginuserstotransferassets
Una billetera de criptomonedas puede verse comprometida incluso cuando no se ha pirateado la aplicación de la billetera.
La advertencia de Keplr del 7 de noviembre se refería a cuentas creadas mediante el inicio de sesión con Google o Apple. El problema se rastreó hasta Web3Auth, la infraestructura externa que da soporte a ese sistema de inicio de sesión, y no a una vulnerabilidad recién descubierta en el código principal de la billetera Keplr.
Keplr pausó el inicio de sesión con redes sociales y pidió a los usuarios afectados que no depositaran más fondos ni volvieran a importar sus cuentas. Según la empresa, las cuentas con frase de recuperación y las billeteras de hardware no forman parte del grupo afectado.
Las cifras en cadena deben interpretarse con cuidado. Bitquery rastreó al menos $6.01 millones en activos transferidos desde cuentas vulnerables a direcciones que Web3Auth identificó posteriormente como billeteras de recuperación.
Eso no significa que se hayan robado $6 millones. Web3Auth afirma que las transferencias formaron parte de los esfuerzos para proteger los fondos de las billeteras expuestas. No se ha revelado la cantidad real sustraída por el atacante original.
Un detalle que pasó desapercibido: parte de los ATOM en staking se transfirió usando tokens de participación de staking líquido, evitando la espera habitual de 21 días asociada al retiro directo del staking.
Por lo tanto, un inicio de sesión comprometido puede afectar a activos en distintas cadenas conectadas, y las transferencias para rescatar fondos pueden parecer robos en la cadena.
Sigue únicamente las instrucciones oficiales de Keplr y Web3Auth. Ignora las ofertas de recuperación no solicitadas.
Esto no es asesoramiento financiero.
$ATOM $OSMO $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #AnthropicRejectsIPODelayValuationinQuestion #TradFiForBeginners #AIChipSlumpNasdaq