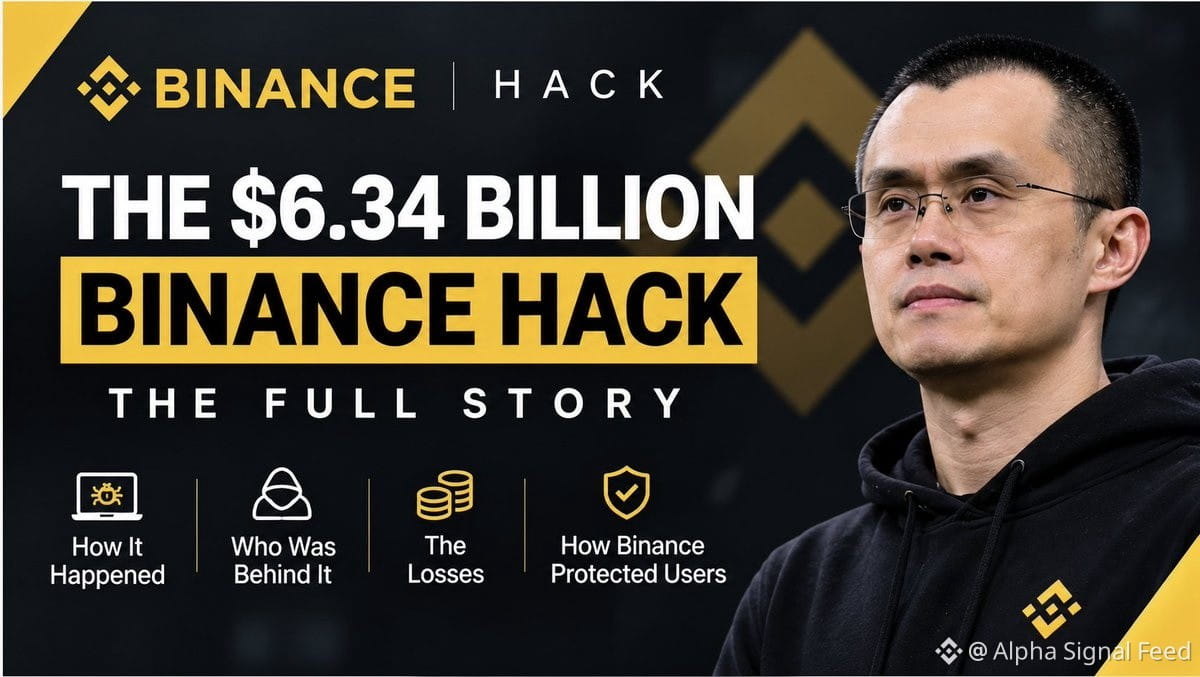
EL HACKEO DE BINANCE POR 6,34 mil millones de dólares: LO QUE REALMENTE PASÓ
Acaba de producirse una de las mayores brechas de seguridad de la historia de las criptomonedas. Falsas entrevistas de trabajo, dispositivos de empleados comprometidos, credenciales robadas y una infiltración de varios meses por parte de la operación TraderTraitor de Corea del Norte.
Aquí tienes el desglose completo:
CRONOLOGÍA DEL ATAQUE
29 de octubre: Binance detectó transferencias no autorizadas desde billeteras calientes. Se movieron 6,34 mil millones de dólares en activos digitales a través de varias cadenas.
Pero el ataque había comenzado mucho antes:
• Junio: Los atacantes comprometieron el dispositivo de un empleado mediante software de desarrollo malicioso
• Septiembre: Un segundo ingeniero fue blanco de una falsa entrevista de trabajo con código malicioso
• 20 de octubre: Acceso completo a los sistemas, las credenciales y la infraestructura de billeteras de los empleados
• 29 de octubre: Se sustrajeron miles de millones
LO QUE ROBARON
233,46 millones de $XRP
970.500 $SOL
44,2 millones de $OP
18.270 $BTC
Además de $ETH y otros activos
Los atacantes empezaron de inmediato a convertirlo todo en $ETH para complicar la recuperación.
LA RESPUESTA
El FBI culpó oficialmente a Corea del Norte el 31 de octubre.
Respuesta del sector:
• Tether congeló aproximadamente 1.570 millones de $USDT
• Circle congeló más de 800 millones de $USDC
• Binance colaboró con investigadores de blockchain y las fuerzas del orden para rastrear los fondos
LA RESPUESTA DE BINANCE
Puedes decir lo que quieras sobre el fallo de seguridad, pero la respuesta fue sólida:
• Cubrió todos los activos de los clientes afectados mediante SAFU y la tesorería corporativa
• Reabasteció el 98 % de los tokens afectados para el 31 de octubre
• Los clientes no sufrieron NINGUNA pérdida
• Restableció gradualmente los retiros
• Amplió la Prueba de Reservas a 44 tokens
• Reemplazó los dispositivos comprometidos
• Inició una revisión independiente de ciberseguridad
LA VERDADERA CONCLUSIÓN
La brecha fue grave. Es necesario investigar a fondo los fallos internos.
Pero Binance asumió toda la responsabilidad financiera y colaboró con el sector para recuperar los fondos. Eso es importante.
Un exchange no se define solo por su seguridad cuando todo va bien. También importa cómo responde cuando las cosas salen mal.
Lección para el sector: Proteger a los usuarios siempre debe ser lo primero. Todas las plataformas deben aprender de esto.
Acaba de producirse una de las mayores brechas de seguridad de la historia de las criptomonedas. Falsas entrevistas de trabajo, dispositivos de empleados comprometidos, credenciales robadas y una infiltración de varios meses por parte de la operación TraderTraitor de Corea del Norte.
Aquí tienes el desglose completo:
CRONOLOGÍA DEL ATAQUE
29 de octubre: Binance detectó transferencias no autorizadas desde billeteras calientes. Se movieron 6,34 mil millones de dólares en activos digitales a través de varias cadenas.
Pero el ataque había comenzado mucho antes:
• Junio: Los atacantes comprometieron el dispositivo de un empleado mediante software de desarrollo malicioso
• Septiembre: Un segundo ingeniero fue blanco de una falsa entrevista de trabajo con código malicioso
• 20 de octubre: Acceso completo a los sistemas, las credenciales y la infraestructura de billeteras de los empleados
• 29 de octubre: Se sustrajeron miles de millones
LO QUE ROBARON
233,46 millones de $XRP
970.500 $SOL
44,2 millones de $OP
18.270 $BTC
Además de $ETH y otros activos
Los atacantes empezaron de inmediato a convertirlo todo en $ETH para complicar la recuperación.
LA RESPUESTA
El FBI culpó oficialmente a Corea del Norte el 31 de octubre.
Respuesta del sector:
• Tether congeló aproximadamente 1.570 millones de $USDT
• Circle congeló más de 800 millones de $USDC
• Binance colaboró con investigadores de blockchain y las fuerzas del orden para rastrear los fondos
LA RESPUESTA DE BINANCE
Puedes decir lo que quieras sobre el fallo de seguridad, pero la respuesta fue sólida:
• Cubrió todos los activos de los clientes afectados mediante SAFU y la tesorería corporativa
• Reabasteció el 98 % de los tokens afectados para el 31 de octubre
• Los clientes no sufrieron NINGUNA pérdida
• Restableció gradualmente los retiros
• Amplió la Prueba de Reservas a 44 tokens
• Reemplazó los dispositivos comprometidos
• Inició una revisión independiente de ciberseguridad
LA VERDADERA CONCLUSIÓN
La brecha fue grave. Es necesario investigar a fondo los fallos internos.
Pero Binance asumió toda la responsabilidad financiera y colaboró con el sector para recuperar los fondos. Eso es importante.
Un exchange no se define solo por su seguridad cuando todo va bien. También importa cómo responde cuando las cosas salen mal.
Lección para el sector: Proteger a los usuarios siempre debe ser lo primero. Todas las plataformas deben aprender de esto.