
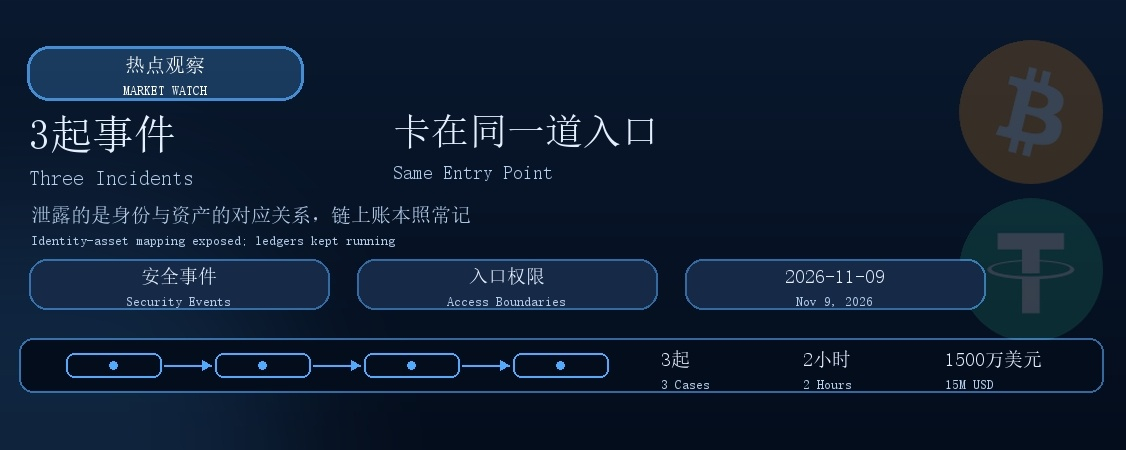
Tres incidentes en una semana: vistos en conjunto, resultan interesantes. El 3 de noviembre, se accedió sin autorización al sistema de tarjetas de consumo de un proveedor de tarjetas de pago cripto, y quedaron expuestos nombres, domicilios, números de tarjeta, CVV y direcciones de billeteras asociadas; después de que una plataforma de trading brasileña congelara los retiros durante aproximadamente una semana, estos se reanudaron por etapas a partir del 9 de noviembre; además, un exchange anunció que compensaría a un usuario que había transferido por error 11398.77 USDT e incorporó tres confirmaciones al proceso de transferencia. Ninguno de los tres incidentes se debió a un ataque a la cadena: todos se atascaron en el mismo punto de acceso.
Ninguno de los problemas estuvo en la cadena. El antiguo sistema de tarjetas de pago, los controles de depósitos y retiros del exchange, el número de confirmaciones al transferir: los problemas surgieron en los puntos por los que entran y salen las personas. El libro mayor en la cadena siguió registrando las operaciones con normalidad, y los contratos siguieron ejecutándose.
El incidente de la tarjeta de pago es el que mejor lo ilustra. Lo que se filtró no fue una clave privada, sino una correspondencia del tipo «quién es esta persona, cuál es su número de tarjeta y dónde está su billetera». Las direcciones en la cadena no llevan nombres, pero en la tabla del proveedor de servicios, la identidad y los activos aparecen en la misma fila; el anonimato se pierde ya en el punto de acceso. La empresa afirmó que los fondos de los clientes no se vieron afectados, que inició la respuesta al incidente en menos de dos horas y que cambió los pagos con tarjeta en línea para exigir la verificación 3D: todas las medidas se aplicaron en los puntos de acceso.
El orden de recuperación en Brasil fue más directo: primero habilitaron solo la lectura, para que la gente pudiera ver cuánto tenía; luego fueron reabriendo uno por uno módulos como transferencias, retiros y operaciones, una vez superadas las verificaciones de seguridad. Los activos relacionados que ya estaban congelados superaban los 15 millones de dólares y las compensaciones se pagaron con fondos propios. Aquí no hay que reparar ningún consenso en la cadena, sino determinar quién puede pulsar qué botón.
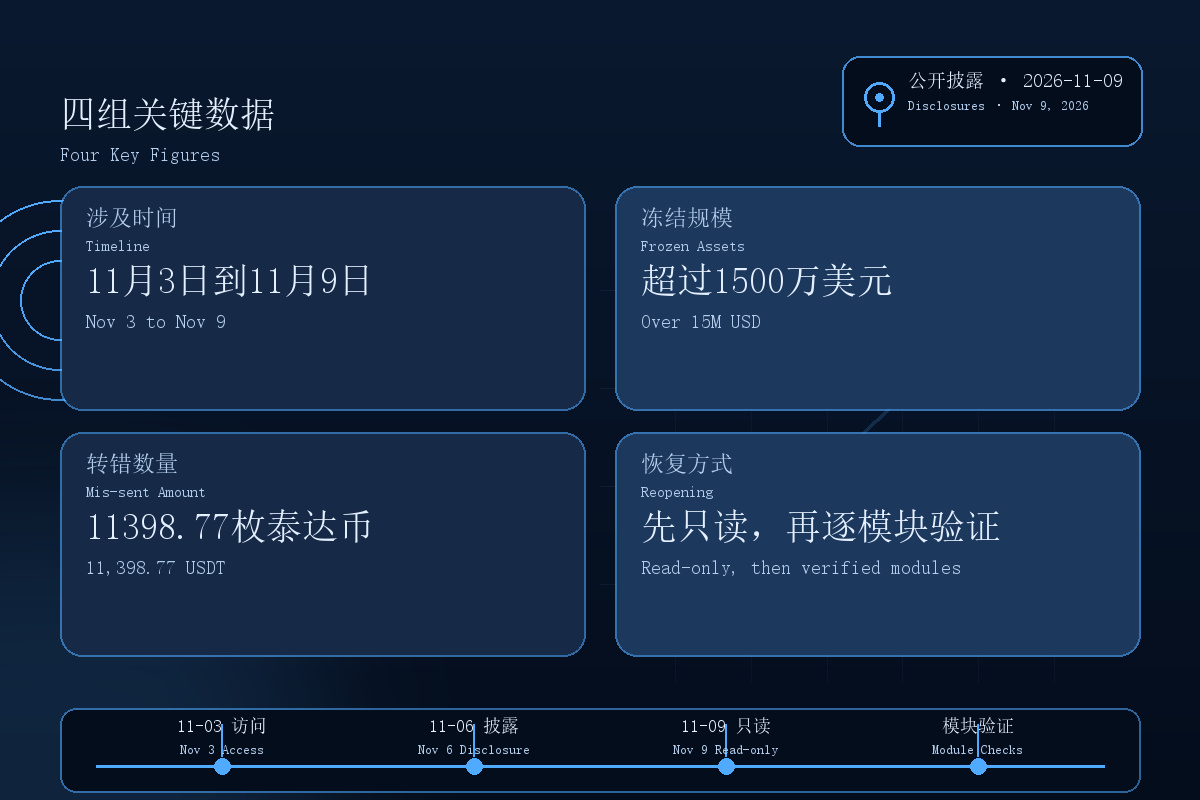
Lo del envío a una dirección equivocada fue igual. No se calculó mal la cantidad de 11398.77 Tether, sino que alguien introdujo una dirección incorrecta; la respuesta añadió «tres confirmaciones», no cambió ningún protocolo. La frase que comparten los tres incidentes podría expresarse de forma más sencilla: los límites de permisos en elementos como la billetera, el número de tarjeta, el correo electrónico y los canales de atención al cliente son más propensos a fallar que la propia cadena.
Al ordenar todas estas divulgaciones públicas, se puede ver una lista de puntos de acceso: quién relaciona las identidades con los activos, quién puede cambiar los interruptores de depósitos y retiros, y quién pulsa confirmar por ti en el último paso. Para evaluar un servicio, además de ver qué cadena utiliza, también hay que fijarse en quién aparece en esta lista.#币安恢复HYPE与APT提现 #CPI前瞻,12月利率走向迎关键考验 #估值承压下Anthropic还能如期上市吗