👉 ¡Incidente de seguridad de la billetera Keplr por 6 millones de dólares! Usuarios que iniciaban sesión con Google y Apple quedaron expuestos tras una vulnerabilidad de Web3Auth 🚨 $BTC
Amigos, Keplr Wallet ha sufrido un grave problema de seguridad, y es importante entender qué ocurrió.
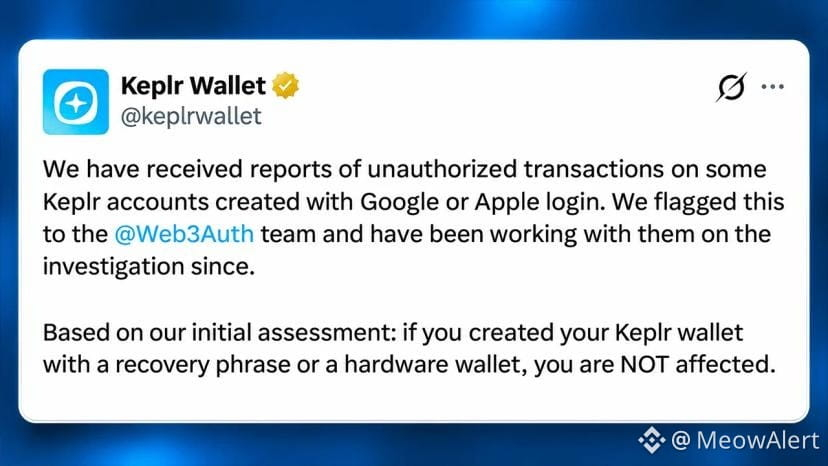
Algunos usuarios crean sus billeteras Keplr iniciando sesión con Google o Apple, en lugar de configurar una billetera con una frase de recuperación. Web3Auth ayuda a que este sistema de inicio de sesión funcione. $JCT
Pero una vulnerabilidad de seguridad en Web3Auth expuso las claves privadas de algunas de estas billeteras, lo que permitió el acceso no autorizado.
Se reportaron transferencias por un valor aproximado de 6,01 millones de dólares relacionadas con más de 44.000 billeteras. Sin embargo, esto no significa que se hayan robado los 6 millones de dólares. Web3Auth afirma que trasladó algunos fondos vulnerables a billeteras de recuperación para protegerlos. $UAI
👉 ¿Cómo ocurrió?
Piensa en tu billetera como una caja fuerte y en tu clave privada como la llave que la abre. Iniciar sesión con Google facilita el acceso a esa caja fuerte, pero Web3Auth ayuda a gestionar la clave entre bastidores. Una vulnerabilidad en ese sistema expuso algunas de esas claves.
Keplr suspendió el inicio de sesión con Google y Apple mientras investigaba. Se informó que las billeteras creadas con una frase de recuperación convencional o una billetera de hardware no se vieron afectadas.
Si usas el inicio de sesión social de Keplr, consulta sus instrucciones oficiales de seguridad antes de mover o depositar fondos. 🚨
Amigos, Keplr Wallet ha sufrido un grave problema de seguridad, y es importante entender qué ocurrió.
Algunos usuarios crean sus billeteras Keplr iniciando sesión con Google o Apple, en lugar de configurar una billetera con una frase de recuperación. Web3Auth ayuda a que este sistema de inicio de sesión funcione. $JCT
Pero una vulnerabilidad de seguridad en Web3Auth expuso las claves privadas de algunas de estas billeteras, lo que permitió el acceso no autorizado.
Se reportaron transferencias por un valor aproximado de 6,01 millones de dólares relacionadas con más de 44.000 billeteras. Sin embargo, esto no significa que se hayan robado los 6 millones de dólares. Web3Auth afirma que trasladó algunos fondos vulnerables a billeteras de recuperación para protegerlos. $UAI
👉 ¿Cómo ocurrió?
Piensa en tu billetera como una caja fuerte y en tu clave privada como la llave que la abre. Iniciar sesión con Google facilita el acceso a esa caja fuerte, pero Web3Auth ayuda a gestionar la clave entre bastidores. Una vulnerabilidad en ese sistema expuso algunas de esas claves.
Keplr suspendió el inicio de sesión con Google y Apple mientras investigaba. Se informó que las billeteras creadas con una frase de recuperación convencional o una billetera de hardware no se vieron afectadas.
Si usas el inicio de sesión social de Keplr, consulta sus instrucciones oficiales de seguridad antes de mover o depositar fondos. 🚨