
Imagina un banco que posee activos tokenizados por valor de millones de dólares en su propia blockchain privada.
Todo funciona bien dentro de esa red. El banco controla el acceso, gestiona las transacciones y mantiene la información confidencial fuera del alcance del público.
Pero ¿qué ocurre cuando quiere usar esos activos fuera de su propio sistema?
Quizá quiera conectarse con aplicaciones de blockchains públicas, llegar a más inversores o acceder a liquidez.
Ahí es donde las cosas se complican.
Estuve investigando cómo aborda esto Rayls y me llamó la atención algo interesante. Conectar una blockchain privada con una pública no consiste solo en transferir tokens. También hay que asegurarse de que los activos originales sigan contabilizándose correctamente.
El problema de mover activos entre redes
Supongamos que un banco tiene 1.000 activos tokenizados en un registro privado.
Si quiere poner esos activos a disposición en una cadena de bloques pública, no puede simplemente crear otros 1.000 tokens sin contabilizar los originales.
De lo contrario, el mismo valor económico podría quedar representado dos veces sin los controles de respaldo necesarios.
Esta es una de las razones por las que la infraestructura entre cadenas necesita algo más que una función básica de transferencia.
Necesita una forma de llevar un registro de lo que ocurre con los activos en ambos lados.
Cómo aborda esto Rayls
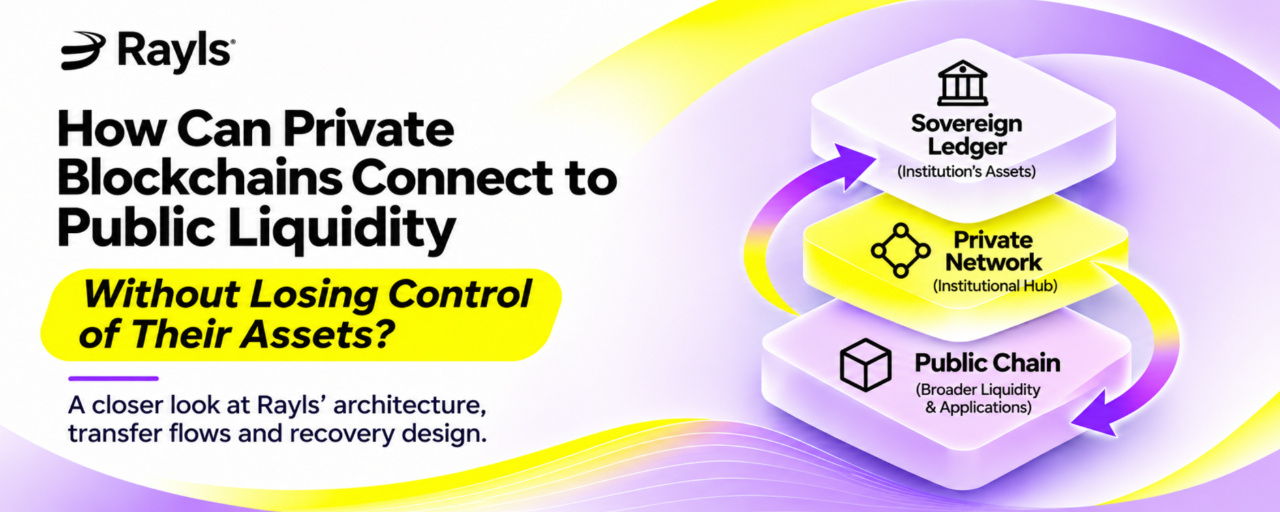
Rayls utiliza una arquitectura que conecta registros soberanos operados por instituciones, una Red Privada con permisos y una Cadena Pública.
El registro soberano es donde una institución gestiona sus activos y contratos inteligentes.
La Red Privada permite que las instituciones participantes se comuniquen a través de un Hub compartido.
La Cadena Pública ofrece un entorno en el que los activos pueden interactuar con aplicaciones públicas de cadena de bloques.
Algo que me pareció interesante es que Rayls no utiliza exactamente el mismo mecanismo para todas las conexiones.
Las transferencias entre redes institucionales privadas y las transferencias a la Cadena Pública siguen rutas distintas.
¿Qué ocurre realmente cuando se mueven los tokens?
Aquí tienes un ejemplo sencillo basado en el diseño documentado de Rayls.
Imagina que el Banco A tiene 1.000 tokens en su registro soberano y quiere ponerlos a disposición en la Cadena Pública de Rayls.
Primero, el banco inicia una transferencia mediante una función llamada teleportToPublicChain.
Los tokens originales se bloquean en el registro soberano.
Después se genera un mensaje para la red de destino y un relayer público independiente procesa ese mensaje.
Una vez que la transacción de destino se completa correctamente, se acuña en la Cadena Pública una representación equivalente de esos 1.000 tokens.
Así que los tokens originales no han desaparecido ni se han copiado sin restricciones.
Quedan bloqueados en un lado mientras su representación equivalente pasa a estar disponible en el otro.
Esto se llama bloquear y acuñar.
Y plantea una pregunta importante: ¿qué ocurre si la segunda parte no funciona?
¿Y si la transferencia falla a mitad de camino?
Probablemente, esta fue la parte de la documentación que más me interesó.
Imagina que los tokens ya se han bloqueado en el registro privado, pero algo sale mal al ejecutar la transacción en la cadena pública.
Sin un mecanismo de recuperación, los activos podrían quedar bloqueados aunque el destinatario nunca recibiera la representación pública.
Rayls describe un proceso en el que el relayer comprueba el resultado de la transacción de destino.
Si la ejecución falla, se puede enviar un mensaje de reversión preparado a la red de origen para desbloquear los tokens.
La dirección inversa sigue una lógica similar.
Cuando los tokens regresan desde la Cadena Pública, la representación pública se quema y los activos originales se desbloquean. Si la operación de destino falla, el sistema ofrece una vía de recuperación para restaurar la representación pública.
Eso no significa que los fallos sean imposibles ni que la recuperación esté garantizada en cualquier circunstancia.
Significa que la arquitectura cuenta con un proceso documentado para gestionar las transferencias fallidas.
Aún hace falta probar en la práctica si funciona según lo previsto en cada implementación.
Un detalle que no esperaba
Mientras leía sobre la arquitectura de Rayls, me fijé en algo que es fácil pasar por alto.
El Hub de la Red Privada no interviene en todas las transferencias.
Cuando las instituciones transfieren activos a través de la Red Privada, el Hub y la infraestructura de relayers privados forman parte del proceso.
Pero una transferencia de una Cadena Soberana a la Cadena Pública utiliza un relayer público independiente y una conexión directa.
Los mecanismos de los activos también son diferentes.
Las transferencias dentro de la Red Privada suelen usar el mecanismo de quemar y acuñar para los teletransportes de tokens estándar, mientras que las transferencias a la Cadena Pública usan el mecanismo de bloquear y acuñar, seguido de quemar y desbloquear cuando los activos regresan.
Esta diferencia importa porque las dos rutas tienen distintos supuestos de confianza, dependencias operativas y escenarios de fallo.
No basta con decir que un sistema admite la interoperabilidad. También debemos entender cómo funciona realmente cada ruta.
¿Se puede verificar de forma independiente?
Esta es la siguiente parte que me gustaría ver sometida a pruebas.
Rayls tiene un repositorio público de Sovereign CLI que explica cómo los desarrolladores pueden configurar un entorno y trabajar con el puente.
Una prueba útil sería transferir una pequeña cantidad de un token de prueba y examinar ambos lados.
¿Se bloquearon los tokens originales?
¿Apareció la cantidad correcta en la Cadena Pública?
¿Se puede rastrear la transferencia mediante los registros de transacciones pertinentes?
¿Y qué ocurre si falla la transacción de destino?
Estas preguntas nos dirían mucho más que simplemente leer que existe un puente.
Para que quede claro, no he realizado esa prueba personalmente. Mis observaciones se basan en comparar los flujos de transferencia documentados, no en afirmar que haya verificado una transacción real.
¿El acceso a una cadena pública significa automáticamente que hay liquidez?
En realidad, no.
Puede que un banco consiga poner sus activos tokenizados a disposición en una cadena de bloques pública, pero eso no significa que vayan a aparecer compradores o proveedores de liquidez de inmediato.
Aún hacen falta demanda real, mercados accesibles y confianza en el activo.
El puente también introduce riesgos relacionados con los contratos inteligentes, los relayers, los permisos y la recuperación.
Así que conectar activos privados a una cadena pública resuelve una parte del problema, pero no todo.
Reflexiones finales
Antes de investigar esto, pensaba principalmente que la interoperabilidad consistía en mover tokens de una cadena de bloques a otra.
Pero la pregunta más importante es qué ocurre con los activos originales, cómo hacen ambas redes para llevar un registro de ellos y qué pasa cuando una transferencia no se completa.
Eso es lo que hace que valga la pena examinar el enfoque de Rayls.
Las distintas rutas de transferencia, el proceso de bloquear y acuñar y el mecanismo de recuperación documentado muestran que hay mucho más en juego que una simple transferencia de tokens.
Sigue habiendo una diferencia entre una arquitectura que se ve bien sobre el papel y otra que se ha sometido a pruebas independientes.
Y para las instituciones financieras que gestionan activos reales, esa diferencia importa.
Trasladar activos a otra cadena de bloques es una cosa. Asegurarse de que estén debidamente contabilizados y se puedan recuperar es el desafío mayor.
#Rayls #Blockchain #Interoperabilidad