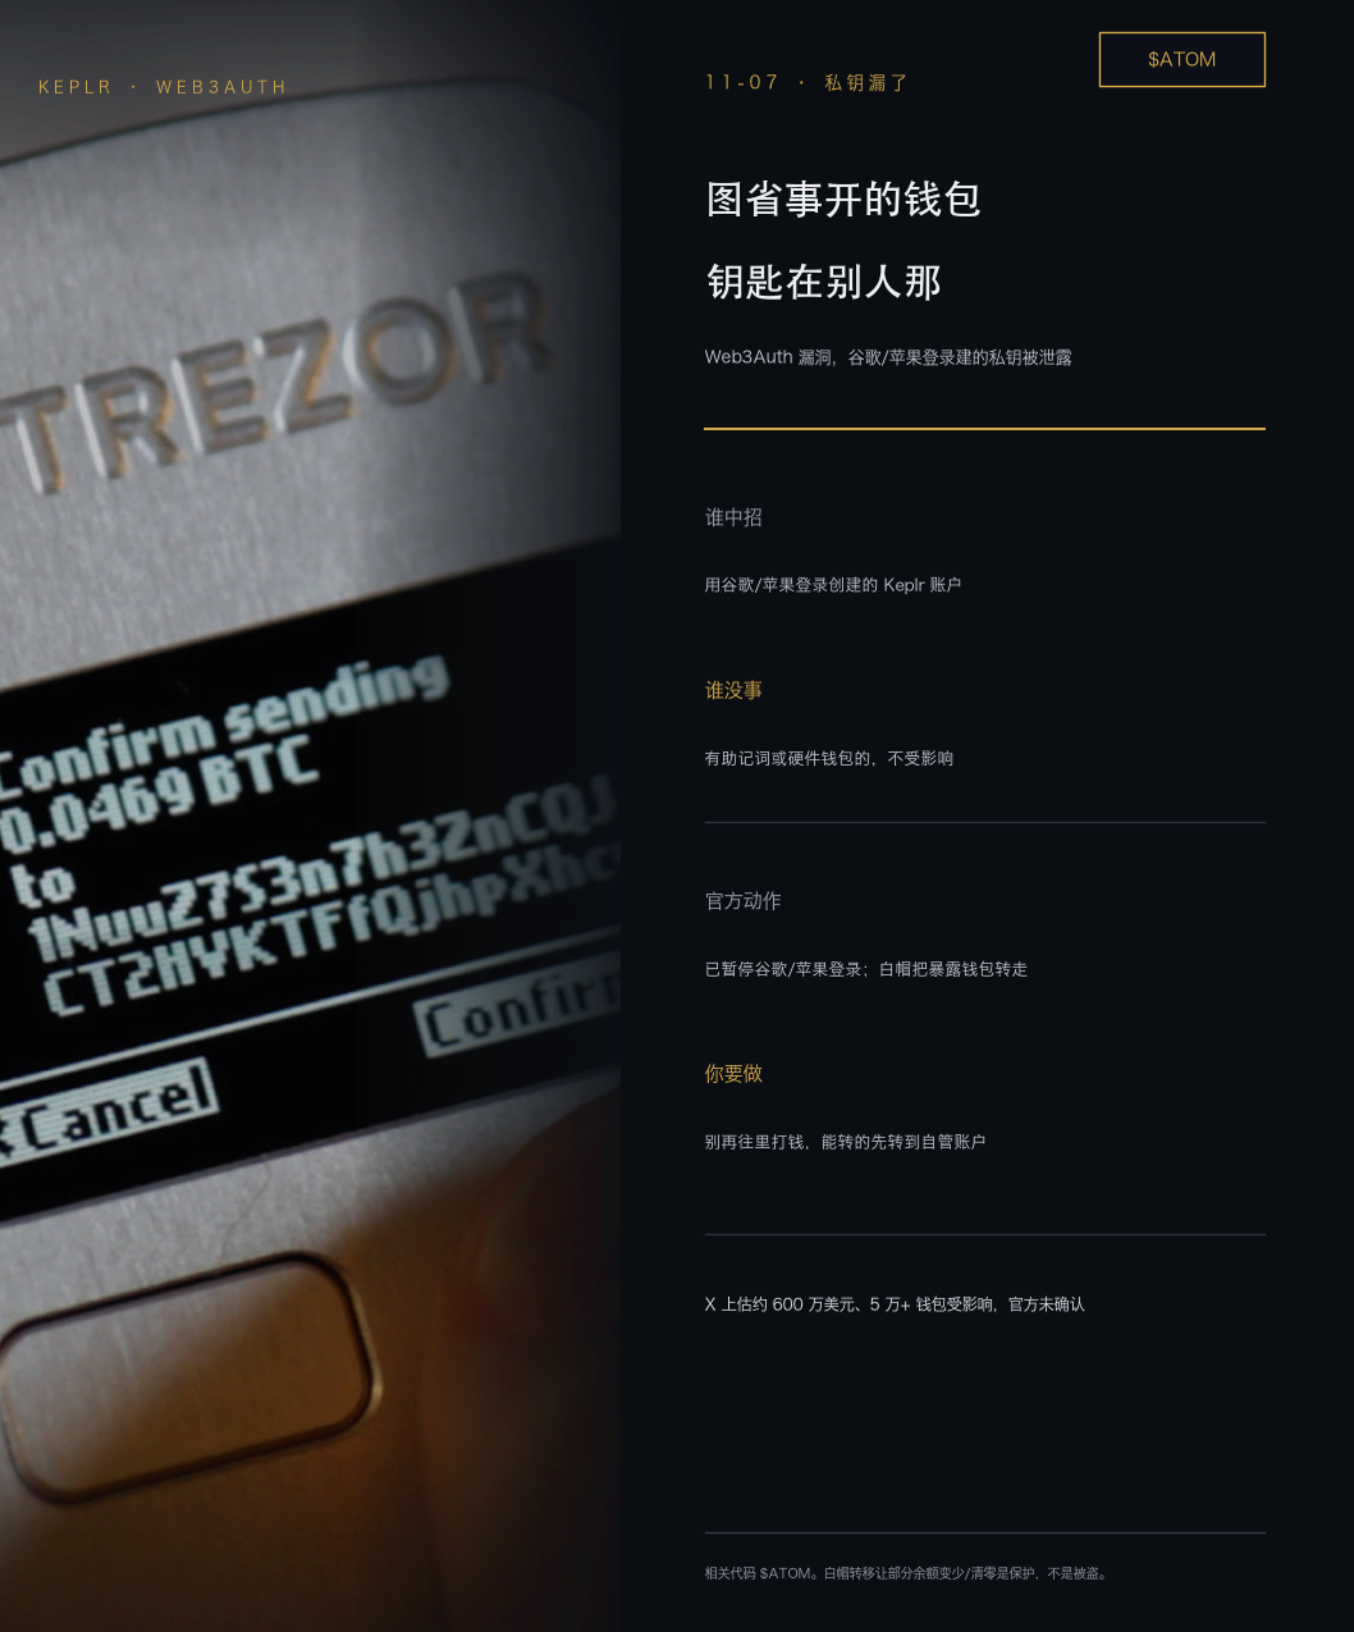
Keplr publicó anoche una actualización de seguridad: si creaste tu billetera iniciando sesión con una cuenta de Google o Apple, no envíes fondos por ahora.
El problema está en el servicio de inicio de sesión de terceros Web3Auth: su infraestructura tiene una vulnerabilidad y se filtraron las claves privadas de algunas cuentas que iniciaron sesión con redes sociales. Las cuentas creadas haciendo una copia de seguridad de la frase semilla o usando una billetera de hardware no se ven afectadas. Transfiere los fondos que puedas a una cuenta vinculada a una frase semilla o a una billetera de hardware; los fondos en staking o bloqueados tardarán más.
Hay otro detalle que puede prestarse a confusión: Web3Auth está trasladando a direcciones seguras las billeteras expuestas que aún no han sido atacadas, siguiendo la misma ruta que el atacante. Por eso, el saldo de algunas cuentas puede haber disminuido o incluso haberse quedado en cero; también podría tratarse de una medida oficial de rescate, así que no te apresures a concluir que te han robado. No hagas clic en mensajes privados de nadie que diga que puede ayudarte a recuperar los fondos.
En X se estima que hay unos 6 millones de dólares y más de 50.000 billeteras afectadas; la información no ha sido confirmada oficialmente.
Código relacionado: $ATOM
#keplr建议社交登录用户转移资产
El problema está en el servicio de inicio de sesión de terceros Web3Auth: su infraestructura tiene una vulnerabilidad y se filtraron las claves privadas de algunas cuentas que iniciaron sesión con redes sociales. Las cuentas creadas haciendo una copia de seguridad de la frase semilla o usando una billetera de hardware no se ven afectadas. Transfiere los fondos que puedas a una cuenta vinculada a una frase semilla o a una billetera de hardware; los fondos en staking o bloqueados tardarán más.
Hay otro detalle que puede prestarse a confusión: Web3Auth está trasladando a direcciones seguras las billeteras expuestas que aún no han sido atacadas, siguiendo la misma ruta que el atacante. Por eso, el saldo de algunas cuentas puede haber disminuido o incluso haberse quedado en cero; también podría tratarse de una medida oficial de rescate, así que no te apresures a concluir que te han robado. No hagas clic en mensajes privados de nadie que diga que puede ayudarte a recuperar los fondos.
En X se estima que hay unos 6 millones de dólares y más de 50.000 billeteras afectadas; la información no ha sido confirmada oficialmente.
Código relacionado: $ATOM
#keplr建议社交登录用户转移资产