Iniciar sesión con redes sociales es cómodo, pero es posible que la clave privada ya no esté en tus manos.
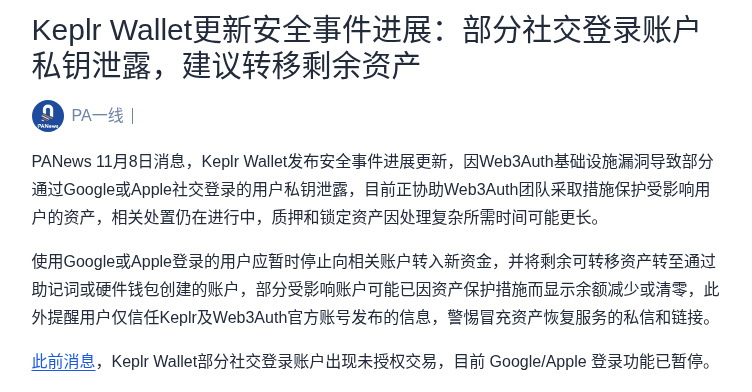
Keplr Wallet confirmó que, debido a una vulnerabilidad en la infraestructura de Web3Auth, se filtraron las claves privadas de algunas cuentas que iniciaban sesión con Google o Apple. El equipo está colaborando oficialmente con Web3Auth para proteger los activos afectados; los activos en staking o bloqueados requieren más tiempo debido a la complejidad del proceso. Las cuentas que usan el inicio de sesión social deben dejar de transferir fondos nuevos y mover los activos transferibles a una cuenta con frase semilla o a una cartera física. La reducción o el vaciado del saldo de algunas cuentas es una medida de protección. No compartas tu frase semilla con nadie que te contacte en privado o mediante un enlace y afirme poder «recuperar tus activos».
Keplr es una de las principales puertas de acceso para los usuarios de Cosmos. Iniciar sesión con redes sociales equivale a confiar la custodia de la clave privada a un tercero; si se vulnera esta capa, el riesgo no se limita a una sola cartera. El impacto en activos de Cosmos como ATOM se concentra en los usuarios que iniciaron sesión mediante redes sociales, no se trata de una presión de venta en todo el ecosistema.
Punto a observar 1: si el alcance de la vulnerabilidad de Web3Auth va más allá de Keplr y si también afecta a otras aplicaciones que utilizan este servicio. Punto a observar 2: si es posible retirar sin problemas los activos en staking o bloqueados.
¿Qué te preocupa más: que vulneren la puerta de acceso a la cartera o la capa de custodia?
Fuente: PANews
Imagen 1: Filtración de claves privadas de la cartera Keplr; las cuentas que usan el inicio de sesión social deben transferir sus activos con urgencia · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a1b926-1dff-7028-8c19-79c769c282cc
Keplr Wallet confirmó que, debido a una vulnerabilidad en la infraestructura de Web3Auth, se filtraron las claves privadas de algunas cuentas que iniciaban sesión con Google o Apple. El equipo está colaborando oficialmente con Web3Auth para proteger los activos afectados; los activos en staking o bloqueados requieren más tiempo debido a la complejidad del proceso. Las cuentas que usan el inicio de sesión social deben dejar de transferir fondos nuevos y mover los activos transferibles a una cuenta con frase semilla o a una cartera física. La reducción o el vaciado del saldo de algunas cuentas es una medida de protección. No compartas tu frase semilla con nadie que te contacte en privado o mediante un enlace y afirme poder «recuperar tus activos».
Keplr es una de las principales puertas de acceso para los usuarios de Cosmos. Iniciar sesión con redes sociales equivale a confiar la custodia de la clave privada a un tercero; si se vulnera esta capa, el riesgo no se limita a una sola cartera. El impacto en activos de Cosmos como ATOM se concentra en los usuarios que iniciaron sesión mediante redes sociales, no se trata de una presión de venta en todo el ecosistema.
Punto a observar 1: si el alcance de la vulnerabilidad de Web3Auth va más allá de Keplr y si también afecta a otras aplicaciones que utilizan este servicio. Punto a observar 2: si es posible retirar sin problemas los activos en staking o bloqueados.
¿Qué te preocupa más: que vulneren la puerta de acceso a la cartera o la capa de custodia?
Fuente: PANews
Imagen 1: Filtración de claves privadas de la cartera Keplr; las cuentas que usan el inicio de sesión social deben transferir sus activos con urgencia · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a1b926-1dff-7028-8c19-79c769c282cc