Las billeteras con inicio de sesión social tuvieron un fin de semana complicado.
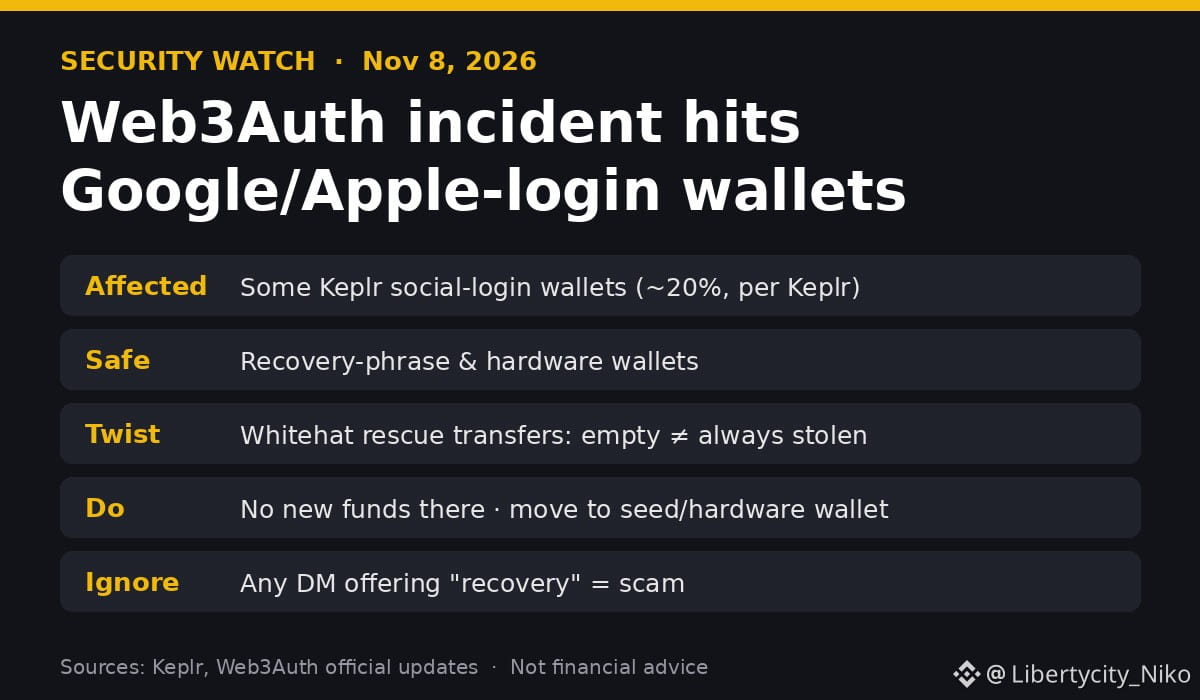
Web3Auth, el servicio que permite a las aplicaciones crear una billetera cripto detrás de un inicio de sesión con Google o Apple, informó de un incidente de seguridad a última hora del 6 de noviembre (UTC) y pausó sus servicios de billetera integrada e inicio de sesión. Keplr afirma que vaciaron las cuentas de algunos usuarios que iniciaban sesión con Google/Apple. El cofundador Josh Lee calcula que alrededor del 20 % de esas cuentas se vieron afectadas, y que solo una fracción fue realmente objeto de un ataque. Las billeteras creadas con una frase de recuperación o una billetera física no se vieron afectadas.
El giro: Web3Auth ha comenzado a realizar transferencias de rescate de hackers éticos desde billeteras expuestas, así que un saldo vacío podría deberse a un rescate, no a un robo. Ha publicado direcciones de recuperación verificadas en Cosmos Hub, Osmosis, Celestia y otras cadenas.
Si usaste el inicio de sesión con Google/Apple en Keplr: no envíes nuevos fondos allí, transfiere lo que quede a una billetera con frase semilla o física y confía únicamente en la cuenta oficial de Keplr. Quien te escriba por mensaje directo sobre una «recuperación» es un estafador.
La comodidad es genial, hasta que otra persona controla el acceso a tus claves.
$ATOM $TIA #Web3Auth #Keplr #SeguridadDeBilleteras #SeguridadCripto
Esto no es asesoramiento financiero.
Web3Auth, el servicio que permite a las aplicaciones crear una billetera cripto detrás de un inicio de sesión con Google o Apple, informó de un incidente de seguridad a última hora del 6 de noviembre (UTC) y pausó sus servicios de billetera integrada e inicio de sesión. Keplr afirma que vaciaron las cuentas de algunos usuarios que iniciaban sesión con Google/Apple. El cofundador Josh Lee calcula que alrededor del 20 % de esas cuentas se vieron afectadas, y que solo una fracción fue realmente objeto de un ataque. Las billeteras creadas con una frase de recuperación o una billetera física no se vieron afectadas.
El giro: Web3Auth ha comenzado a realizar transferencias de rescate de hackers éticos desde billeteras expuestas, así que un saldo vacío podría deberse a un rescate, no a un robo. Ha publicado direcciones de recuperación verificadas en Cosmos Hub, Osmosis, Celestia y otras cadenas.
Si usaste el inicio de sesión con Google/Apple en Keplr: no envíes nuevos fondos allí, transfiere lo que quede a una billetera con frase semilla o física y confía únicamente en la cuenta oficial de Keplr. Quien te escriba por mensaje directo sobre una «recuperación» es un estafador.
La comodidad es genial, hasta que otra persona controla el acceso a tus claves.
$ATOM $TIA #Web3Auth #Keplr #SeguridadDeBilleteras #SeguridadCripto
Esto no es asesoramiento financiero.