🚨 Un protocolo cripto perdió 97 millones de CORE sin que un atacante robara las claves privadas de nadie.
El incidente de B14g del 31 de octubre revela otro tipo de vulnerabilidad en DeFi.
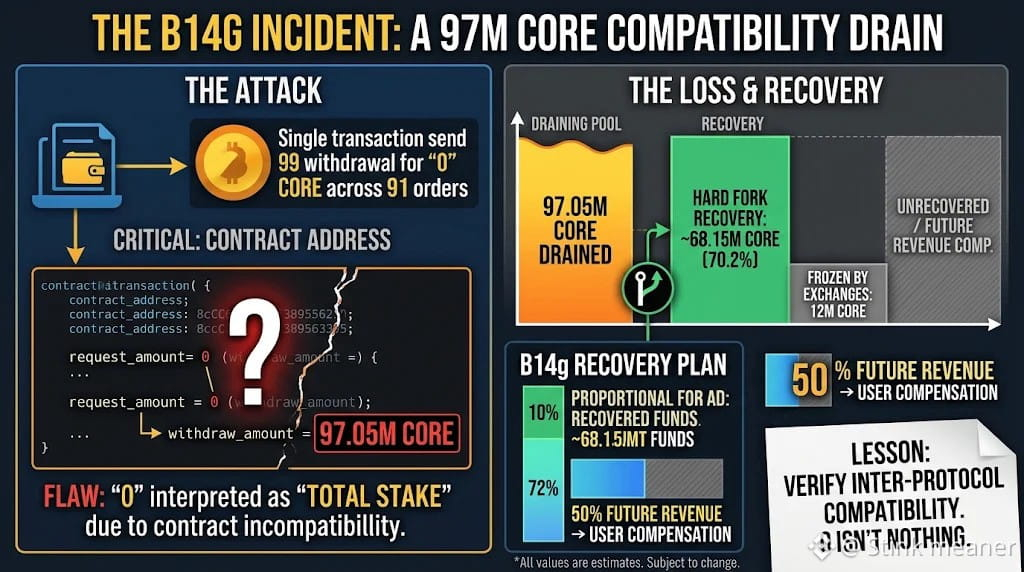
El atacante aprovechó un fallo de compatibilidad entre el contrato de staking de B14g y el contrato de staking nativo de Core Network.
En una sola transacción, se enviaron 99 solicitudes de retiro con cero CORE en 91 órdenes de staking.
¿El problema? La lógica subyacente interpretó el cero como una solicitud para retirar todo el stake.
Se drenaron aproximadamente 97,05 millones de CORE, con un valor de alrededor de 1,47 millones de dólares en ese momento.
Pero la recuperación también es interesante.
Una bifurcación dura de Core recuperó aproximadamente 68,15 millones de CORE, lo que representa el 70,2 % del monto robado. Según se informó, los exchanges congelaron otros 12 millones de CORE.
B14g afirma que tiene la intención de distribuir proporcionalmente los activos recuperados y destinar el 50 % de los futuros ingresos por staking de Core a compensar las pérdidas restantes.
Sin embargo, los fondos congelados no deben confundirse con los fondos que ya se han devuelto a los usuarios.
La incómoda lección es que un protocolo no necesita una filtración de claves privadas ni una actualización maliciosa del contrato para perder millones.
A veces, la vulnerabilidad reside en cómo dos sistemas supuestamente compatibles interpretan una misma instrucción.
🔍 Implicaciones para el mercado: la reputación de CORE, la participación en staking y la narrativa más amplia sobre el staking de Bitcoin podrían quedar bajo un mayor escrutinio. Para DeFi, este incidente refuerza la importancia de las pruebas de integración, la validación de retiros y los mecanismos de recuperación de emergencia.
Esto no es asesoramiento financiero. Los planes de recuperación pueden cambiar, y las vulnerabilidades técnicas pueden generar pérdidas superiores a las inicialmente notificadas.
$BTC
#US Data Center Rules May Constrain AI Expansion #CryptoSecurityIncidents #MarketWatch #BinanceNews
El incidente de B14g del 31 de octubre revela otro tipo de vulnerabilidad en DeFi.
El atacante aprovechó un fallo de compatibilidad entre el contrato de staking de B14g y el contrato de staking nativo de Core Network.
En una sola transacción, se enviaron 99 solicitudes de retiro con cero CORE en 91 órdenes de staking.
¿El problema? La lógica subyacente interpretó el cero como una solicitud para retirar todo el stake.
Se drenaron aproximadamente 97,05 millones de CORE, con un valor de alrededor de 1,47 millones de dólares en ese momento.
Pero la recuperación también es interesante.
Una bifurcación dura de Core recuperó aproximadamente 68,15 millones de CORE, lo que representa el 70,2 % del monto robado. Según se informó, los exchanges congelaron otros 12 millones de CORE.
B14g afirma que tiene la intención de distribuir proporcionalmente los activos recuperados y destinar el 50 % de los futuros ingresos por staking de Core a compensar las pérdidas restantes.
Sin embargo, los fondos congelados no deben confundirse con los fondos que ya se han devuelto a los usuarios.
La incómoda lección es que un protocolo no necesita una filtración de claves privadas ni una actualización maliciosa del contrato para perder millones.
A veces, la vulnerabilidad reside en cómo dos sistemas supuestamente compatibles interpretan una misma instrucción.
🔍 Implicaciones para el mercado: la reputación de CORE, la participación en staking y la narrativa más amplia sobre el staking de Bitcoin podrían quedar bajo un mayor escrutinio. Para DeFi, este incidente refuerza la importancia de las pruebas de integración, la validación de retiros y los mecanismos de recuperación de emergencia.
Esto no es asesoramiento financiero. Los planes de recuperación pueden cambiar, y las vulnerabilidades técnicas pueden generar pérdidas superiores a las inicialmente notificadas.
$BTC
#US Data Center Rules May Constrain AI Expansion #CryptoSecurityIncidents #MarketWatch #BinanceNews