Se filtraron las claves privadas de las wallets Keplr que permitían iniciar sesión con una cuenta de Google en un solo clic.
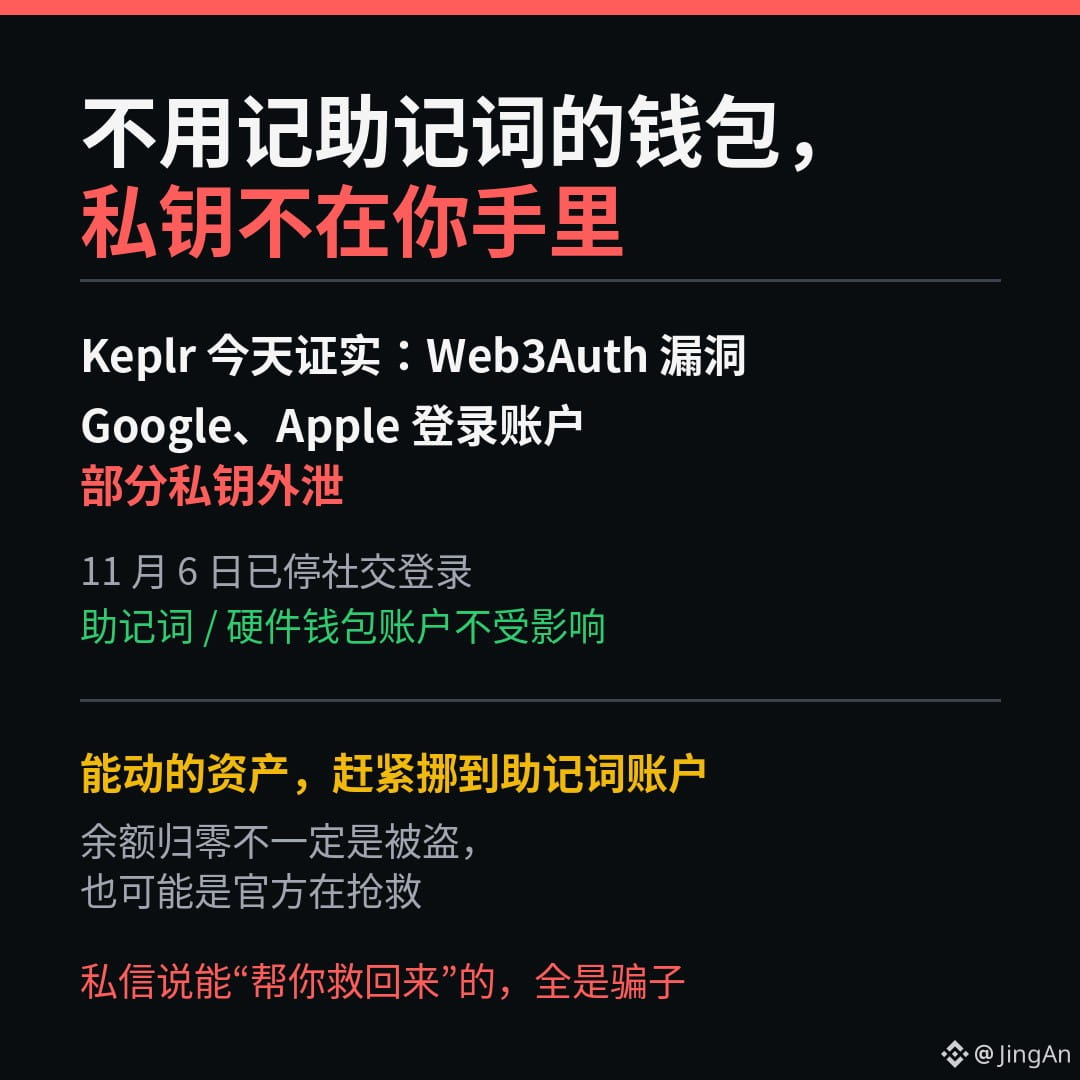
En una wallet en la que no tienes que recordar la frase semilla, la clave privada ni siquiera está en tus manos.
El 6 de noviembre, Keplr suspendió los inicios de sesión con Google y Apple.
Hoy, el equipo confirmó oficialmente que el servicio de inicio de sesión de terceros Web3Auth sufrió una vulnerabilidad y que se filtraron las claves privadas de algunas cuentas vinculadas a redes sociales.
Las cuentas creadas con una frase semilla o una wallet física no se vieron afectadas.
El problema afectó a quienes optaron por la comodidad: las 12 palabras que se ahorraron eran precisamente lo que podía proteger sus fondos.
Keplr tiene tres recomendaciones:
No envíes más dinero a este tipo de cuentas.
Traslada cuanto antes los activos que puedas mover a una cuenta con frase semilla o a una wallet física.
Quienes te escriban en privado diciendo que pueden «ayudarte a recuperarlos» son estafadores. Confía únicamente en los mensajes de las cuentas oficiales de Keplr y Web3Auth.
Y hay algo que quizá no esperabas:
Que tu saldo aparezca de repente en cero no significa necesariamente que te hayan robado.
Web3Auth dice que también está usando el mismo método para trasladar y proteger primero el dinero que no fue robado.
Todavía no se ha anunciado oficialmente cuántas personas fueron afectadas ni cuánto dinero perdieron. Más adelante publicarán una lista de direcciones para la recuperación.
¿Creaste tu wallet con una frase semilla o iniciaste sesión con Google en un solo clic?
#SeguridadDeWallets
En una wallet en la que no tienes que recordar la frase semilla, la clave privada ni siquiera está en tus manos.
El 6 de noviembre, Keplr suspendió los inicios de sesión con Google y Apple.
Hoy, el equipo confirmó oficialmente que el servicio de inicio de sesión de terceros Web3Auth sufrió una vulnerabilidad y que se filtraron las claves privadas de algunas cuentas vinculadas a redes sociales.
Las cuentas creadas con una frase semilla o una wallet física no se vieron afectadas.
El problema afectó a quienes optaron por la comodidad: las 12 palabras que se ahorraron eran precisamente lo que podía proteger sus fondos.
Keplr tiene tres recomendaciones:
No envíes más dinero a este tipo de cuentas.
Traslada cuanto antes los activos que puedas mover a una cuenta con frase semilla o a una wallet física.
Quienes te escriban en privado diciendo que pueden «ayudarte a recuperarlos» son estafadores. Confía únicamente en los mensajes de las cuentas oficiales de Keplr y Web3Auth.
Y hay algo que quizá no esperabas:
Que tu saldo aparezca de repente en cero no significa necesariamente que te hayan robado.
Web3Auth dice que también está usando el mismo método para trasladar y proteger primero el dinero que no fue robado.
Todavía no se ha anunciado oficialmente cuántas personas fueron afectadas ni cuánto dinero perdieron. Más adelante publicarán una lista de direcciones para la recuperación.
¿Creaste tu wallet con una frase semilla o iniciaste sesión con Google en un solo clic?
#SeguridadDeWallets