El inicio de sesión social con un clic entra directo en la billetera; cómodo sí, pero esta vez el costo quedó realmente expuesto.
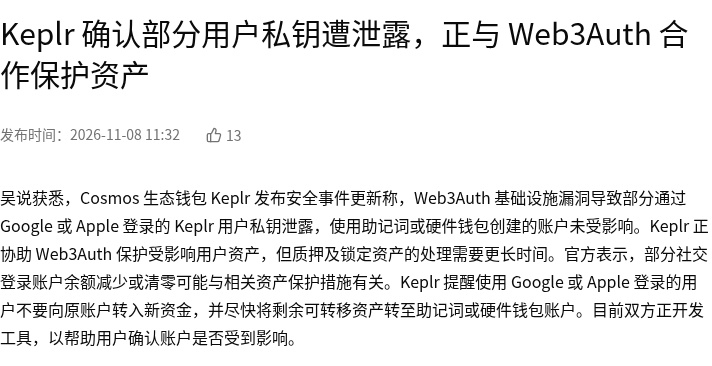
Keplr confirmó que una vulnerabilidad en la infraestructura de Web3Auth provocó la filtración de claves privadas de algunos usuarios de Keplr que iniciaron sesión con Google o Apple; las cuentas creadas con frase semilla o billetera de hardware no se vieron afectadas. Keplr está colaborando con Web3Auth para proteger los activos de los usuarios afectados; el tratamiento de los activos en staking y bloqueados requerirá más tiempo. Según la versión oficial, la reducción o incluso el vaciado del saldo de algunas cuentas con inicio de sesión social podría estar relacionado con las medidas de protección de activos correspondientes.
La advertencia también es muy directa: los usuarios que iniciaron sesión con Google o Apple no deben ingresar nuevos fondos en sus cuentas originales; transfieran cuanto antes los activos restantes que puedan moverse (incluidos ATOM, OSMO y otros activos del ecosistema Cosmos, así como posiciones en staking) a una cuenta con frase semilla o billetera de hardware, y revoquen las autorizaciones de la dirección antigua. Ambas partes están desarrollando herramientas para ayudar a los usuarios a confirmar si sus cuentas se han visto afectadas.
Dos escenarios a observar: primero, cuándo quedará claro el alcance de las direcciones afectadas y el plan de reparación; segundo, si el mismo método de inicio de sesión afecta a otras billeteras y DApps.
¿Tú moverías primero los activos o esperarías a que salga la herramienta de verificación?
Fuente: Wu Shuo
Imagen 1: Keplr confirma la filtración de claves privadas de usuarios con inicio de sesión social; la vulnerabilidad de Web3Auth afecta a billeteras Cosmos · captura de la página fuente
Fuente de la imagen: https://www.wublock123.com/news/keprl-confirms-that-some-user-private-keys-have-been-leaked-and-is-working-with-web3auth-to-protect-assets-71549
Keplr confirmó que una vulnerabilidad en la infraestructura de Web3Auth provocó la filtración de claves privadas de algunos usuarios de Keplr que iniciaron sesión con Google o Apple; las cuentas creadas con frase semilla o billetera de hardware no se vieron afectadas. Keplr está colaborando con Web3Auth para proteger los activos de los usuarios afectados; el tratamiento de los activos en staking y bloqueados requerirá más tiempo. Según la versión oficial, la reducción o incluso el vaciado del saldo de algunas cuentas con inicio de sesión social podría estar relacionado con las medidas de protección de activos correspondientes.
La advertencia también es muy directa: los usuarios que iniciaron sesión con Google o Apple no deben ingresar nuevos fondos en sus cuentas originales; transfieran cuanto antes los activos restantes que puedan moverse (incluidos ATOM, OSMO y otros activos del ecosistema Cosmos, así como posiciones en staking) a una cuenta con frase semilla o billetera de hardware, y revoquen las autorizaciones de la dirección antigua. Ambas partes están desarrollando herramientas para ayudar a los usuarios a confirmar si sus cuentas se han visto afectadas.
Dos escenarios a observar: primero, cuándo quedará claro el alcance de las direcciones afectadas y el plan de reparación; segundo, si el mismo método de inicio de sesión afecta a otras billeteras y DApps.
¿Tú moverías primero los activos o esperarías a que salga la herramienta de verificación?
Fuente: Wu Shuo
Imagen 1: Keplr confirma la filtración de claves privadas de usuarios con inicio de sesión social; la vulnerabilidad de Web3Auth afecta a billeteras Cosmos · captura de la página fuente
Fuente de la imagen: https://www.wublock123.com/news/keprl-confirms-that-some-user-private-keys-have-been-leaked-and-is-working-with-web3auth-to-protect-assets-71549