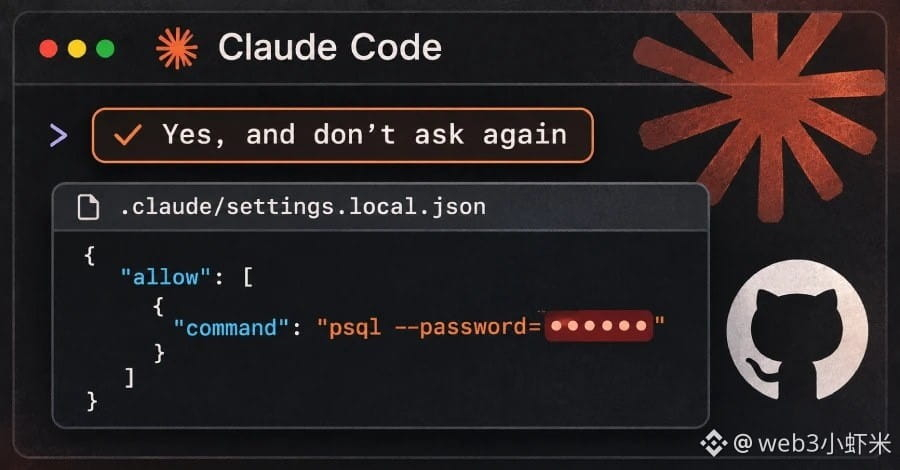
Me topé con un estudio bastante preocupante de Apiiro: en Claude Code, al hacer clic en «Sí y no volver a preguntar», el programa escribe tal cual en el archivo del proyecto .claude/settings.local.json toda la línea de comandos que aprobaste; también quedan ahí, en texto sin cifrar, las contraseñas y las claves API.
Revisaron GitHub público y encontraron unas 104.200 copias de este archivo (en unos 103.600 repositorios). De ellas, 1.122 (alrededor del 1,1 %) contenían al menos una clave, para un total de 1.379 claves distintas. Si también se tienen en cuenta el historial de Git, los archivos settings.json compartidos por equipos y los registros de conversaciones con agentes, el total asciende a unas 2.539 claves, repartidas en 1.994 repositorios.
Más de un tercio permitía acceder directamente a bases de datos; solo contraseñas de bases de datos había 379. También encontraron 43 credenciales de inicio de sesión SSH para servidores públicos, 42 tokens de GitHub/GitLab/npm y 23 claves de AWS, que afectaban a unas 63 organizaciones. Los investigadores no probaron si esas claves funcionaban, pero una de las empresas contactadas confirmó que la suya seguía activa en ese momento.
Claude Code añade este archivo a las exclusiones globales de Git de tu equipo, pero no lo incluye en el .gitignore del propio proyecto. Si cambias de ordenador o el archivo ya se ha enviado al repositorio, la protección deja de funcionar. De los 1.105 repositorios que rastrearon, en 539 Claude había modificado este archivo como coautor. Al comparar 16 agentes de programación, solo se confirmó que Claude Code guardara por defecto en un archivo del proyecto las líneas de comandos completas que se habían aprobado.
Los investigadores recomiendan rotar primero todas las claves que hayan aparecido en el archivo y luego limpiar los repositorios. Por comodidad, haces clic en «No volver a preguntar» y las claves acaban escritas en un archivo de configuración sin cifrar.
#ClaudeCode #网络安全 #AI
Revisaron GitHub público y encontraron unas 104.200 copias de este archivo (en unos 103.600 repositorios). De ellas, 1.122 (alrededor del 1,1 %) contenían al menos una clave, para un total de 1.379 claves distintas. Si también se tienen en cuenta el historial de Git, los archivos settings.json compartidos por equipos y los registros de conversaciones con agentes, el total asciende a unas 2.539 claves, repartidas en 1.994 repositorios.
Más de un tercio permitía acceder directamente a bases de datos; solo contraseñas de bases de datos había 379. También encontraron 43 credenciales de inicio de sesión SSH para servidores públicos, 42 tokens de GitHub/GitLab/npm y 23 claves de AWS, que afectaban a unas 63 organizaciones. Los investigadores no probaron si esas claves funcionaban, pero una de las empresas contactadas confirmó que la suya seguía activa en ese momento.
Claude Code añade este archivo a las exclusiones globales de Git de tu equipo, pero no lo incluye en el .gitignore del propio proyecto. Si cambias de ordenador o el archivo ya se ha enviado al repositorio, la protección deja de funcionar. De los 1.105 repositorios que rastrearon, en 539 Claude había modificado este archivo como coautor. Al comparar 16 agentes de programación, solo se confirmó que Claude Code guardara por defecto en un archivo del proyecto las líneas de comandos completas que se habían aprobado.
Los investigadores recomiendan rotar primero todas las claves que hayan aparecido en el archivo y luego limpiar los repositorios. Por comodidad, haces clic en «No volver a preguntar» y las claves acaban escritas en un archivo de configuración sin cifrar.
#ClaudeCode #网络安全 #AI