La empresa que te ayuda a rastrear el dinero perdió las llaves de todos sus clientes
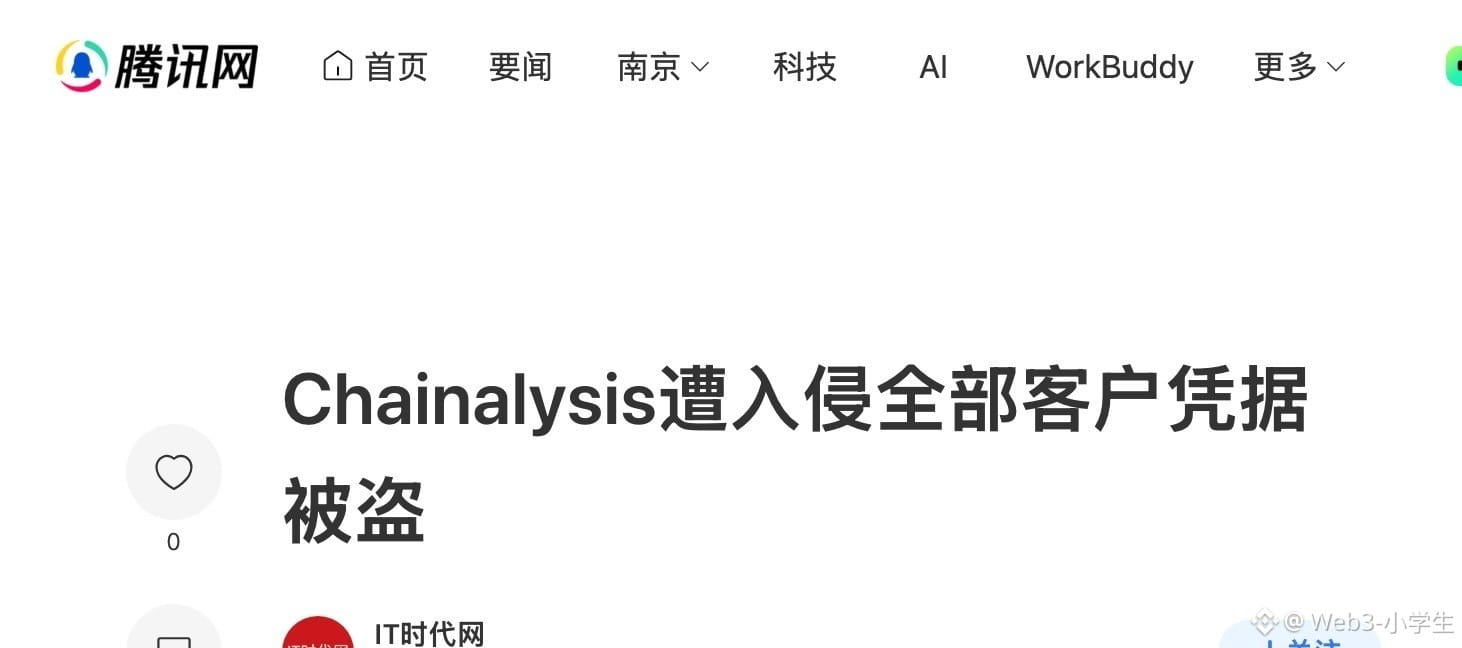
Una empresa especializada en averiguar «adónde fue a parar este dinero» perdió todas las llaves de sus clientes. Nombres, nombres de usuario, hashes de contraseñas y tokens de acceso todavía activos. Todos los clientes, sin excepción.
Lo realmente grave son esas últimas cuatro palabras. Los tokens.
Los hashes de contraseñas hay que descifrarlos; los tokens, no. Son como un papel que el servidor te entrega cuando inicias sesión correctamente: quien tiene ese papel eres tú. No hace falta descifrar nada ni adivinar, y el token sigue vigente.
Ocurrió en octubre. El primer aviso llegó el día 30: dijeron que solo se habían filtrado datos que consideraban no sensibles, como identificadores, nombres y correos electrónicos. Tras un fin de semana, la investigación amplió el alcance a todos los datos. No rectificaron hasta el miércoles.
La empresa no explicó por qué tardó dos días en decirlo. Solo dijo una cosa: habían encontrado el punto de entrada del ataque y lo habían reparado. Nadie sabe dónde estaba ese punto, ni siquiera ahora. ¿Eso es dar explicaciones?
Después, directamente paralizó la mitad de su negocio. La página de inicio de sesión, el panel de seguimiento, la supervisión de transacciones y la verificación de direcciones: todo quedó fuera de servicio. Para restablecer el acceso, había que registrar la IP fija de la empresa en una lista blanca y, una vez dentro, cambiar la contraseña a la fuerza y rotar las claves.
Mucha gente cree que el análisis en cadena es seguro por naturaleza, porque el libro mayor es público. Lo único público es el libro mayor. El servidor de inicio de sesión ni siquiera está en la cadena: está en una sala de servidores, y quién ha entrado queda registrado en los logs.
Cuando te bloquean un retiro o te piden documentos adicionales, no necesariamente es la propia plataforma de intercambio la que toma todas esas decisiones. En realidad, estas empresas venden una base de datos de etiquetas: a quién pertenece cada dirección, cuántas veces pasó el dinero por direcciones intermedias. Cuando esa base se detiene, todo se detiene.
El libro mayor de $BTC es público desde el primer día; cualquiera puede descargar todos los datos y analizarlos por su cuenta. Este negocio puede existir precisamente porque el libro mayor es público, pero quienes lo interpretan no lo son.
Entre sus clientes hay empresas como Microsoft y Barclays, y también la plataforma de intercambio $COINB . Ellos no perdieron nada; lo que se perdió fue ese papel del proveedor.
Bitcoin, 75774. Un día sin mucho movimiento. Estas cosas nunca aparecen en el gráfico de velas; aparecen en la siguiente firma de cumplimiento normativo. Creo que lo más caro no son los datos.
Si el negocio consiste en vender «puedo identificar a quién pertenece este dinero», el activo más valioso es que nadie haya entrado. La base de datos queda en segundo lugar. Y, sin embargo, ese activo no tiene copia de seguridad. No se puede recuperar.
Cualquier negocio que convierta la confianza en un producto para vender acabará teniendo problemas en este punto.
Porque el libro mayor puede ser público, pero las llaves solo pueden guardarse bajo llave en una habitación.
Una empresa especializada en averiguar «adónde fue a parar este dinero» perdió todas las llaves de sus clientes. Nombres, nombres de usuario, hashes de contraseñas y tokens de acceso todavía activos. Todos los clientes, sin excepción.
Lo realmente grave son esas últimas cuatro palabras. Los tokens.
Los hashes de contraseñas hay que descifrarlos; los tokens, no. Son como un papel que el servidor te entrega cuando inicias sesión correctamente: quien tiene ese papel eres tú. No hace falta descifrar nada ni adivinar, y el token sigue vigente.
Ocurrió en octubre. El primer aviso llegó el día 30: dijeron que solo se habían filtrado datos que consideraban no sensibles, como identificadores, nombres y correos electrónicos. Tras un fin de semana, la investigación amplió el alcance a todos los datos. No rectificaron hasta el miércoles.
La empresa no explicó por qué tardó dos días en decirlo. Solo dijo una cosa: habían encontrado el punto de entrada del ataque y lo habían reparado. Nadie sabe dónde estaba ese punto, ni siquiera ahora. ¿Eso es dar explicaciones?
Después, directamente paralizó la mitad de su negocio. La página de inicio de sesión, el panel de seguimiento, la supervisión de transacciones y la verificación de direcciones: todo quedó fuera de servicio. Para restablecer el acceso, había que registrar la IP fija de la empresa en una lista blanca y, una vez dentro, cambiar la contraseña a la fuerza y rotar las claves.
Mucha gente cree que el análisis en cadena es seguro por naturaleza, porque el libro mayor es público. Lo único público es el libro mayor. El servidor de inicio de sesión ni siquiera está en la cadena: está en una sala de servidores, y quién ha entrado queda registrado en los logs.
Cuando te bloquean un retiro o te piden documentos adicionales, no necesariamente es la propia plataforma de intercambio la que toma todas esas decisiones. En realidad, estas empresas venden una base de datos de etiquetas: a quién pertenece cada dirección, cuántas veces pasó el dinero por direcciones intermedias. Cuando esa base se detiene, todo se detiene.
El libro mayor de $BTC es público desde el primer día; cualquiera puede descargar todos los datos y analizarlos por su cuenta. Este negocio puede existir precisamente porque el libro mayor es público, pero quienes lo interpretan no lo son.
Entre sus clientes hay empresas como Microsoft y Barclays, y también la plataforma de intercambio $COINB . Ellos no perdieron nada; lo que se perdió fue ese papel del proveedor.
Bitcoin, 75774. Un día sin mucho movimiento. Estas cosas nunca aparecen en el gráfico de velas; aparecen en la siguiente firma de cumplimiento normativo. Creo que lo más caro no son los datos.
Si el negocio consiste en vender «puedo identificar a quién pertenece este dinero», el activo más valioso es que nadie haya entrado. La base de datos queda en segundo lugar. Y, sin embargo, ese activo no tiene copia de seguridad. No se puede recuperar.
Cualquier negocio que convierta la confianza en un producto para vender acabará teniendo problemas en este punto.
Porque el libro mayor puede ser público, pero las llaves solo pueden guardarse bajo llave en una habitación.