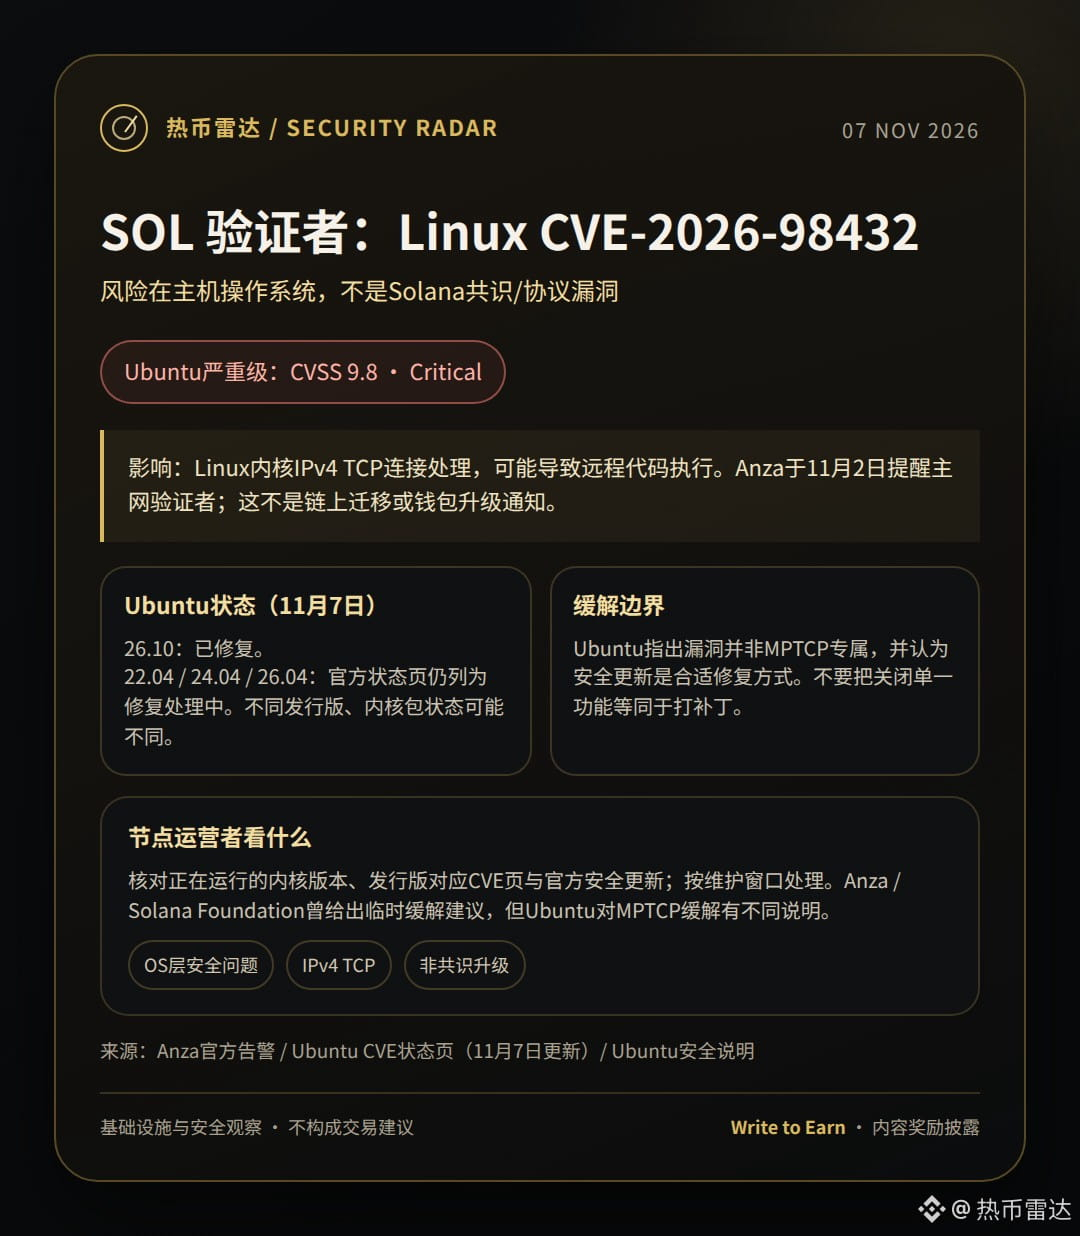
Atención, validadores de SOL: el riesgo está en el kernel del host Linux, no en un fallo del consenso de Solana. Ubuntu calificó CVE-2026-98432 con una gravedad de 9,8/10. Afecta a TCP sobre IPv4 y podría permitir la ejecución remota de código.
Anza alertó a los validadores de la red principal el 2 de noviembre; la página de estado de Ubuntu indicaba el 7 de noviembre que el problema ya estaba solucionado en la versión 26.10, mientras que las versiones 22.04, 24.04 y 26.04 seguían en proceso. Ubuntu subraya que la vulnerabilidad no es exclusiva de MPTCP; desactivar MPTCP no equivale a instalar el parche. Los operadores de nodos deberían comprobar el kernel y los avisos de su distribución. ¿Vas a seguir primero los parches de la distribución o las medidas de mitigación para los validadores?
Fuentes: alerta de Anza https://x.com/anza_xyz/status/2117045789730201889 |estado de CVE de Ubuntu https://ubuntu.com/security/CVE-2026-98432 |explicación de Ubuntu https://ubuntu.com/blog/fixes-available-in-proposed-pocket-for-cve-2026-98432
Divulgación: participo en Binance Square Write to Earn; podría recibir recompensas por el contenido. La elegibilidad y el importe dependen de las reglas de la plataforma y no están garantizados. Esto no es asesoramiento de inversión.
$SOL #Solana
Anza alertó a los validadores de la red principal el 2 de noviembre; la página de estado de Ubuntu indicaba el 7 de noviembre que el problema ya estaba solucionado en la versión 26.10, mientras que las versiones 22.04, 24.04 y 26.04 seguían en proceso. Ubuntu subraya que la vulnerabilidad no es exclusiva de MPTCP; desactivar MPTCP no equivale a instalar el parche. Los operadores de nodos deberían comprobar el kernel y los avisos de su distribución. ¿Vas a seguir primero los parches de la distribución o las medidas de mitigación para los validadores?
Fuentes: alerta de Anza https://x.com/anza_xyz/status/2117045789730201889 |estado de CVE de Ubuntu https://ubuntu.com/security/CVE-2026-98432 |explicación de Ubuntu https://ubuntu.com/blog/fixes-available-in-proposed-pocket-for-cve-2026-98432
Divulgación: participo en Binance Square Write to Earn; podría recibir recompensas por el contenido. La elegibilidad y el importe dependen de las reglas de la plataforma y no están garantizados. Esto no es asesoramiento de inversión.
$SOL #Solana