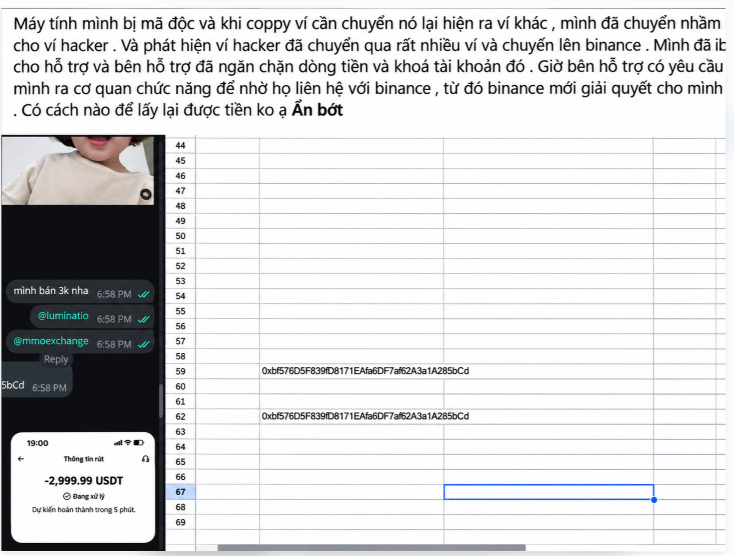
Copió la dirección de una billetera, la pegó y apareció la de un hacker. Una persona contó que perdió casi 3.000 USDT por un Ctrl+V.
El malware había sustituido la dirección en el portapapeles. Según el relato, el dinero pasó por varias billeteras y luego llegó a Binance.
Se dice que la cuenta relacionada ya fue bloqueada, pero no está claro si podrá recuperar el dinero. Olvidarse de comprobar la dirección de la billetera receptora una sola vez puede salir muy caro.
El malware había sustituido la dirección en el portapapeles. Según el relato, el dinero pasó por varias billeteras y luego llegó a Binance.
Se dice que la cuenta relacionada ya fue bloqueada, pero no está claro si podrá recuperar el dinero. Olvidarse de comprobar la dirección de la billetera receptora una sola vez puede salir muy caro.