La brecha de Gnosis Pay expone datos de tarjetas e información personal
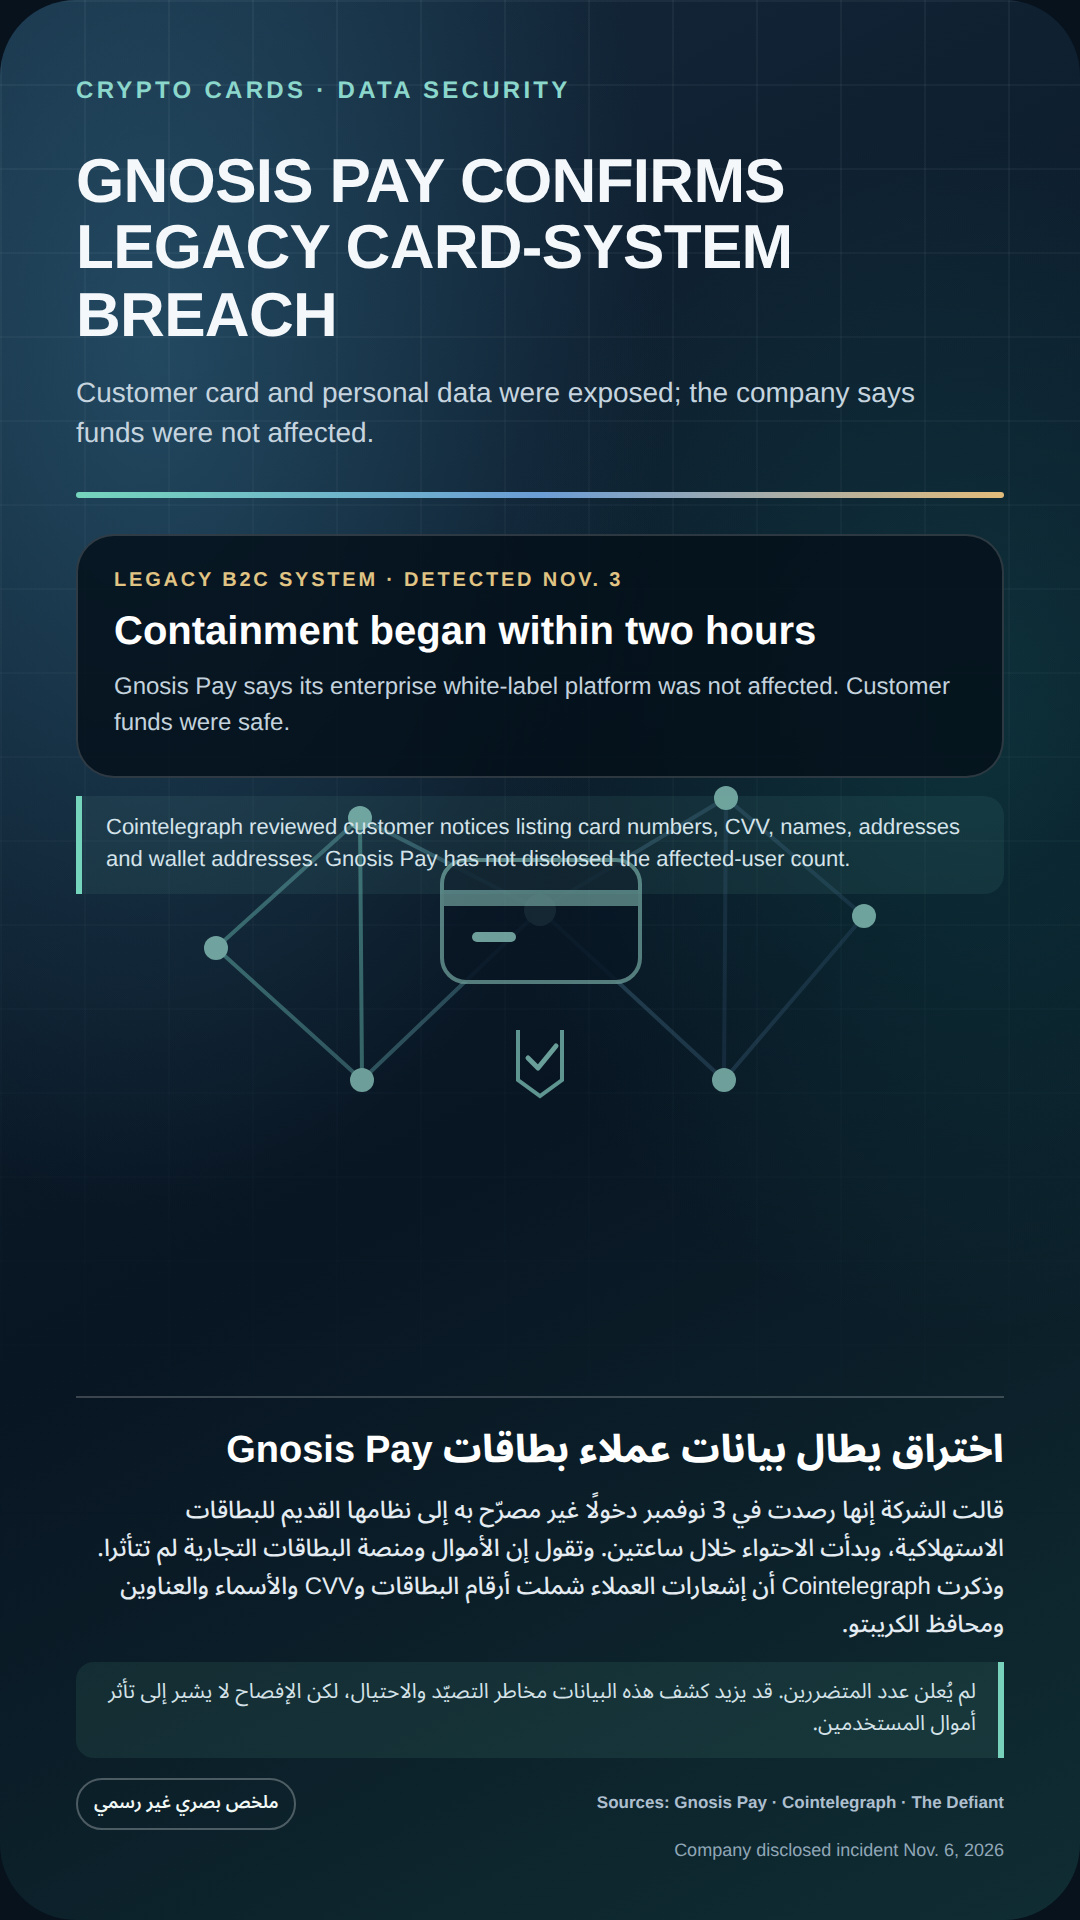
Hechos: Gnosis Pay dijo que sus sistemas de monitoreo detectaron el 3 de noviembre un acceso no autorizado al sistema heredado de sus tarjetas para consumidores y que comenzó a contenerlo en un plazo de dos horas. Afirmó que los fondos de los clientes y su plataforma de tarjetas para empresas no se vieron afectados, que corrigió la vulnerabilidad y que exigió una verificación adicional con 3D Secure para los pagos en línea hasta que el sistema se retire el 20 de diciembre. No reveló cuántos clientes se vieron afectados.
Detalles de los datos: Según las notificaciones a clientes revisadas por Cointelegraph, los datos incluían números completos de tarjetas, fechas de vencimiento, códigos CVV, nombres, direcciones y direcciones de monederos; en algunos casos, también incluían datos bancarios. Estos detalles se atribuyen a las notificaciones consultadas para el reportaje y no constituyen una lista publicada por la empresa.
Contexto: Los datos expuestos podrían aumentar los riesgos de phishing, suplantación de identidad o uso indebido de las tarjetas. Esto no significa que se hayan robado fondos de los monederos; la empresa dijo que los fondos de los usuarios no se vieron afectados.
Fuentes:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system
Hechos: Gnosis Pay dijo que sus sistemas de monitoreo detectaron el 3 de noviembre un acceso no autorizado al sistema heredado de sus tarjetas para consumidores y que comenzó a contenerlo en un plazo de dos horas. Afirmó que los fondos de los clientes y su plataforma de tarjetas para empresas no se vieron afectados, que corrigió la vulnerabilidad y que exigió una verificación adicional con 3D Secure para los pagos en línea hasta que el sistema se retire el 20 de diciembre. No reveló cuántos clientes se vieron afectados.
Detalles de los datos: Según las notificaciones a clientes revisadas por Cointelegraph, los datos incluían números completos de tarjetas, fechas de vencimiento, códigos CVV, nombres, direcciones y direcciones de monederos; en algunos casos, también incluían datos bancarios. Estos detalles se atribuyen a las notificaciones consultadas para el reportaje y no constituyen una lista publicada por la empresa.
Contexto: Los datos expuestos podrían aumentar los riesgos de phishing, suplantación de identidad o uso indebido de las tarjetas. Esto no significa que se hayan robado fondos de los monederos; la empresa dijo que los fondos de los usuarios no se vieron afectados.
Fuentes:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system