Publicación

燕寶Melissa
·
--
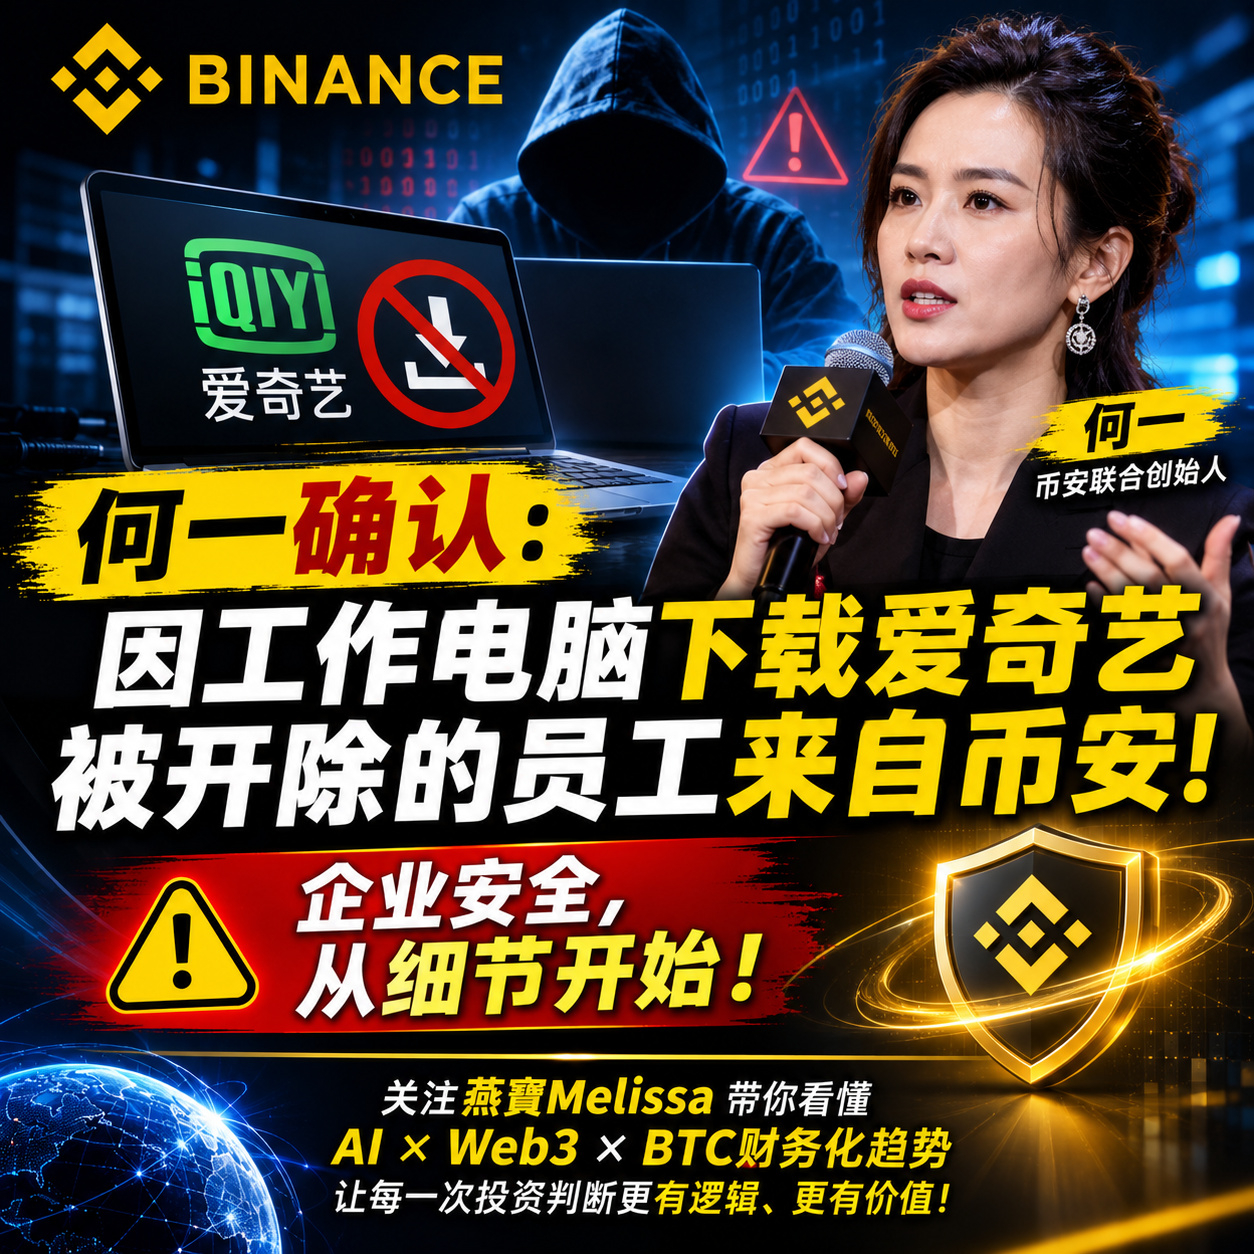
Bajista🚨 He Yi lo confirma personalmente: el empleado despedido por descargar iQIYI en el ordenador del trabajo sí era de Binance.
El robo de 6.300 millones de dólares a Binance sigue generando repercusiones, y He Yi respondió a otro episodio de gestión interna que ha suscitado mucho debate.
En X, escribió:
«El que fue despedido por descargar iQIYI en el ordenador del trabajo también era de Binance. Asumo la responsabilidad y pago la cuenta, pero no puede volver a pasar».
A primera vista, estas palabras parecen restarle importancia al asunto, pero detrás revelan un problema que todos los equipos de Web3 deberían tener presente: la seguridad empresarial suele empezar a fallar por los detalles más insignificantes.
Según la investigación preliminar que Binance publicó anteriormente:
1️⃣ Ataque mediante falsas ofertas de empleo: los hackers contactaron con ingenieros mediante pruebas falsas de entrevistas.
2️⃣ Instalación de código malicioso: un empleado descargó en el ordenador del trabajo un código disfrazado de prueba para una entrevista y el dispositivo se infectó con un troyano.
3️⃣ Riesgos de seguridad interna: los atacantes aprovecharon después herramientas internas para ampliar su control.
4️⃣ Robo de activos: tras meses de planificación, finalmente transfirieron los activos el 29 de octubre.
⚠️ Hay que distinguirlo: el despido por descargar iQIYI fue otro incidente de gestión interna, confirmado por He Yi, y no fue la causa directa de este ataque informático.
En la era de la IA, la puerta de entrada de un ciberataque puede no estar en la cadena de bloques, sino en el ordenador que usas a diario.
La verdadera seguridad no consiste en indemnizar después de un robo, sino en establecer defensas antes de que se produzca un riesgo.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB
El robo de 6.300 millones de dólares a Binance sigue generando repercusiones, y He Yi respondió a otro episodio de gestión interna que ha suscitado mucho debate.
En X, escribió:
«El que fue despedido por descargar iQIYI en el ordenador del trabajo también era de Binance. Asumo la responsabilidad y pago la cuenta, pero no puede volver a pasar».
A primera vista, estas palabras parecen restarle importancia al asunto, pero detrás revelan un problema que todos los equipos de Web3 deberían tener presente: la seguridad empresarial suele empezar a fallar por los detalles más insignificantes.
Según la investigación preliminar que Binance publicó anteriormente:
1️⃣ Ataque mediante falsas ofertas de empleo: los hackers contactaron con ingenieros mediante pruebas falsas de entrevistas.
2️⃣ Instalación de código malicioso: un empleado descargó en el ordenador del trabajo un código disfrazado de prueba para una entrevista y el dispositivo se infectó con un troyano.
3️⃣ Riesgos de seguridad interna: los atacantes aprovecharon después herramientas internas para ampliar su control.
4️⃣ Robo de activos: tras meses de planificación, finalmente transfirieron los activos el 29 de octubre.
⚠️ Hay que distinguirlo: el despido por descargar iQIYI fue otro incidente de gestión interna, confirmado por He Yi, y no fue la causa directa de este ataque informático.
En la era de la IA, la puerta de entrada de un ciberataque puede no estar en la cadena de bloques, sino en el ordenador que usas a diario.
La verdadera seguridad no consiste en indemnizar después de un robo, sino en establecer defensas antes de que se produzca un riesgo.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB