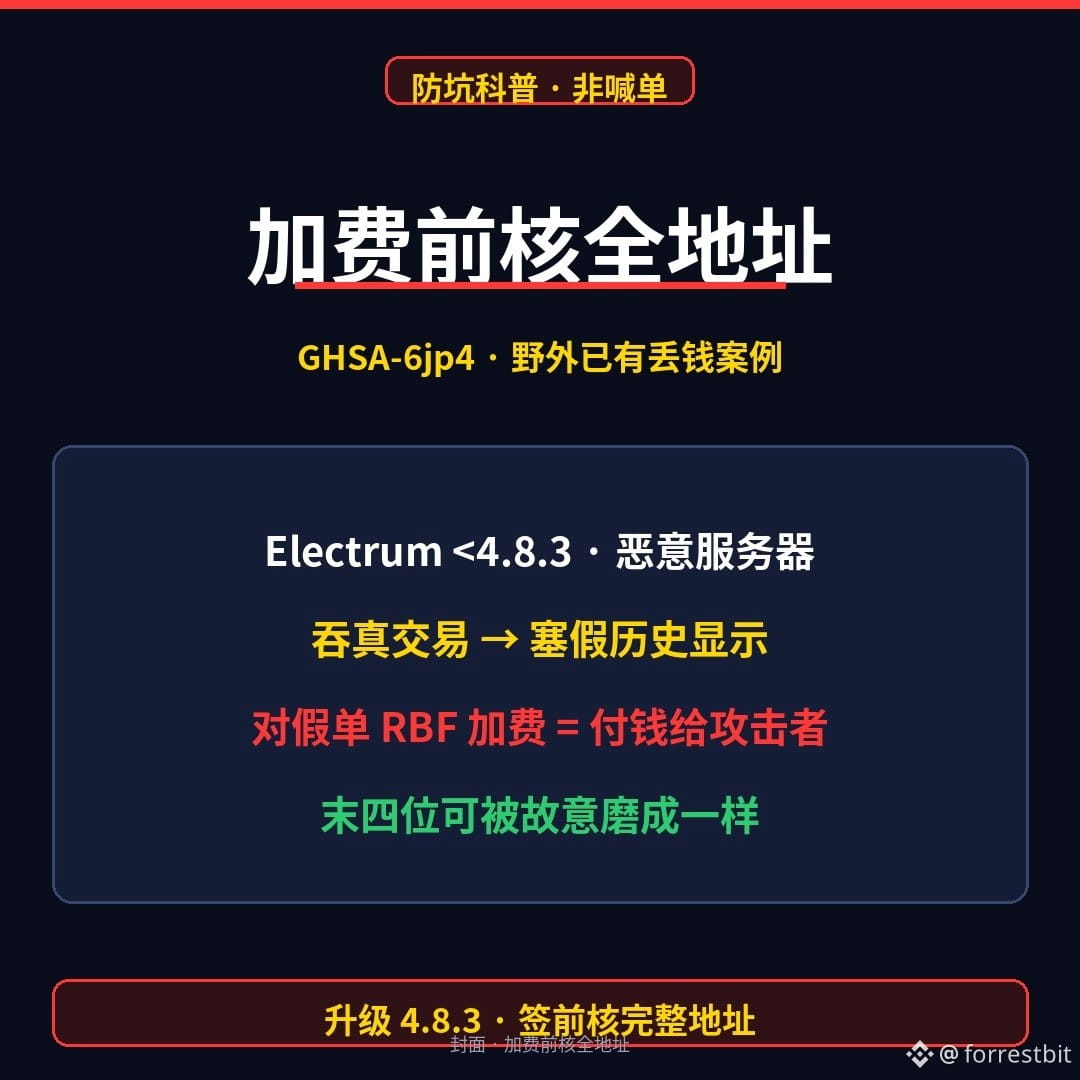
La transferencia que acabas de enviar aparece distinta en el historial: ¿te atreves a pulsar directamente «Aumentar comisión y acelerar»?
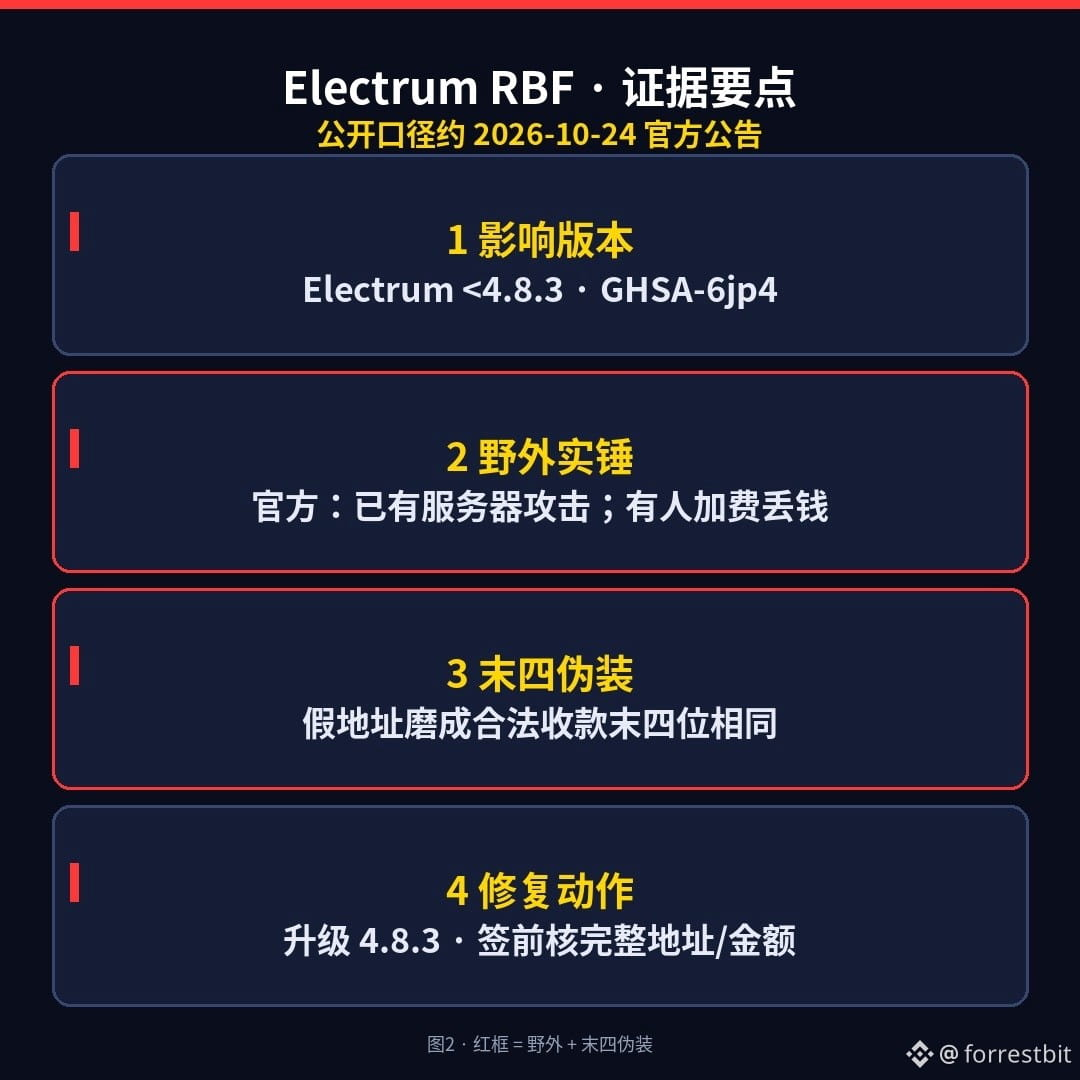
Alrededor del 24-10-2026: Electrum publicó oficialmente el aviso GHSA-6jp4 (CVE-2026-117601): los clientes anteriores a la versión 4.8.3 confían en las «transacciones sin confirmar» que les muestra el servidor conectado. Un servidor malicioso puede ocultar la transacción real que acabas de difundir y sustituirla por otra en conflicto, con una firma no válida y una dirección de destino cambiada por la del atacante. Los clientes ligeros no verifican las firmas de las transacciones del mempool, así que en el historial solo queda la falsa. Si después aumentas la comisión mediante RBF, el monedero firmará un pago válido y el dinero irá a la dirección del atacante. Según Electrum, ya hay servidores haciendo esto en la práctica; se han recibido dos informes de usuarios y uno perdió dinero tras aumentar la comisión. A menudo se manipulan las direcciones falsas para que coincidan en los «últimos cuatro caracteres» con las legítimas; además, las transacciones falsas suelen tener comisión cero para tentarte a aumentarla.
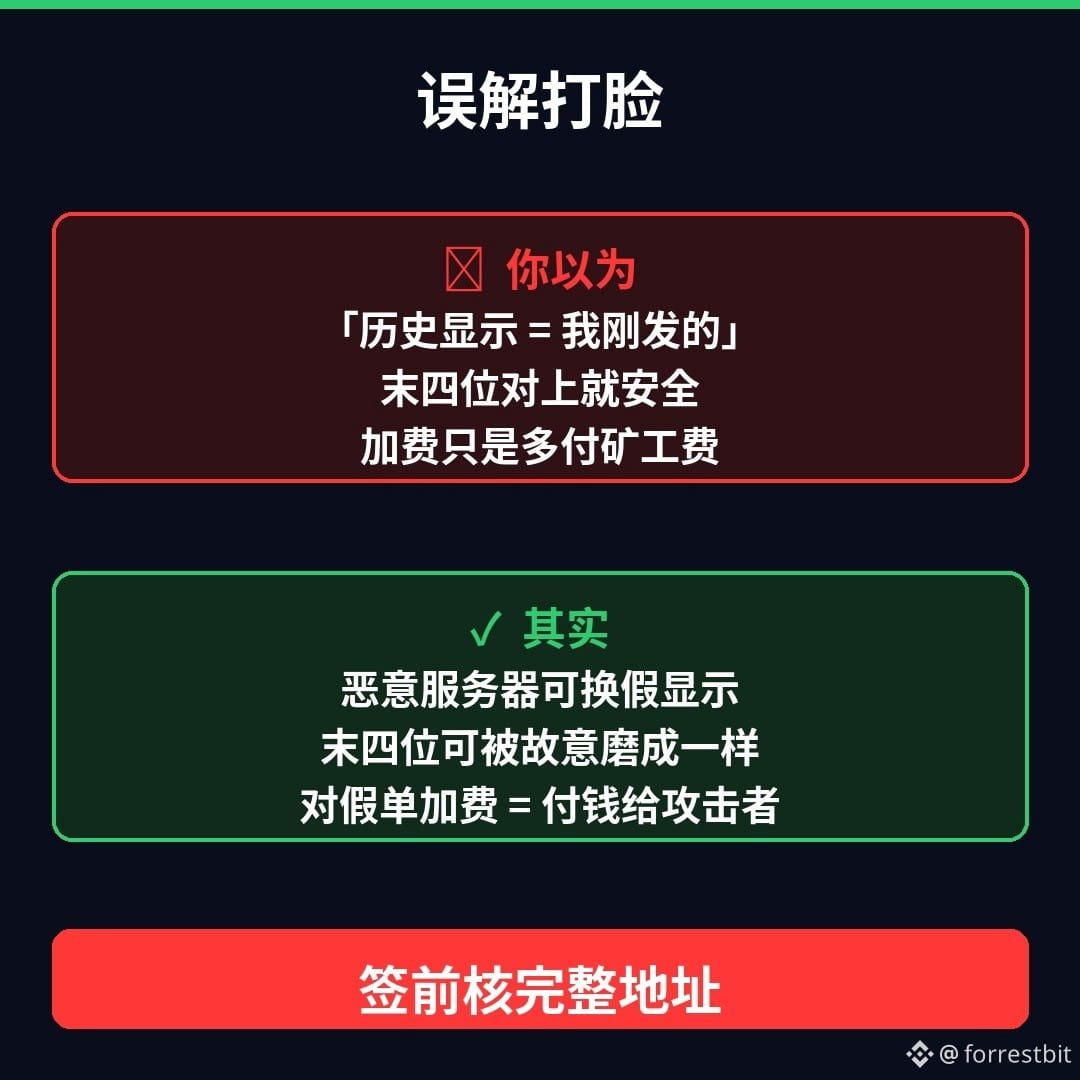
Tres ideas erróneas, desmontadas: ① «Lo que aparece en el historial es lo que acabo de enviar» → un servidor malicioso puede cambiar lo que muestra. ② «Si coinciden los últimos cuatro caracteres, es seguro» → se pueden manipular deliberadamente para que coincidan; hay que verificar la dirección completa y el importe. ③ «Aumentar la comisión solo significa pagar más al minero» → aumentar la comisión de una transacción falsa equivale a volver a firmar un pago al atacante. La versión corregida 4.8.3 (aproximadamente entre el 23 y el 24 de octubre) verifica las firmas de las transacciones del mempool introducidas por el propio monedero. Hasta actualizar, comprueba la dirección completa y el importe antes de firmar cualquier transacción, incluidas las RBF. Actualiza solo desde electrum.org y verifica la firma.
No hago transacciones, no recomiendo monedas ni te digo a qué servidor público conectarte: solo explico el mecanismo y cómo evitar trampas.
¿Qué te preocupa más: A, una dirección de destino falsa cuyos últimos cuatro caracteres coinciden, o B, que te inciten a aumentar la comisión con una transacción sin comisión? Elige una en los comentarios (no publiques frases semilla, claves privadas ni capturas que las contengan completas).
(Contenido divulgativo; no constituye asesoramiento de inversión. No hago transacciones ni doy señales de compra o venta. La información se basa en el aviso de seguridad oficial de Electrum GHSA-6jp4-8v48-cc5v y en una paráfrasis de las notas de lanzamiento de la versión 4.8.3. Comprueba las declaraciones más recientes antes de publicar. Este contenido se generó con ayuda de IA y fue revisado por una persona.)
$BTC
#加密安全 #Web3科普 #Antifraude
Alrededor del 24-10-2026: Electrum publicó oficialmente el aviso GHSA-6jp4 (CVE-2026-117601): los clientes anteriores a la versión 4.8.3 confían en las «transacciones sin confirmar» que les muestra el servidor conectado. Un servidor malicioso puede ocultar la transacción real que acabas de difundir y sustituirla por otra en conflicto, con una firma no válida y una dirección de destino cambiada por la del atacante. Los clientes ligeros no verifican las firmas de las transacciones del mempool, así que en el historial solo queda la falsa. Si después aumentas la comisión mediante RBF, el monedero firmará un pago válido y el dinero irá a la dirección del atacante. Según Electrum, ya hay servidores haciendo esto en la práctica; se han recibido dos informes de usuarios y uno perdió dinero tras aumentar la comisión. A menudo se manipulan las direcciones falsas para que coincidan en los «últimos cuatro caracteres» con las legítimas; además, las transacciones falsas suelen tener comisión cero para tentarte a aumentarla.
Tres ideas erróneas, desmontadas: ① «Lo que aparece en el historial es lo que acabo de enviar» → un servidor malicioso puede cambiar lo que muestra. ② «Si coinciden los últimos cuatro caracteres, es seguro» → se pueden manipular deliberadamente para que coincidan; hay que verificar la dirección completa y el importe. ③ «Aumentar la comisión solo significa pagar más al minero» → aumentar la comisión de una transacción falsa equivale a volver a firmar un pago al atacante. La versión corregida 4.8.3 (aproximadamente entre el 23 y el 24 de octubre) verifica las firmas de las transacciones del mempool introducidas por el propio monedero. Hasta actualizar, comprueba la dirección completa y el importe antes de firmar cualquier transacción, incluidas las RBF. Actualiza solo desde electrum.org y verifica la firma.
No hago transacciones, no recomiendo monedas ni te digo a qué servidor público conectarte: solo explico el mecanismo y cómo evitar trampas.
¿Qué te preocupa más: A, una dirección de destino falsa cuyos últimos cuatro caracteres coinciden, o B, que te inciten a aumentar la comisión con una transacción sin comisión? Elige una en los comentarios (no publiques frases semilla, claves privadas ni capturas que las contengan completas).
(Contenido divulgativo; no constituye asesoramiento de inversión. No hago transacciones ni doy señales de compra o venta. La información se basa en el aviso de seguridad oficial de Electrum GHSA-6jp4-8v48-cc5v y en una paráfrasis de las notas de lanzamiento de la versión 4.8.3. Comprueba las declaraciones más recientes antes de publicar. Este contenido se generó con ayuda de IA y fue revisado por una persona.)
$BTC
#加密安全 #Web3科普 #Antifraude