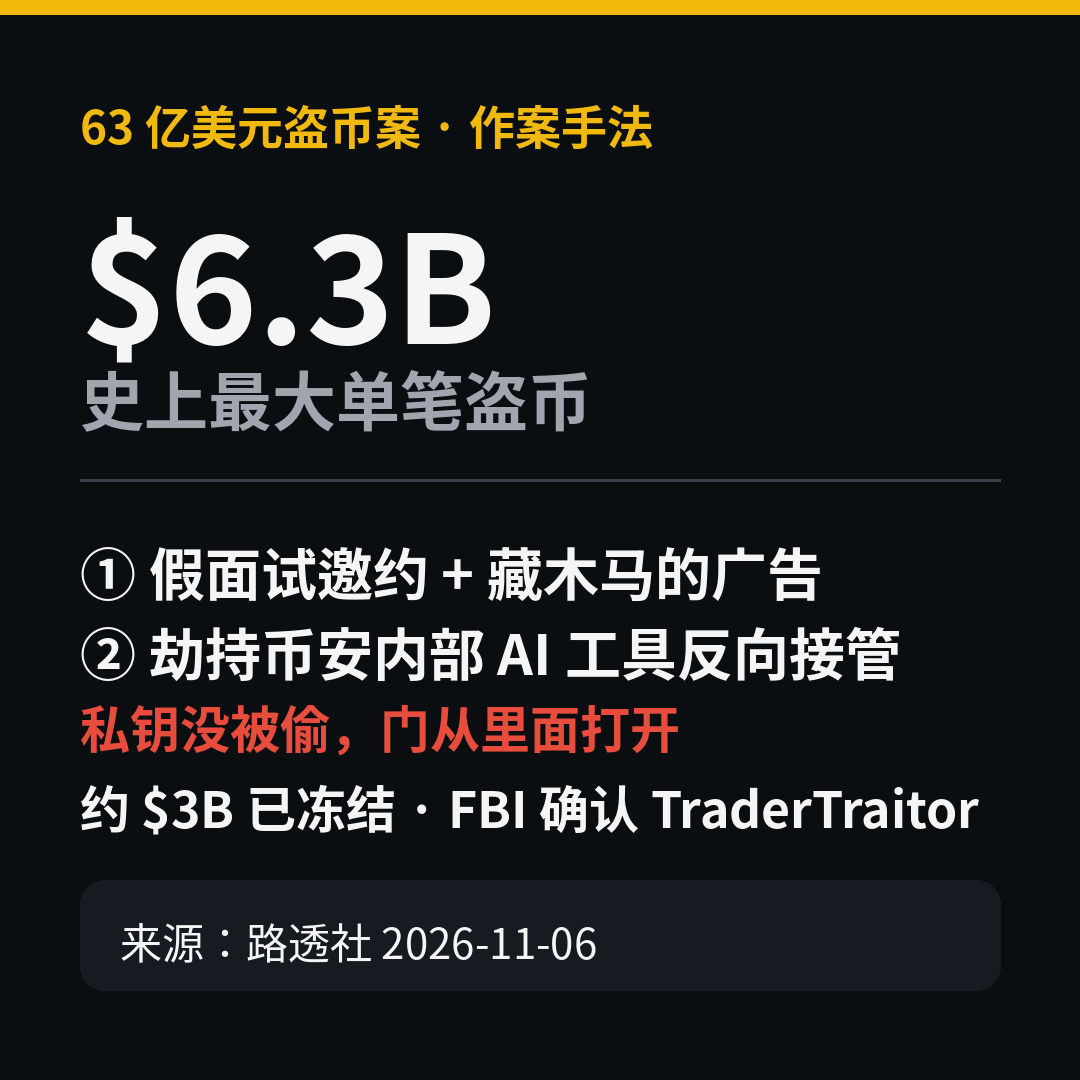
6.300 millones de dólares, el mayor robo de criptomonedas de la historia.
Los hackers entraron con una falsa entrevista de trabajo.
Hoy, Reuters ha destapado cómo lo hicieron:
El grupo norcoreano TraderTraitor envió primero una invitación falsa a una entrevista de trabajo y luego escondió un troyano en un programa publicitario que instaló en el ordenador de un ingeniero de Binance.
Y entonces llegó el paso más aterrador: secuestraron la herramienta interna de IA de Binance y la usaron para tomar el control del sistema.
No robaron las claves privadas; abrieron la puerta desde dentro.
Y lo más increíble es que ellos mismos eran usuarios intensivos de IA.
Usaban todo el paquete: ChatGPT, Claude Code y Cursor. Se valían de la IA para escribir código, modificar currículums y falsificar identidades.
La IA era su principal herramienta para cometer el delito y también la palanca con la que forzaron la entrada en Binance.
De los 6.300 millones, unos 3.000 millones ya han sido congelados. Binance dice que compensará íntegramente las pérdidas de los usuarios.
Pero todos debemos recordar este método:
Dejamos que la IA nos ayude a revisar contratos, ejecutar scripts y gestionar carteras porque nos facilita las cosas.
Pero si la propia herramienta de IA es secuestrada, los permisos que tiene pasan a estar en manos de los hackers.
La herramienta que nos ahorra trabajo puede ser, en sí misma, la mayor superficie de ataque.
¿Cuántos permisos tiene la herramienta de IA que usas ahora?
#IncidenteDeSeguridadDeBinance
Los hackers entraron con una falsa entrevista de trabajo.
Hoy, Reuters ha destapado cómo lo hicieron:
El grupo norcoreano TraderTraitor envió primero una invitación falsa a una entrevista de trabajo y luego escondió un troyano en un programa publicitario que instaló en el ordenador de un ingeniero de Binance.
Y entonces llegó el paso más aterrador: secuestraron la herramienta interna de IA de Binance y la usaron para tomar el control del sistema.
No robaron las claves privadas; abrieron la puerta desde dentro.
Y lo más increíble es que ellos mismos eran usuarios intensivos de IA.
Usaban todo el paquete: ChatGPT, Claude Code y Cursor. Se valían de la IA para escribir código, modificar currículums y falsificar identidades.
La IA era su principal herramienta para cometer el delito y también la palanca con la que forzaron la entrada en Binance.
De los 6.300 millones, unos 3.000 millones ya han sido congelados. Binance dice que compensará íntegramente las pérdidas de los usuarios.
Pero todos debemos recordar este método:
Dejamos que la IA nos ayude a revisar contratos, ejecutar scripts y gestionar carteras porque nos facilita las cosas.
Pero si la propia herramienta de IA es secuestrada, los permisos que tiene pasan a estar en manos de los hackers.
La herramienta que nos ahorra trabajo puede ser, en sí misma, la mayor superficie de ataque.
¿Cuántos permisos tiene la herramienta de IA que usas ahora?
#IncidenteDeSeguridadDeBinance