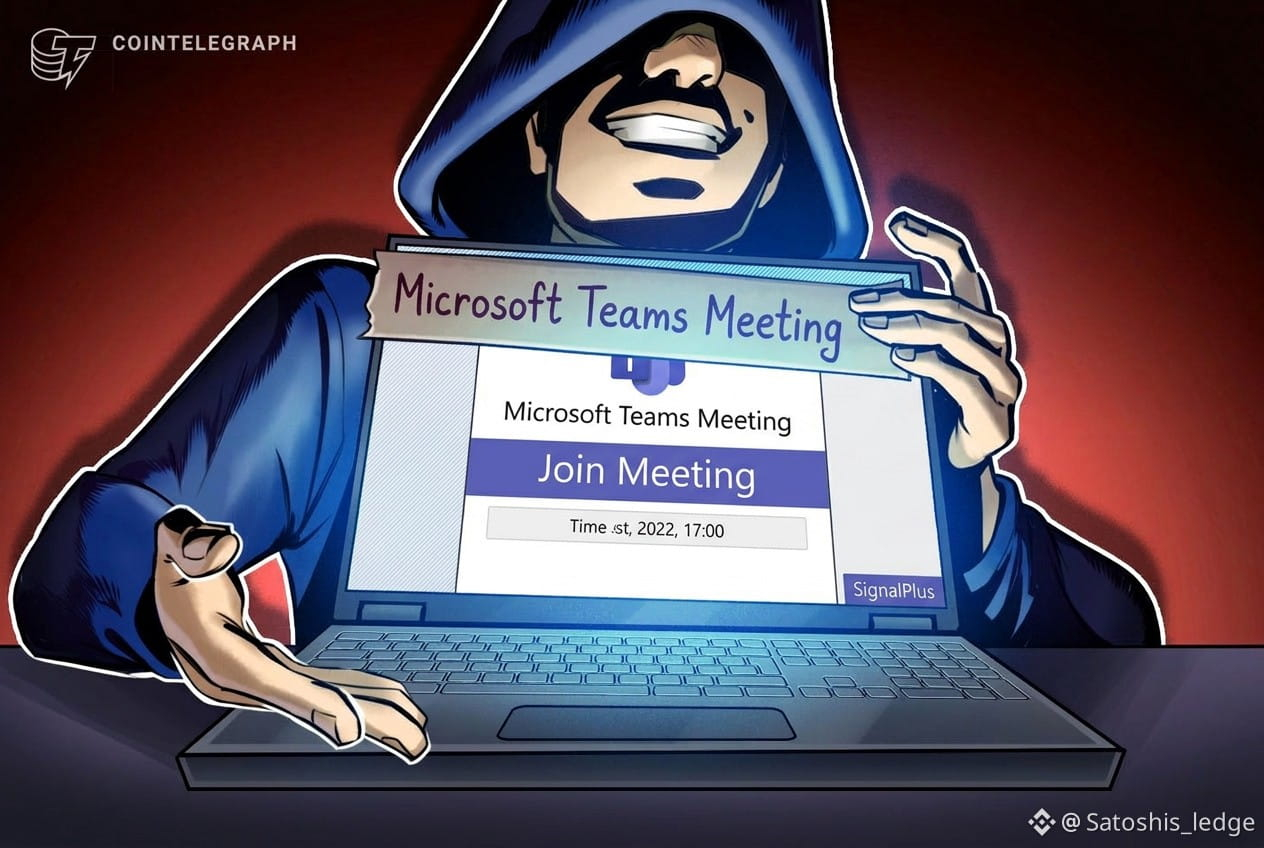
🎣 Las invitaciones falsas a reuniones se están convirtiendo en el ataque del mes. El hackeo de $6.3B a la propia Binance comenzó con una falsa entrevista de trabajo, según CoinDesk, y ahora Binance y Deribit revocaron las claves API de SignalPlus tras un ataque mediante una invitación falsa de Teams, según Cointelegraph. Bitcoin.com añade que una brecha de seguridad en Chainalysis expuso las contraseñas y los tokens de todos los usuarios.
Tus reglas:
1️⃣ Nunca te unas a una reunión mediante un enlace que te envíe un desconocido
2️⃣ Nunca instales una aplicación, un complemento ni un «arreglo» para unirte a una llamada
3️⃣ Cambia tus claves API y contraseñas si vulneraron a un proveedor que utilizas
4️⃣ Verifica que cualquier reclutador aparezca en el sitio web oficial de la empresa
¿Alguna vez te llegó una invitación falsa a una entrevista o reunión? Comenta ✅ o ❌ 👇
$BNB #BinanceSquare #EscribeParaGanar
Tus reglas:
1️⃣ Nunca te unas a una reunión mediante un enlace que te envíe un desconocido
2️⃣ Nunca instales una aplicación, un complemento ni un «arreglo» para unirte a una llamada
3️⃣ Cambia tus claves API y contraseñas si vulneraron a un proveedor que utilizas
4️⃣ Verifica que cualquier reclutador aparezca en el sitio web oficial de la empresa
¿Alguna vez te llegó una invitación falsa a una entrevista o reunión? Comenta ✅ o ❌ 👇
$BNB #BinanceSquare #EscribeParaGanar