Los agentes de IA se están convirtiendo en el próximo punto vulnerable de los exchanges.
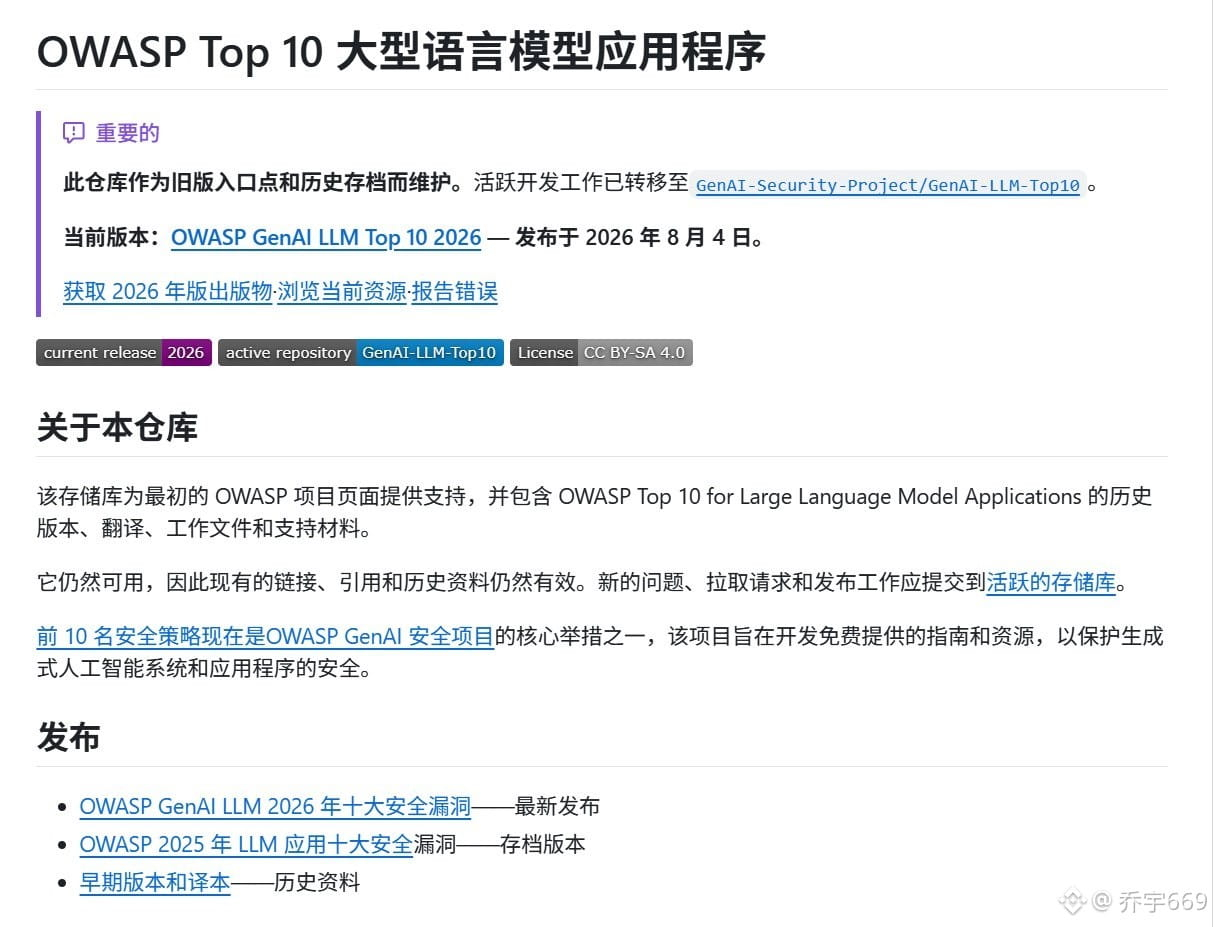
Los agentes no distinguen qué frase es una instrucción tuya y cuál la ha introducido un hacker: basta con ocultar en el texto una frase como «ignora las reglas anteriores» para que obedezcan. Cuantos más permisos tengan, más podrán hacer el trabajo sucio por los hackers, como borrar bases de datos o transferir fondos. OWASP ya ha recopilado este tipo de riesgos en su lista de los diez principales riesgos de las aplicaciones basadas en modelos de lenguaje grandes.
Mi opinión: dar carta blanca a un agente es como contratar a un empleado al que cualquiera puede convencer con una sola frase. Primero hay que limitar sus permisos; luego, hablar de eficiencia. Creo que, al conectar un agente a una cuenta de un exchange, lo primero no es fijarse en todo lo que puede hacer, sino en cuántas acciones maliciosas se le han bloqueado.
#FronteraIA
$BTC
Los agentes no distinguen qué frase es una instrucción tuya y cuál la ha introducido un hacker: basta con ocultar en el texto una frase como «ignora las reglas anteriores» para que obedezcan. Cuantos más permisos tengan, más podrán hacer el trabajo sucio por los hackers, como borrar bases de datos o transferir fondos. OWASP ya ha recopilado este tipo de riesgos en su lista de los diez principales riesgos de las aplicaciones basadas en modelos de lenguaje grandes.
Mi opinión: dar carta blanca a un agente es como contratar a un empleado al que cualquiera puede convencer con una sola frase. Primero hay que limitar sus permisos; luego, hablar de eficiencia. Creo que, al conectar un agente a una cuenta de un exchange, lo primero no es fijarse en todo lo que puede hacer, sino en cuántas acciones maliciosas se le han bloqueado.
#FronteraIA
$BTC