Menos de 82.000 dólares, pero bastó para que dos exchanges revocaran durante la noche las claves API de una misma plataforma 🦖
El 5 de noviembre, la plataforma de derivados de criptomonedas SignalPlus confirmó que había sufrido una intrusión
🤔 有想法进群聊
Como medida preventiva, un exchange líder y un exchange de opciones revocaron sucesivamente las claves API vinculadas a SignalPlus. La propia plataforma reveló que las pérdidas fueron inferiores a 82.000 dólares y que ya comenzó a reembolsar íntegramente a los usuarios afectados.
El punto de entrada del ataque no fue especialmente sofisticado, ni se trató de una vulnerabilidad de día cero.
SignalPlus dijo que el origen fue el robo de la cuenta de Telegram de un contacto de un proveedor tecnológico externo.
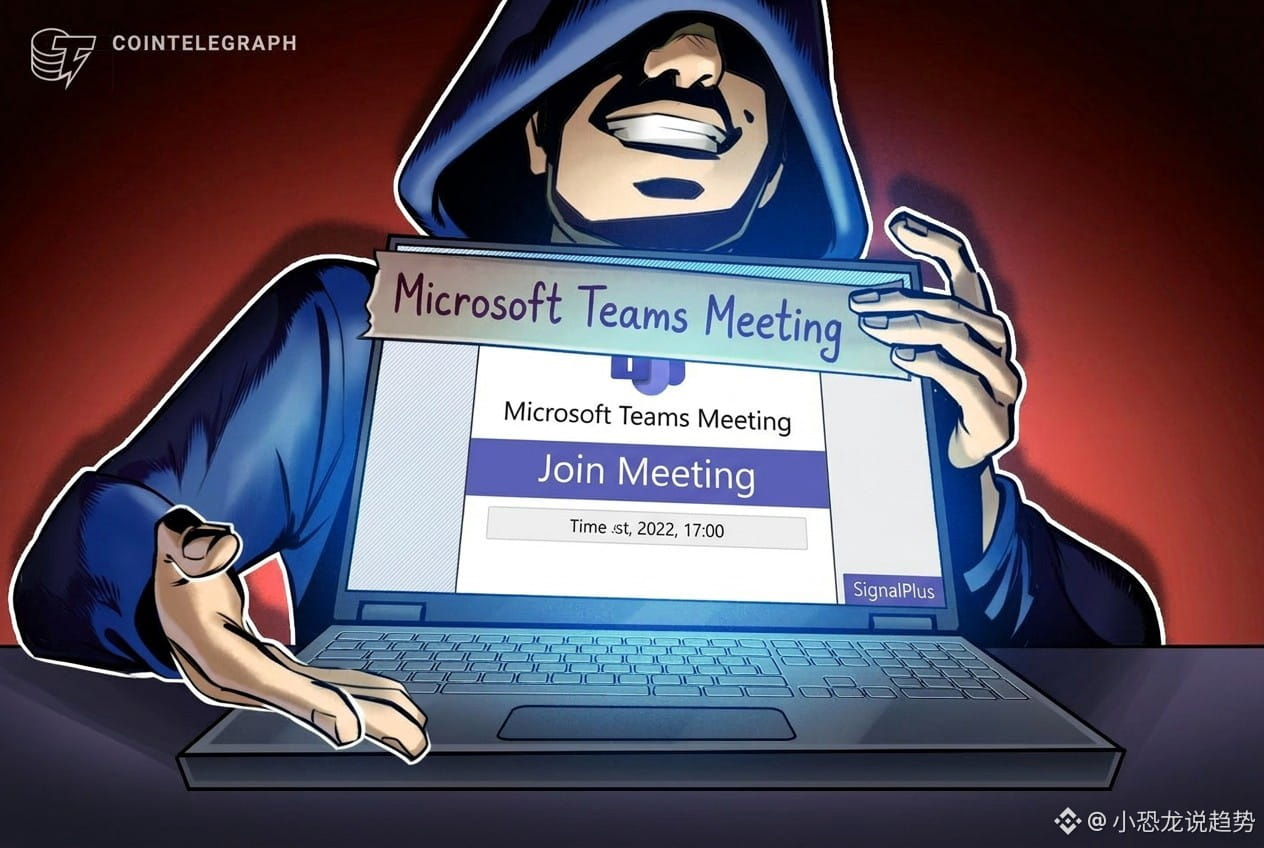
El atacante se hizo pasar por esa persona y envió a un ingeniero de la plataforma una invitación falsa a una reunión de Microsoft Teams.
Después de que el ingeniero la abriera, el atacante tomó el control de su ordenador y permaneció al acecho durante un tiempo. En la madrugada del miércoles, utilizó los permisos del ingeniero para acceder a la red interna.
Lo más llamativo de esta cadena de ataque no es lo hábil que fuera el hacker, sino algo que la propia plataforma reconoció:
Al conectarse a las API de los exchanges, no exigía obligatoriamente una lista blanca de direcciones IP 🔑
Es como equipar el canal de trading con una llave maestra: quien la consiga puede abrir la puerta desde cualquier lugar.
La plataforma dijo textualmente: «Asumimos la responsabilidad de este descuido y endureceremos los requisitos de acceso a las API».
El impacto ya llegó hasta los usuarios.
Un exchange de opciones informó que se interrumpieron por completo las operaciones, la supervisión y la automatización realizadas a través de SignalPlus.
Ambos exchanges recalcaron que sus propios sistemas no se vieron afectados, pero cuando una herramienta externa deja de funcionar, también se detiene la gestión de las posiciones de los usuarios.
Visto en un contexto más amplio, este no es un incidente aislado.
El 29 de octubre, un exchange reveló detalles de un robo de 6.300 millones de dólares cuyo punto de entrada también fue el ordenador de un empleado.
El atacante se hizo pasar por un reclutador y consiguió que alguien descargara un archivo malicioso mediante una falsa prueba de programación.
El exchange afirmó que en 2026 ya había identificado y bloqueado 57 ciberataques presuntamente vinculados a Corea del Norte, con tácticas que incluían falsas entrevistas, paquetes de software maliciosos y el robo de credenciales de empleados ⚠️
Mi conclusión es que el eslabón más débil ya no son las cold wallets de los exchanges,
sino esa herramienta de terceros que tienes en el móvil y el ordenador que algún empleado tiene sobre su escritorio.
Una cold wallet puede proteger contra el robo de claves privadas, pero no puede impedir que alguien con permisos legítimos abra la puerta desde dentro.
Para los traders particulares, hay tres cosas que conviene revisar de inmediato: si la herramienta de terceros exige una lista blanca de IP, si las claves permiten operar pero no retirar fondos y si es posible revocarlas con un solo clic en caso de emergencia.
¿Crees que este tipo de ataques a la cadena de suministro hará que las instituciones prefieran construir su propia infraestructura o que seguirán recurriendo a plataformas externas por comodidad?
Cuéntamelo en los comentarios.
Haz clic en el avatar para ver la transmisión en directo.
Cada día te mantengo al tanto de los temas candentes del mercado cripto: no solo de lo que pasa, sino también de la lógica y las oportunidades que hay detrás 👀🚀
El 5 de noviembre, la plataforma de derivados de criptomonedas SignalPlus confirmó que había sufrido una intrusión
🤔 有想法进群聊
Como medida preventiva, un exchange líder y un exchange de opciones revocaron sucesivamente las claves API vinculadas a SignalPlus. La propia plataforma reveló que las pérdidas fueron inferiores a 82.000 dólares y que ya comenzó a reembolsar íntegramente a los usuarios afectados.
El punto de entrada del ataque no fue especialmente sofisticado, ni se trató de una vulnerabilidad de día cero.
SignalPlus dijo que el origen fue el robo de la cuenta de Telegram de un contacto de un proveedor tecnológico externo.
El atacante se hizo pasar por esa persona y envió a un ingeniero de la plataforma una invitación falsa a una reunión de Microsoft Teams.
Después de que el ingeniero la abriera, el atacante tomó el control de su ordenador y permaneció al acecho durante un tiempo. En la madrugada del miércoles, utilizó los permisos del ingeniero para acceder a la red interna.
Lo más llamativo de esta cadena de ataque no es lo hábil que fuera el hacker, sino algo que la propia plataforma reconoció:
Al conectarse a las API de los exchanges, no exigía obligatoriamente una lista blanca de direcciones IP 🔑
Es como equipar el canal de trading con una llave maestra: quien la consiga puede abrir la puerta desde cualquier lugar.
La plataforma dijo textualmente: «Asumimos la responsabilidad de este descuido y endureceremos los requisitos de acceso a las API».
El impacto ya llegó hasta los usuarios.
Un exchange de opciones informó que se interrumpieron por completo las operaciones, la supervisión y la automatización realizadas a través de SignalPlus.
Ambos exchanges recalcaron que sus propios sistemas no se vieron afectados, pero cuando una herramienta externa deja de funcionar, también se detiene la gestión de las posiciones de los usuarios.
Visto en un contexto más amplio, este no es un incidente aislado.
El 29 de octubre, un exchange reveló detalles de un robo de 6.300 millones de dólares cuyo punto de entrada también fue el ordenador de un empleado.
El atacante se hizo pasar por un reclutador y consiguió que alguien descargara un archivo malicioso mediante una falsa prueba de programación.
El exchange afirmó que en 2026 ya había identificado y bloqueado 57 ciberataques presuntamente vinculados a Corea del Norte, con tácticas que incluían falsas entrevistas, paquetes de software maliciosos y el robo de credenciales de empleados ⚠️
Mi conclusión es que el eslabón más débil ya no son las cold wallets de los exchanges,
sino esa herramienta de terceros que tienes en el móvil y el ordenador que algún empleado tiene sobre su escritorio.
Una cold wallet puede proteger contra el robo de claves privadas, pero no puede impedir que alguien con permisos legítimos abra la puerta desde dentro.
Para los traders particulares, hay tres cosas que conviene revisar de inmediato: si la herramienta de terceros exige una lista blanca de IP, si las claves permiten operar pero no retirar fondos y si es posible revocarlas con un solo clic en caso de emergencia.
¿Crees que este tipo de ataques a la cadena de suministro hará que las instituciones prefieran construir su propia infraestructura o que seguirán recurriendo a plataformas externas por comodidad?
Cuéntamelo en los comentarios.
Haz clic en el avatar para ver la transmisión en directo.
Cada día te mantengo al tanto de los temas candentes del mercado cripto: no solo de lo que pasa, sino también de la lógica y las oportunidades que hay detrás 👀🚀