🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨
El mayor robo de criptomonedas de la historia: los hackers norcoreanos y el ataque a Binance, al descubierto
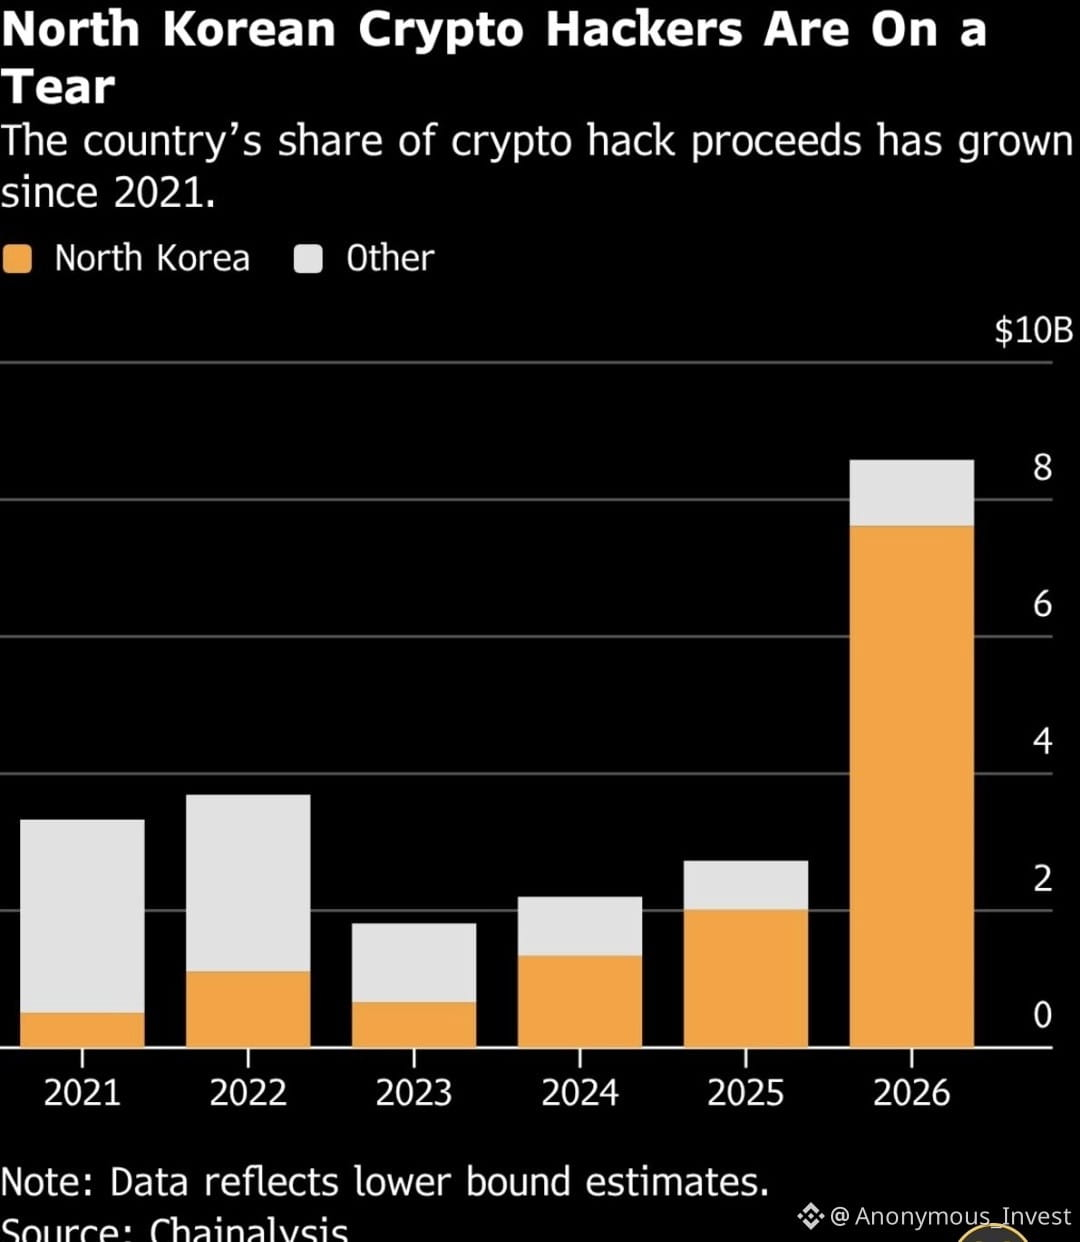
Ya es oficialmente el mayor robo de criptomonedas jamás registrado, muy por encima de todos los anteriores. No fue un fallo de un contrato inteligente ni un simple correo de phishing. Fue una infiltración de cinco meses.
*La magnitud*
- *Cantidad robada:* 6.340 millones de dólares el 29 de octubre de 2026
- *Récord anterior:* Bybit, en 2025, con 1.500 millones de dólares; este robo es aproximadamente cuatro veces mayor
- *Antes de eso:* Axie Infinity / Ronin, en 2022, con 590 millones de dólares
- *Impacto:* El bitcoin cayó por debajo de los 77.000 dólares y, durante la venta inmediata, se liquidaron posiciones apalancadas por más de 1.500 millones de dólares
Binance afirma que ya ha repuesto el 98 % de los tokens afectados con fondos corporativos y sus fondos SAFU / de seguros, y que los clientes no perderán nada. Hasta ahora, se han congelado o interceptado unos 2.850 millones de dólares.
*Cómo se desarrolló el ataque — informe de Binance del 3 de noviembre*
Binance lo describió como una «sofisticada campaña de varias etapas» que comenzó en junio; no fue un ataque rápido y oportunista.
- *Junio - Compromiso de la cadena de suministro:* Un ingeniero de DevOps de Wallet descargó desde un motor de búsqueda una versión manipulada de Homebrew para una popular herramienta de programación con IA. Eso les dio a los atacantes un punto de entrada inicial.
- *Septiembre - Falsa entrevista de trabajo:* Un segundo ingeniero de software fue contactado en una plataforma de contratación. Pasó por dos rondas de entrevistas, incluida una videollamada en directo con una supuesta representante de Recursos Humanos que compartió una cuenta personal de redes sociales. El proceso de entrevistas instaló malware en su portátil.
- *20 de octubre - Movimiento lateral mediante una herramienta interna de IA:* Los atacantes usaron el ordenador comprometido del segundo ingeniero y la herramienta interna de IA de Binance para tomar el control de los ordenadores de dos ingenieros del equipo de Wallet, uno de los cuales tenía permiso para desplegar software.
- *29 de octubre - El vaciado:* Iniciaron sesión en el ordenador de un tercer ingeniero, usaron credenciales robadas al primero y activaron un script malicioso para acceder al servicio de firma de transacciones. Durante casi cuatro horas, vaciaron las carteras calientes en diez cadenas de bloques.
#Binance
El mayor robo de criptomonedas de la historia: los hackers norcoreanos y el ataque a Binance, al descubierto
Ya es oficialmente el mayor robo de criptomonedas jamás registrado, muy por encima de todos los anteriores. No fue un fallo de un contrato inteligente ni un simple correo de phishing. Fue una infiltración de cinco meses.
*La magnitud*
- *Cantidad robada:* 6.340 millones de dólares el 29 de octubre de 2026
- *Récord anterior:* Bybit, en 2025, con 1.500 millones de dólares; este robo es aproximadamente cuatro veces mayor
- *Antes de eso:* Axie Infinity / Ronin, en 2022, con 590 millones de dólares
- *Impacto:* El bitcoin cayó por debajo de los 77.000 dólares y, durante la venta inmediata, se liquidaron posiciones apalancadas por más de 1.500 millones de dólares
Binance afirma que ya ha repuesto el 98 % de los tokens afectados con fondos corporativos y sus fondos SAFU / de seguros, y que los clientes no perderán nada. Hasta ahora, se han congelado o interceptado unos 2.850 millones de dólares.
*Cómo se desarrolló el ataque — informe de Binance del 3 de noviembre*
Binance lo describió como una «sofisticada campaña de varias etapas» que comenzó en junio; no fue un ataque rápido y oportunista.
- *Junio - Compromiso de la cadena de suministro:* Un ingeniero de DevOps de Wallet descargó desde un motor de búsqueda una versión manipulada de Homebrew para una popular herramienta de programación con IA. Eso les dio a los atacantes un punto de entrada inicial.
- *Septiembre - Falsa entrevista de trabajo:* Un segundo ingeniero de software fue contactado en una plataforma de contratación. Pasó por dos rondas de entrevistas, incluida una videollamada en directo con una supuesta representante de Recursos Humanos que compartió una cuenta personal de redes sociales. El proceso de entrevistas instaló malware en su portátil.
- *20 de octubre - Movimiento lateral mediante una herramienta interna de IA:* Los atacantes usaron el ordenador comprometido del segundo ingeniero y la herramienta interna de IA de Binance para tomar el control de los ordenadores de dos ingenieros del equipo de Wallet, uno de los cuales tenía permiso para desplegar software.
- *29 de octubre - El vaciado:* Iniciaron sesión en el ordenador de un tercer ingeniero, usaron credenciales robadas al primero y activaron un script malicioso para acceder al servicio de firma de transacciones. Durante casi cuatro horas, vaciaron las carteras calientes en diez cadenas de bloques.
#Binance