Cuando retiras fondos o los envías a una cartera fría, ¿copias la dirección de «Transferencias recientes / Historial de transacciones» o abres la libreta de direcciones, la verificas tú mismo y luego la pegas?
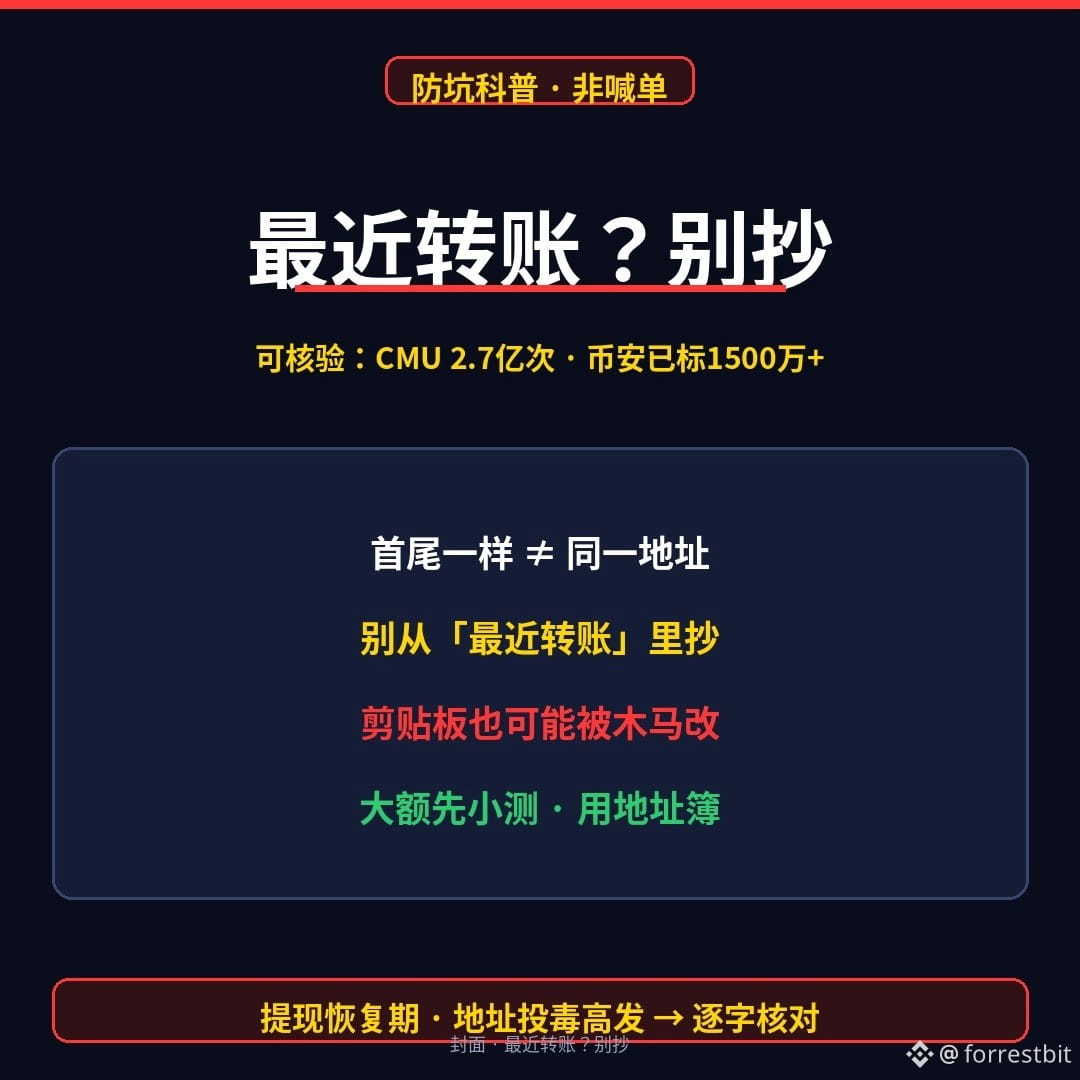
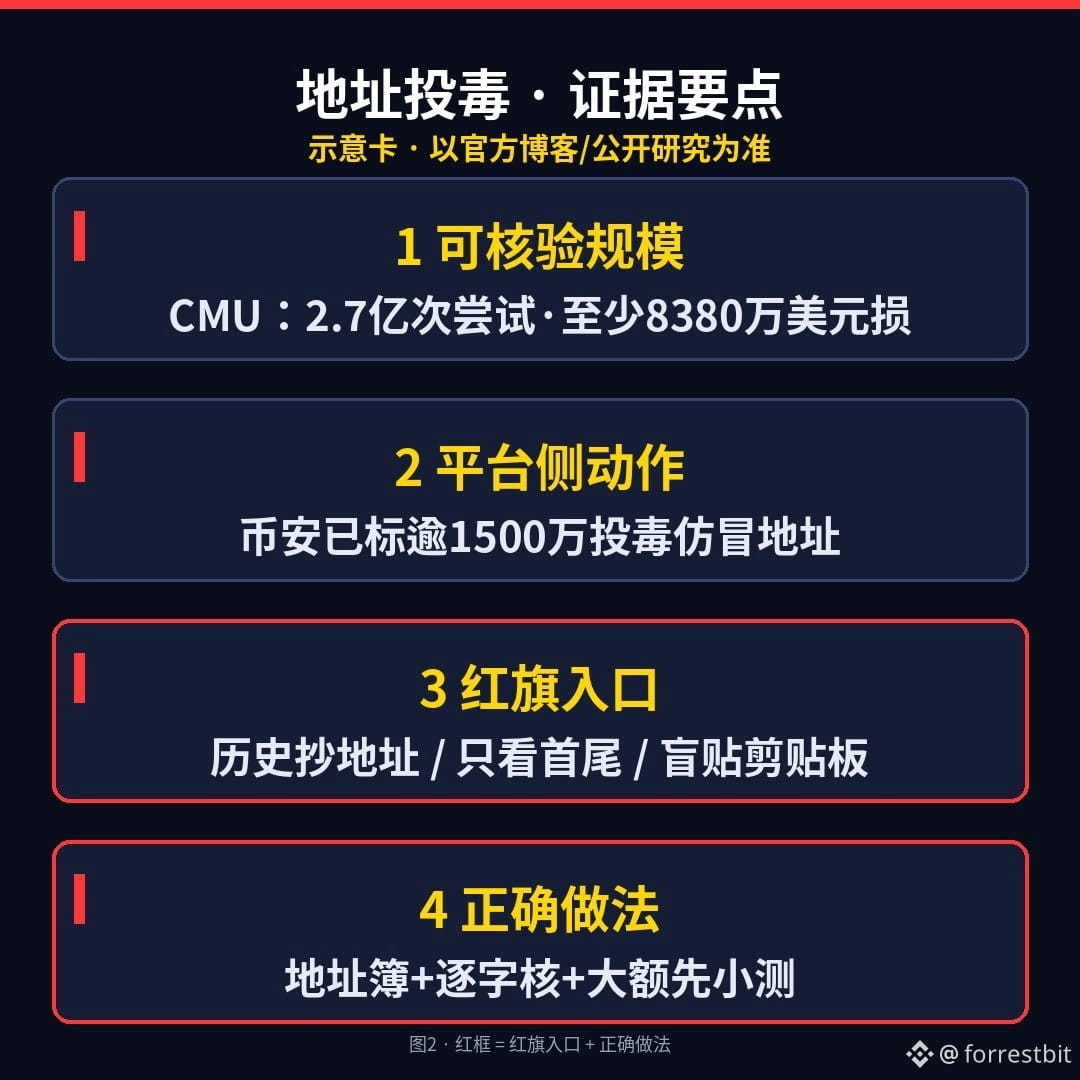
Estos días, durante la reanudación de los retiros, son un periodo de alto riesgo de envenenamiento de direcciones. Las alertas públicas (de BlockBeats, entre otros) y las advertencias que He Yi publicó anteriormente señalaron la misma táctica: los estafadores vigilan direcciones públicas o direcciones que acaban de realizar transferencias, crean una dirección falsa con **los primeros y los últimos caracteres muy parecidos** y envían una pequeña transacción de «envenenamiento» para colarla en tu historial. La interfaz de la cartera suele mostrar solo el principio y el final de la dirección larga, así que no puedes distinguir a simple vista las diferencias de unos pocos caracteres en el medio. Otra táctica es el malware del portapapeles: copias la dirección correcta, pero cuando la pegas ya han cambiado los caracteres del medio. Como contexto verificable: un equipo de Carnegie Mellon contabilizó más de **270 millones** de intentos de envenenamiento entre julio de 2022 y junio de 2024 en Ethereum y BSC, dirigidos a más de **17 millones** de direcciones; 6.633 transferencias equivocadas sumaron al menos unos **83,8 millones de dólares**. El área de seguridad de Binance afirmó públicamente que ya ha marcado más de **15 millones** de direcciones falsas o de envenenamiento en ETH/BSC (consulta el blog oficial).
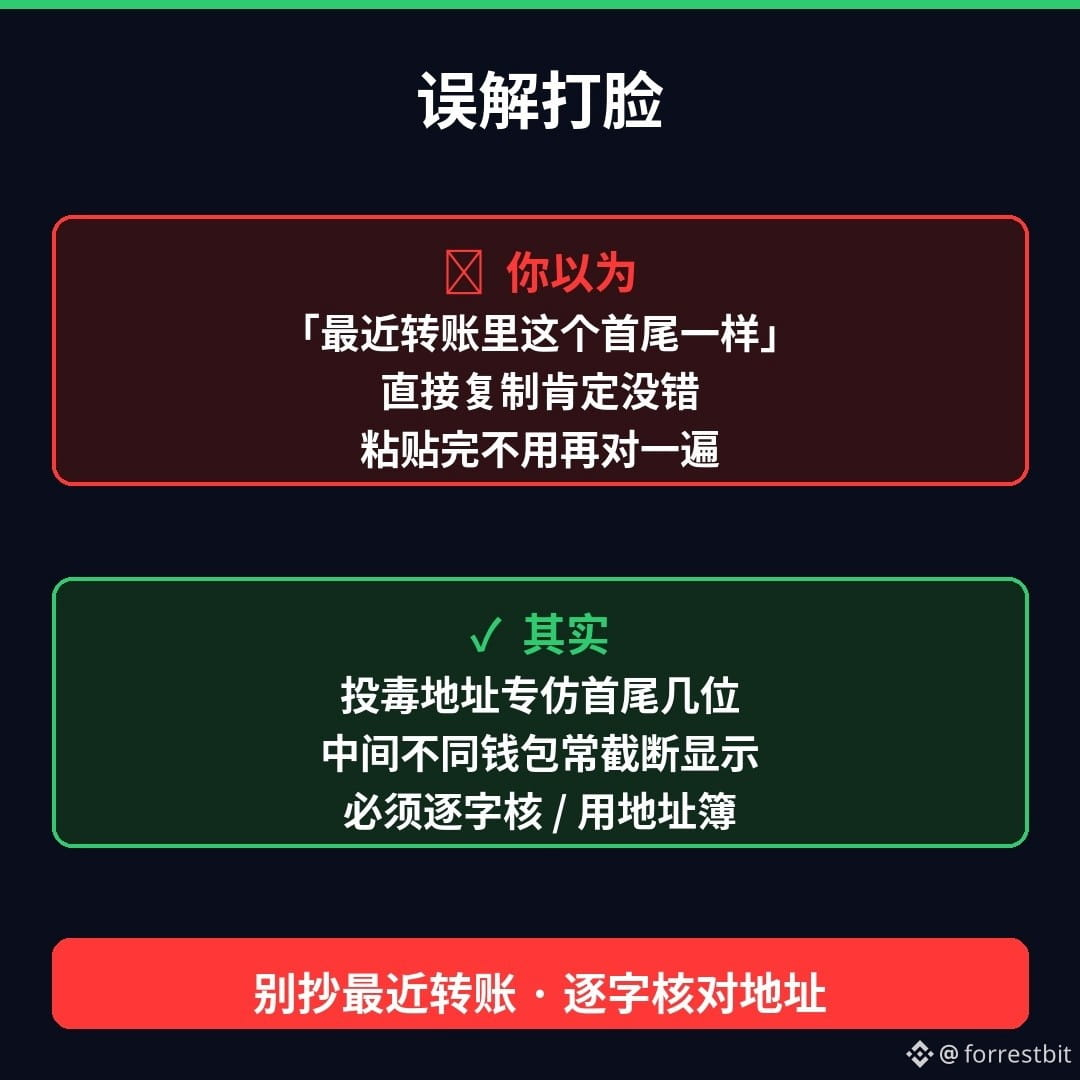
Recuerda estas señales de alerta: ① copiar con un clic desde «Transferencias recientes» ② verificar solo los primeros y los últimos cuatro caracteres antes de confirmar ③ no volver a revisar la dirección completa después de pegarla ④ recibir una pequeña cantidad de una dirección desconocida y enseguida «copiar» una dirección similar. La idea clave: que coincidan el principio y el final ≠ que sea la misma dirección.
¿Crees que «esa dirección familiar del historial seguro que es de alguien de confianza»? En realidad, el envenenamiento consiste precisamente en imitar el principio y el final y esperar a que te confíes. Estas son tres cosas que puedes hacer esta misma noche:
1) Prioriza las direcciones verificadas de tu libreta de direcciones o lista blanca; no copies desde el historial de transacciones.
2) Después de pegarla, verifica la dirección completa carácter por carácter dos o tres veces (incluidos la red y el activo).
3) Para cantidades grandes, haz primero una transferencia de prueba pequeña y, cuando se confirme la recepción, envía el resto. Incluso después de la prueba, vuelve a verificar la dirección que aparece en pantalla antes de hacer la transferencia definitiva.
¿Qué te preocupa más: A) copiar una dirección envenenada de «Transferencias recientes» o B) que un troyano cambie algunos caracteres del medio en el portapapeles? Elige una en los comentarios (no publiques direcciones completas ni frases semilla).
(Contenido divulgativo; no constituye asesoramiento de inversión. No opero ni doy recomendaciones de compra o venta. La información se basa en las explicaciones sobre el envenenamiento de direcciones del blog de seguridad de Binance, en advertencias públicas sobre este tipo de ataques durante la reanudación de los retiros y en datos recopilados de estudios relacionados de Carnegie Mellon; consulta los anuncios oficiales más recientes para las cifras y herramientas. Este contenido se generó con ayuda de IA y fue revisado por una persona.)
$BNB $BTC
#加密安全 #防诈骗 #DivulgaciónWeb3
Estos días, durante la reanudación de los retiros, son un periodo de alto riesgo de envenenamiento de direcciones. Las alertas públicas (de BlockBeats, entre otros) y las advertencias que He Yi publicó anteriormente señalaron la misma táctica: los estafadores vigilan direcciones públicas o direcciones que acaban de realizar transferencias, crean una dirección falsa con **los primeros y los últimos caracteres muy parecidos** y envían una pequeña transacción de «envenenamiento» para colarla en tu historial. La interfaz de la cartera suele mostrar solo el principio y el final de la dirección larga, así que no puedes distinguir a simple vista las diferencias de unos pocos caracteres en el medio. Otra táctica es el malware del portapapeles: copias la dirección correcta, pero cuando la pegas ya han cambiado los caracteres del medio. Como contexto verificable: un equipo de Carnegie Mellon contabilizó más de **270 millones** de intentos de envenenamiento entre julio de 2022 y junio de 2024 en Ethereum y BSC, dirigidos a más de **17 millones** de direcciones; 6.633 transferencias equivocadas sumaron al menos unos **83,8 millones de dólares**. El área de seguridad de Binance afirmó públicamente que ya ha marcado más de **15 millones** de direcciones falsas o de envenenamiento en ETH/BSC (consulta el blog oficial).
Recuerda estas señales de alerta: ① copiar con un clic desde «Transferencias recientes» ② verificar solo los primeros y los últimos cuatro caracteres antes de confirmar ③ no volver a revisar la dirección completa después de pegarla ④ recibir una pequeña cantidad de una dirección desconocida y enseguida «copiar» una dirección similar. La idea clave: que coincidan el principio y el final ≠ que sea la misma dirección.
¿Crees que «esa dirección familiar del historial seguro que es de alguien de confianza»? En realidad, el envenenamiento consiste precisamente en imitar el principio y el final y esperar a que te confíes. Estas son tres cosas que puedes hacer esta misma noche:
1) Prioriza las direcciones verificadas de tu libreta de direcciones o lista blanca; no copies desde el historial de transacciones.
2) Después de pegarla, verifica la dirección completa carácter por carácter dos o tres veces (incluidos la red y el activo).
3) Para cantidades grandes, haz primero una transferencia de prueba pequeña y, cuando se confirme la recepción, envía el resto. Incluso después de la prueba, vuelve a verificar la dirección que aparece en pantalla antes de hacer la transferencia definitiva.
¿Qué te preocupa más: A) copiar una dirección envenenada de «Transferencias recientes» o B) que un troyano cambie algunos caracteres del medio en el portapapeles? Elige una en los comentarios (no publiques direcciones completas ni frases semilla).
(Contenido divulgativo; no constituye asesoramiento de inversión. No opero ni doy recomendaciones de compra o venta. La información se basa en las explicaciones sobre el envenenamiento de direcciones del blog de seguridad de Binance, en advertencias públicas sobre este tipo de ataques durante la reanudación de los retiros y en datos recopilados de estudios relacionados de Carnegie Mellon; consulta los anuncios oficiales más recientes para las cifras y herramientas. Este contenido se generó con ayuda de IA y fue revisado por una persona.)
$BNB $BTC
#加密安全 #防诈骗 #DivulgaciónWeb3