
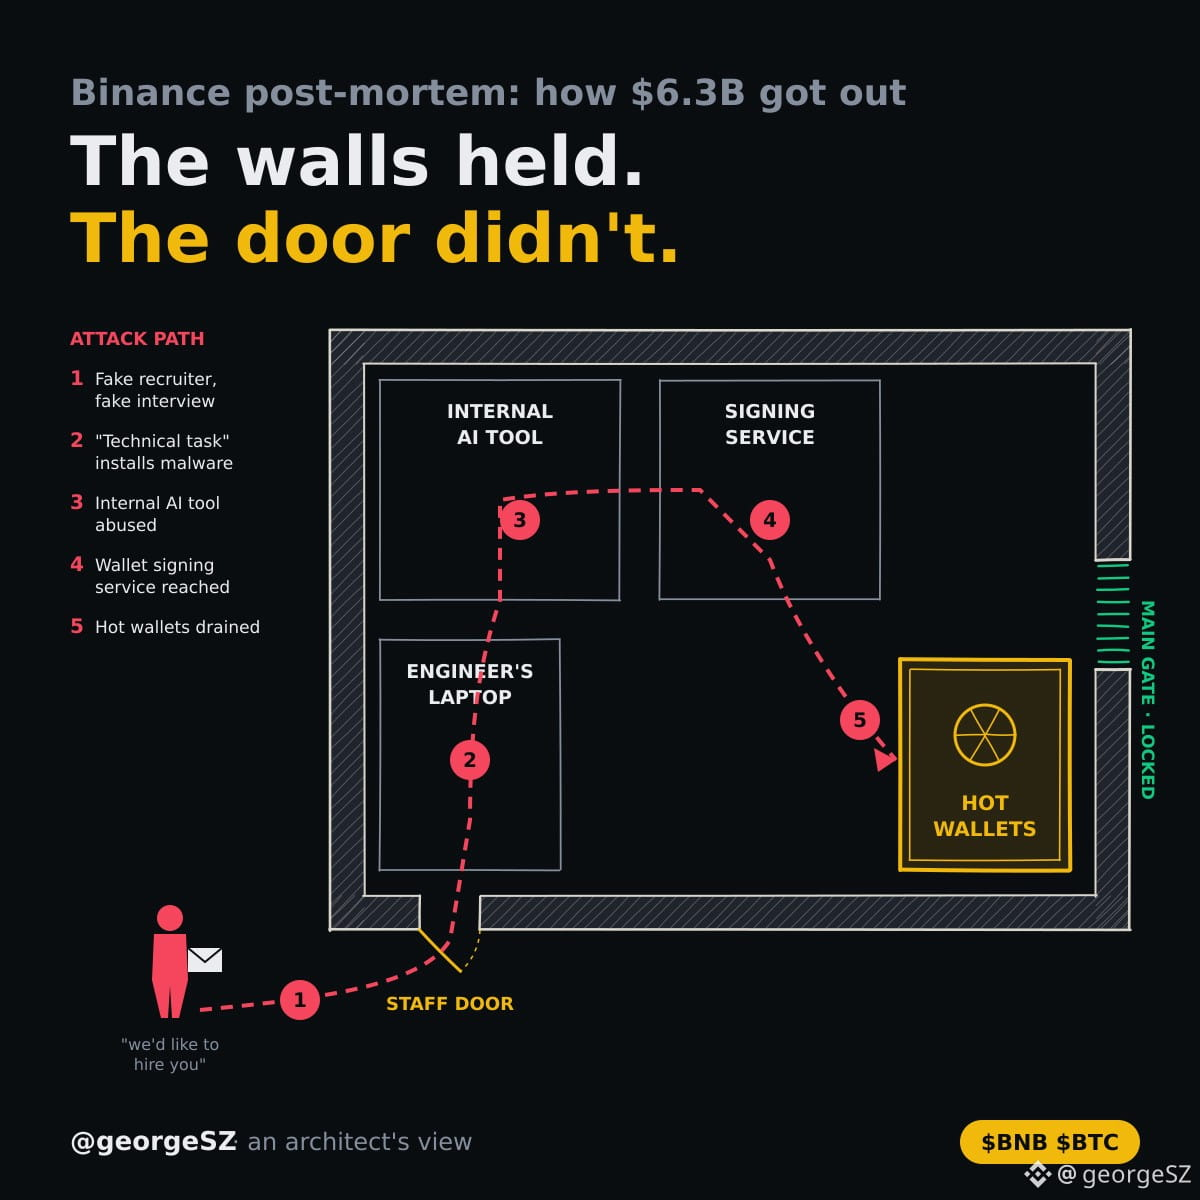
Hace dos días escribí que el respeto de verdad llega cuando Binance explica cómo salieron 6.300 millones de dólares. Lo hicieron. Hay que reconocerlo. Esto es lo que pasó, explicado en términos de un edificio: 1. Un falso reclutador invitó a un ingeniero de Binance a una entrevista de trabajo. 2. La «prueba técnica» que descargó instaló malware en su portátil de trabajo. 3. Los atacantes usaron una herramienta interna de IA para acceder a los ordenadores de sus compañeros. 4. Desde allí llegaron al servicio de firma de billeteras. 5. Las billeteras calientes fueron vaciadas el 29 de octubre. El FBI lo vincula con el grupo Lazarus de Corea del Norte. Nadie derribó los muros. Nadie forzó la entrada principal. Entraron por la puerta del personal, porque alguien quería un nuevo trabajo. Todo arquitecto lo sabe: puedes diseñar la bóveda más segura del mundo, pero el punto más débil seguirá siendo la persona que tiene las llaves. Así que aquí va la pregunta incómoda: si un ataque de 6.000 millones de dólares puede empezar con una sola entrevista de trabajo, ¿es realmente más seguro custodiar tus propios fondos o simplemente te convierte a TI en la persona que tiene las llaves? 👇 $BNB $BTC #Binance98PercentReplenished #Write2Earn
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono