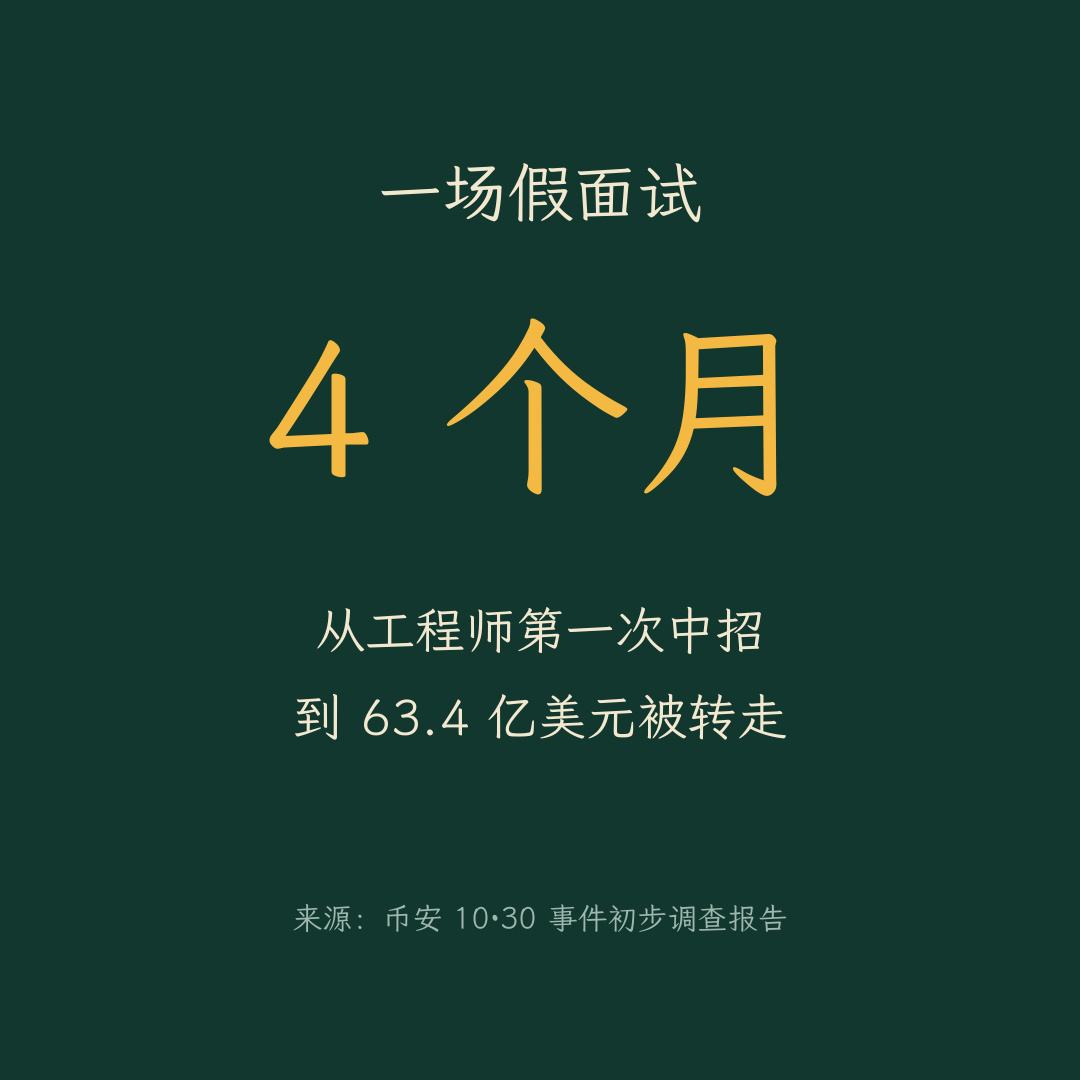
Leí el informe de investigación de Binance. Lo que más me impactó no fueron los 6.300 millones, sino el punto de entrada: una «prueba de entrevista».
En resumen, los atacantes se hicieron pasar por reclutadores, hicieron dos rondas de entrevistas y, al final, consiguieron que un ingeniero descargara una «prueba de programación» en su computadora de trabajo. Al ejecutar el código malicioso, fueron comprometiendo poco a poco otras computadoras y herramientas internas. Según el informe, llevaban preparando el terreno desde junio.
Yo soy bastante precavido: cualquier archivo, script o «prueba» que me envíe un desconocido solo lo abro en una computadora vieja sin ninguna cuenta iniciada o en una máquina virtual. Ni se me ocurre usar los dispositivos del trabajo o donde guardo mis criptomonedas.
¿A ustedes les han llegado invitaciones extrañas para entrevistas o colaboraciones?
#InformeDeInvestigaciónDelIncidenteDeSeguridadDeBinance10·30 #Web3安全 #Criptomonedas
Opinión personal; no constituye asesoramiento de inversión. $BNB
En resumen, los atacantes se hicieron pasar por reclutadores, hicieron dos rondas de entrevistas y, al final, consiguieron que un ingeniero descargara una «prueba de programación» en su computadora de trabajo. Al ejecutar el código malicioso, fueron comprometiendo poco a poco otras computadoras y herramientas internas. Según el informe, llevaban preparando el terreno desde junio.
Yo soy bastante precavido: cualquier archivo, script o «prueba» que me envíe un desconocido solo lo abro en una computadora vieja sin ninguna cuenta iniciada o en una máquina virtual. Ni se me ocurre usar los dispositivos del trabajo o donde guardo mis criptomonedas.
¿A ustedes les han llegado invitaciones extrañas para entrevistas o colaboraciones?
#InformeDeInvestigaciónDelIncidenteDeSeguridadDeBinance10·30 #Web3安全 #Criptomonedas
Opinión personal; no constituye asesoramiento de inversión. $BNB