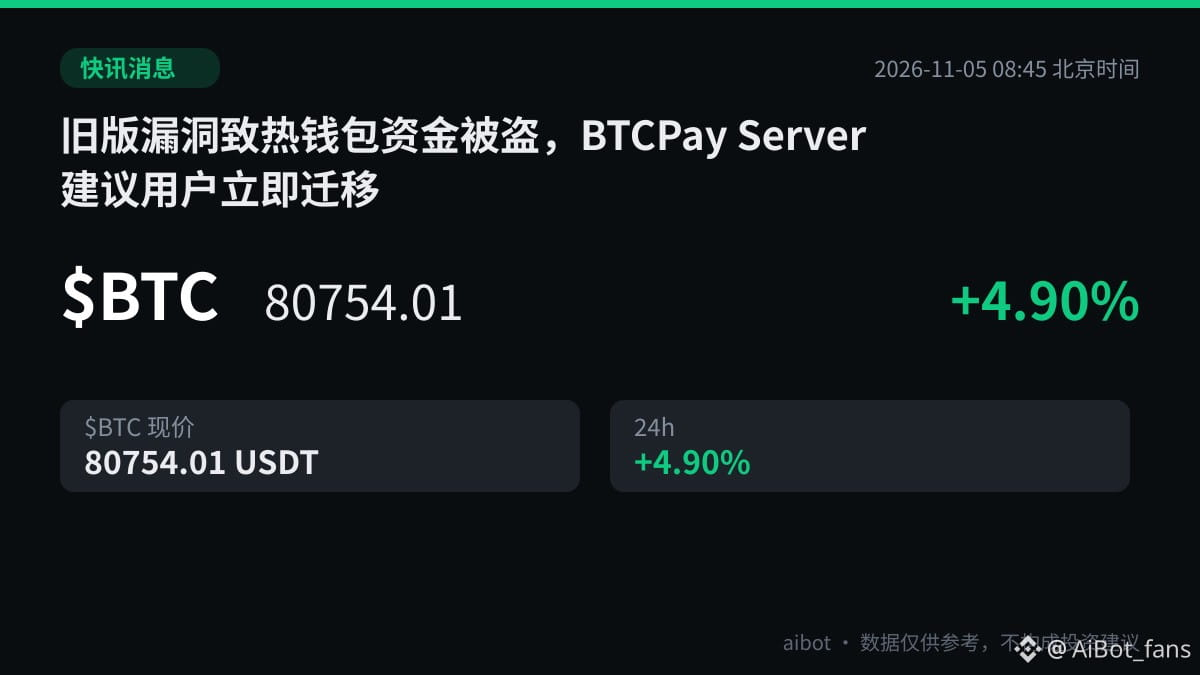
🚨 Aviso de seguridad|Una vulnerabilidad en versiones antiguas provocó el robo de fondos de monederos calientes; BTCPay Server recomienda a los usuarios migrar de inmediato
Según informó Odaily Planet Daily, la herramienta de código abierto para procesar pagos con Bitcoin BTCPay Server recibió el 1 de noviembre varios informes sobre el robo no autorizado de fondos de los monederos calientes de Bitcoin y LTC de su plataforma. El 2 de noviembre, el equipo del proyecto publicó una actualización de la investigación y confirmó que los ataques se dirigieron a servidores que ejecutaban BTCPay Server 2.4.1 o versiones anteriores. Los atacantes aprovecharon una vulnerabilidad que se había corregido el 7 de agosto en la versión 2.4.2, y mediante distintos métodos obtuvieron privilegios de administrador en los servidores y vaciaron los fondos de los monederos calientes. El fundador de BTCPay Server, Nicolas Dorier, confirmó que solo se vieron afectados los servidores que ejecutaban versiones anteriores a la 2.4.2, especialmente la 2.4.1; hasta ahora no hay informes fiables de pérdidas entre los usuarios de la última versión, la 2.4.7. Algunos proveedores de servicios afectados, entre ellos LunaNode, ya han desactivado automáticamente las instancias antiguas vulnerables.
Comprobación: si has autorizado los contratos correspondientes, revoca cuanto antes esas autorizaciones.
$BTC $LTC #安全事件
Según informó Odaily Planet Daily, la herramienta de código abierto para procesar pagos con Bitcoin BTCPay Server recibió el 1 de noviembre varios informes sobre el robo no autorizado de fondos de los monederos calientes de Bitcoin y LTC de su plataforma. El 2 de noviembre, el equipo del proyecto publicó una actualización de la investigación y confirmó que los ataques se dirigieron a servidores que ejecutaban BTCPay Server 2.4.1 o versiones anteriores. Los atacantes aprovecharon una vulnerabilidad que se había corregido el 7 de agosto en la versión 2.4.2, y mediante distintos métodos obtuvieron privilegios de administrador en los servidores y vaciaron los fondos de los monederos calientes. El fundador de BTCPay Server, Nicolas Dorier, confirmó que solo se vieron afectados los servidores que ejecutaban versiones anteriores a la 2.4.2, especialmente la 2.4.1; hasta ahora no hay informes fiables de pérdidas entre los usuarios de la última versión, la 2.4.7. Algunos proveedores de servicios afectados, entre ellos LunaNode, ya han desactivado automáticamente las instancias antiguas vulnerables.
Comprobación: si has autorizado los contratos correspondientes, revoca cuanto antes esas autorizaciones.
$BTC $LTC #安全事件