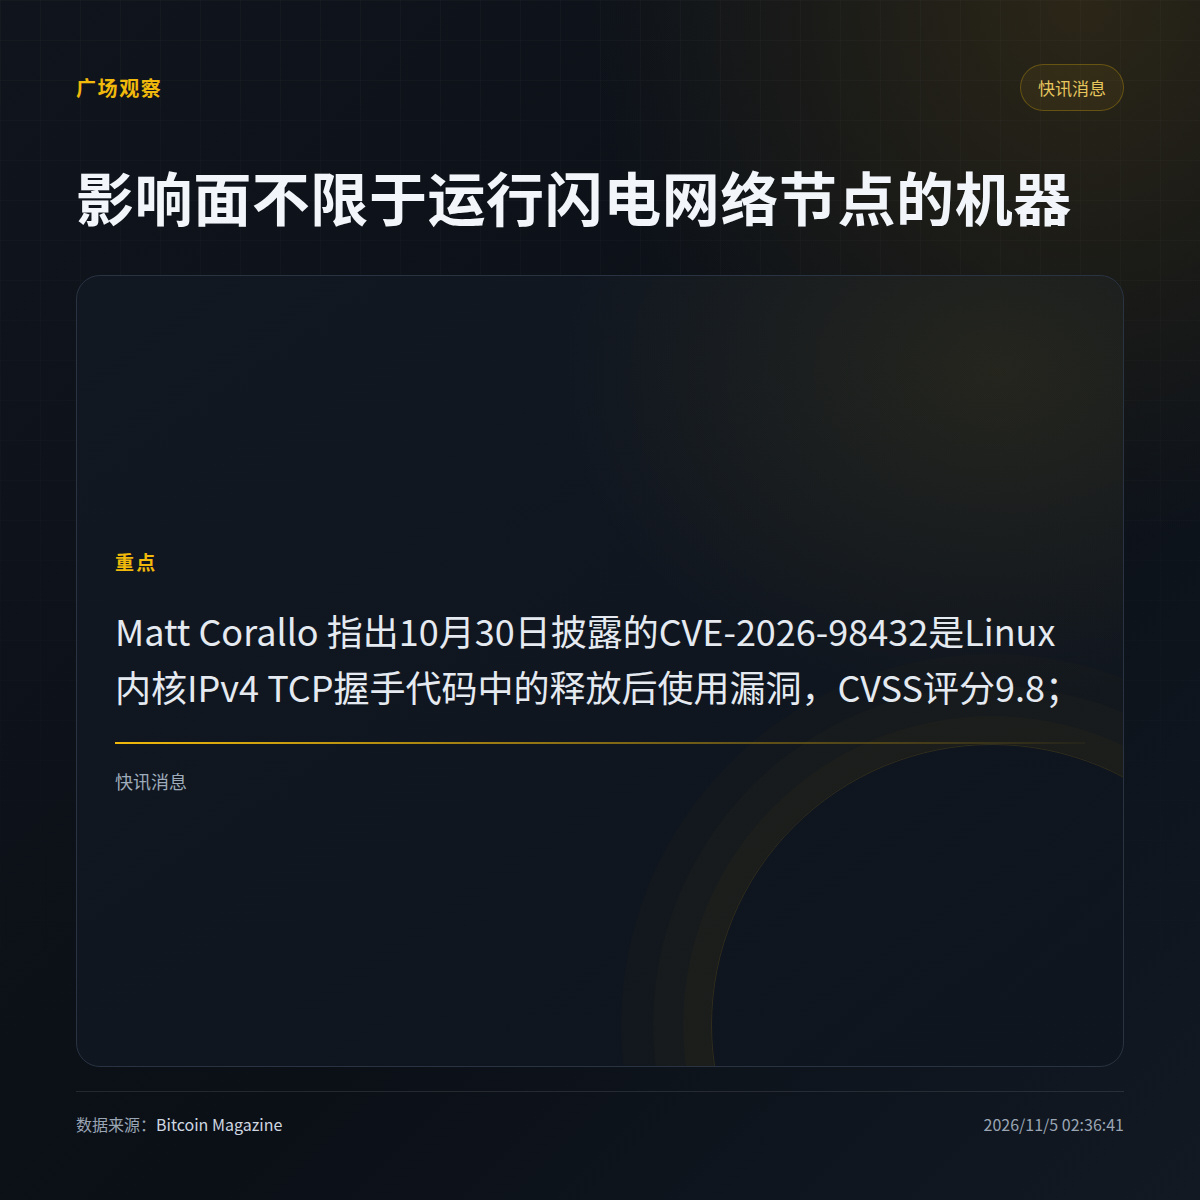
Matt Corallo destaca una vulnerabilidad del kernel de Linux con una puntuación CVSS de 9,8.
El 30 de octubre señaló la CVE-2026-98432: un error de uso después de liberar memoria en el código de negociación TCP/IPv4 del kernel de Linux. El Frontier Red Team de Anthropic demostró una explotación remota con privilegios de root en sistemas que tienen habilitado un servidor de escucha de Multipath TCP. Después, Lightning Labs publicó medidas de mitigación para LND.
· La vulnerabilidad está en el código de negociación TCP y no se limita a los equipos que ejecutan nodos de Lightning Network.
· LND ya publicó medidas de mitigación, pero el problema en la capa del kernel aún debe resolverse siguiendo el proceso de actualización de cada distribución de Linux.
¿Tu nodo usa un kernel propio o el de una distribución?
El 30 de octubre señaló la CVE-2026-98432: un error de uso después de liberar memoria en el código de negociación TCP/IPv4 del kernel de Linux. El Frontier Red Team de Anthropic demostró una explotación remota con privilegios de root en sistemas que tienen habilitado un servidor de escucha de Multipath TCP. Después, Lightning Labs publicó medidas de mitigación para LND.
· La vulnerabilidad está en el código de negociación TCP y no se limita a los equipos que ejecutan nodos de Lightning Network.
· LND ya publicó medidas de mitigación, pero el problema en la capa del kernel aún debe resolverse siguiendo el proceso de actualización de cada distribución de Linux.
¿Tu nodo usa un kernel propio o el de una distribución?