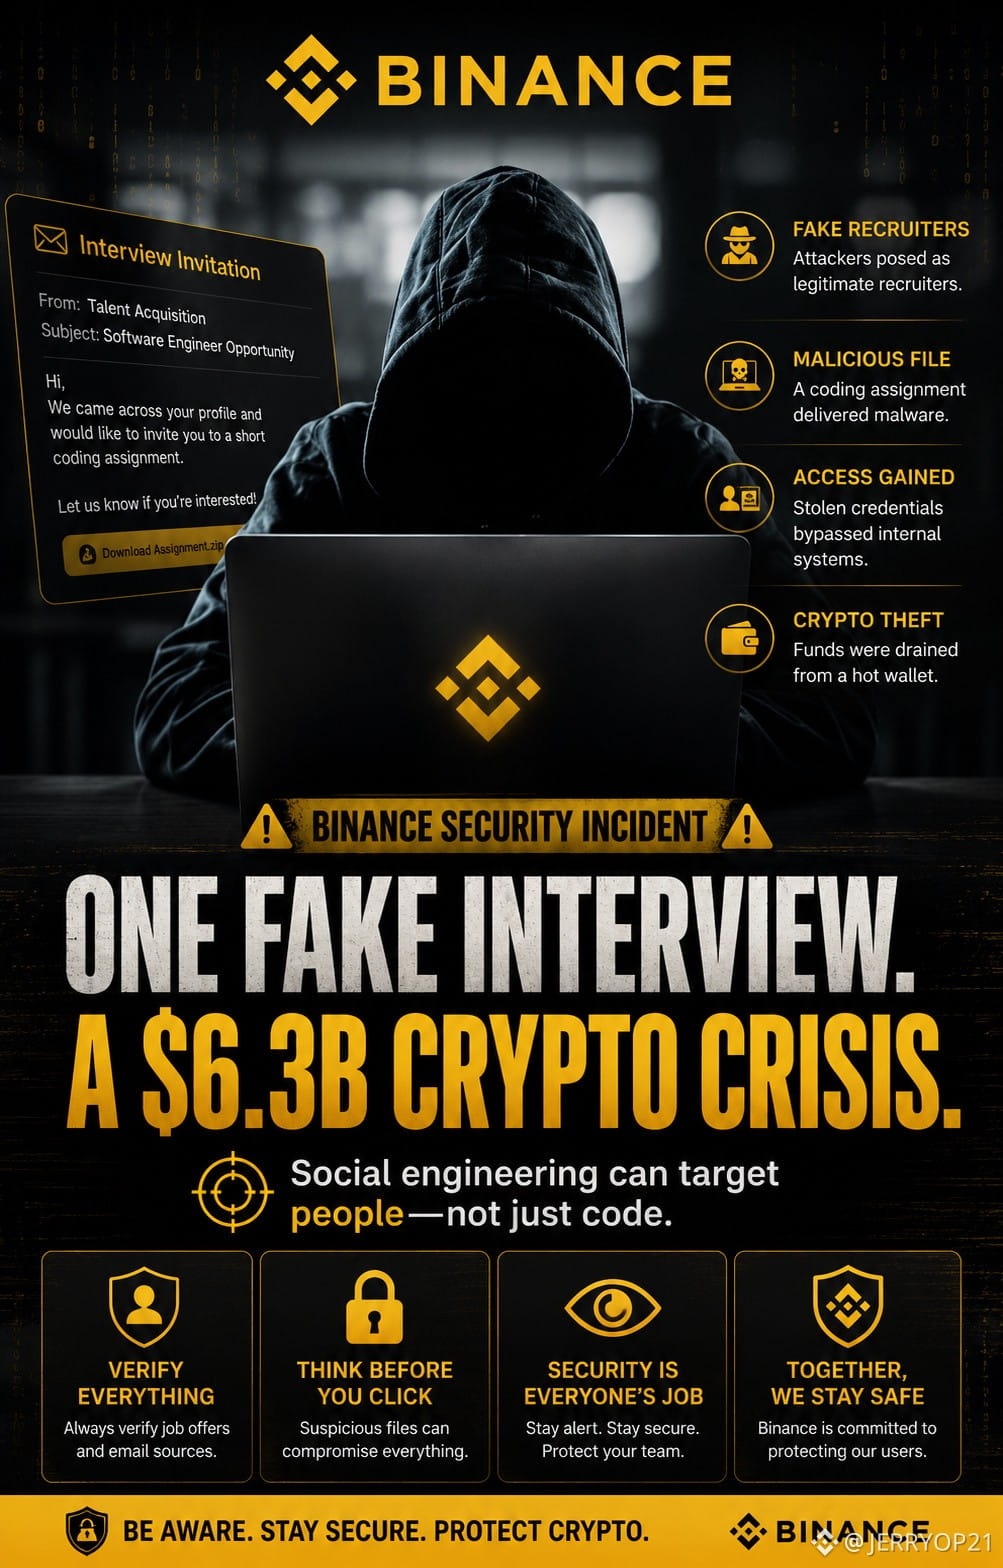
🚨 **¡UN HACKEO DE BINANCE DE 6.300 MILLONES DE DÓLARES COMENZÓ CON UNA FALSA ENTREVISTA DE TRABAJO!** 😱
Un reclutador falso. Una tarea de programación maliciosa. Y una enorme crisis de seguridad cripto.
Según los informes, los atacantes utilizaron una sofisticada operación de ingeniería social:
⚡ Un ingeniero descargó una tarea de programación infectada con malware después de que unos reclutadores falsos se pusieran en contacto con él.
🤖 Según se informa, los atacantes aprovecharon una herramienta interna de IA para acceder a los ordenadores de dos ingenieros de billeteras.
🔑 Las credenciales robadas les permitieron ejecutar un script malicioso el 29 de octubre.
💰 Explotaron la función EIP-7702 de Ethereum para tomar el control de una billetera caliente.
⏳ Según se informa, Binance tardó unas cuatro horas en contener el incidente.
**LA ÚLTIMA ACTUALIZACIÓN:**
🛡️ Se congelaron o interceptaron 2.850 millones de dólares.
✅ Se repuso el 98 % de los activos en tokens afectados.
💪 Binance afirma que asumirá las pérdidas financieras, no sus usuarios.
🇺🇸 El FBI atribuyó el ataque a Corea del Norte.
🔥 **¿LA LECCIÓN MÁS IMPORTANTE?**
A veces, los hackers no necesitan vulnerar el sistema. Solo tienen que engañar a la persona que lo maneja.
Nunca confíes en un reclutador inesperado, una tarea de programación o una descarga sospechosa #Binance #Ethereum #ETH #CyberSecurity #BinanceSquare
Un reclutador falso. Una tarea de programación maliciosa. Y una enorme crisis de seguridad cripto.
Según los informes, los atacantes utilizaron una sofisticada operación de ingeniería social:
⚡ Un ingeniero descargó una tarea de programación infectada con malware después de que unos reclutadores falsos se pusieran en contacto con él.
🤖 Según se informa, los atacantes aprovecharon una herramienta interna de IA para acceder a los ordenadores de dos ingenieros de billeteras.
🔑 Las credenciales robadas les permitieron ejecutar un script malicioso el 29 de octubre.
💰 Explotaron la función EIP-7702 de Ethereum para tomar el control de una billetera caliente.
⏳ Según se informa, Binance tardó unas cuatro horas en contener el incidente.
**LA ÚLTIMA ACTUALIZACIÓN:**
🛡️ Se congelaron o interceptaron 2.850 millones de dólares.
✅ Se repuso el 98 % de los activos en tokens afectados.
💪 Binance afirma que asumirá las pérdidas financieras, no sus usuarios.
🇺🇸 El FBI atribuyó el ataque a Corea del Norte.
🔥 **¿LA LECCIÓN MÁS IMPORTANTE?**
A veces, los hackers no necesitan vulnerar el sistema. Solo tienen que engañar a la persona que lo maneja.
Nunca confíes en un reclutador inesperado, una tarea de programación o una descarga sospechosa #Binance #Ethereum #ETH #CyberSecurity #BinanceSquare