
🚨 INCIDENTE DE SEGURIDAD DE BINANCE DEL 29 DE OCTUBRE: UNA ADVERTENCIA QUE TODA LA INDUSTRIA CRIPTO DEBERÍA TOMARSE EN SERIO.
Binance ha compartido más detalles sobre cómo se desarrolló el ataque del 29 de octubre, y los hallazgos ponen de relieve una gran debilidad que todas las plataformas cripto deben abordar.
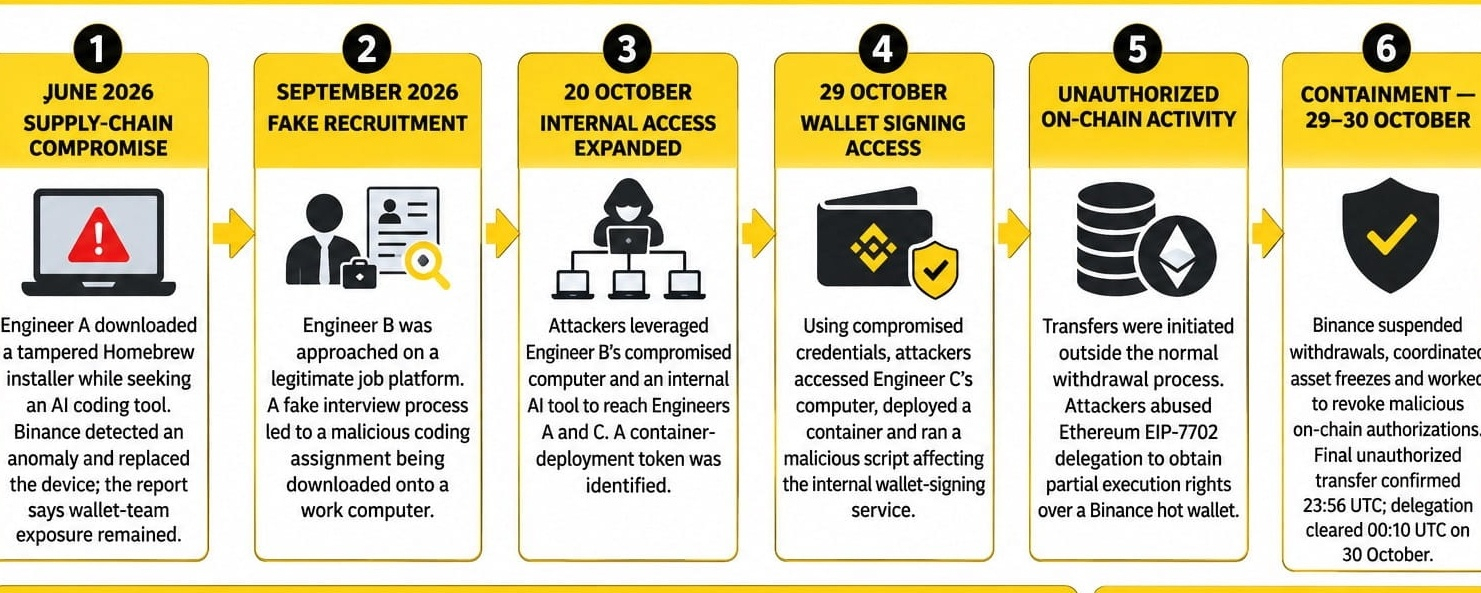
Según la actualización de la investigación de Binance del 3 de noviembre, no se trató simplemente de un caso de alguien que robó claves privadas. Al parecer, los atacantes utilizaron falsas entrevistas de selección de personal, software malicioso y acceso comprometido de empleados para entrar en los sistemas internos.
Estos son los hallazgos principales:
🔹 ¿Cómo comenzó el ataque?
Según se informa, los atacantes se acercaron a empleados mediante falsas entrevistas de trabajo y software malicioso, hasta que lograron comprometer dispositivos y credenciales internas.
🔹 ¿Cómo accedieron a las operaciones de las billeteras?
Se utilizó el acceso interno comprometido junto con el abuso del mecanismo de autorización EIP-7702 de Ethereum para obtener derechos de ejecución no autorizados sobre una billetera caliente de Binance.
🔹 ¿Qué se vio afectado?
Se vieron involucrados aproximadamente 6.340 millones de dólares en activos digitales, incluidos XRP, SOL, OP, BTC y ETH.
🔹 Avances de Binance en la recuperación
Al 31 de octubre, Binance informó que se habían congelado o interceptado aproximadamente 2.850 millones de dólares, mientras que se había repuesto el 98 % de los activos afectados en tokens.
🔹 ¿Quién fue responsable?
Binance afirmó que el FBI atribuyó el incidente a Corea del Norte (RPDC).
🔹 ¿Qué ha hecho Binance desde entonces?
La plataforma afirma que reconstruyó los sistemas de billeteras afectados, reemplazó los dispositivos comprometidos, mejoró los controles de acceso e inició una revisión independiente de ciberseguridad.
MI PERSPECTIVA DEL MERCADO:
Hay una lección importante que me llama la atención: la seguridad cripto no se limita a las claves privadas, las billeteras frías o la tecnología blockchain.
A veces, la mayor vulnerabilidad es el factor humano.
Una entrevista falsa, una descarga de software peligrosa o una sola cuenta de empleado comprometida pueden crear riesgos graves para toda una plataforma financiera.
En mi opinión, las prioridades de ahora en adelante deberían ser:
• Mayor seguridad interna y protección para los empleados.
• Auditorías de ciberseguridad independientes.
• Mejores sistemas de autorización de billeteras.
• Detección y respuesta más rápidas ante las amenazas.
• Transparencia total y protección de los activos de los usuarios.
Las criptomonedas están creciendo, pero sus sistemas de seguridad deben crecer aún más rápido.
En tu opinión, ¿cuál es el mayor riesgo de seguridad: empleados comprometidos, ataques maliciosos impulsados por IA o vulnerabilidades de las billeteras calientes?
Hablemos.