#Новости
🙁 Los hackers atacaron Binance tras atraer a un empleado de la plataforma de intercambio con una falsa entrevista de trabajo.
Cronología de los hechos:
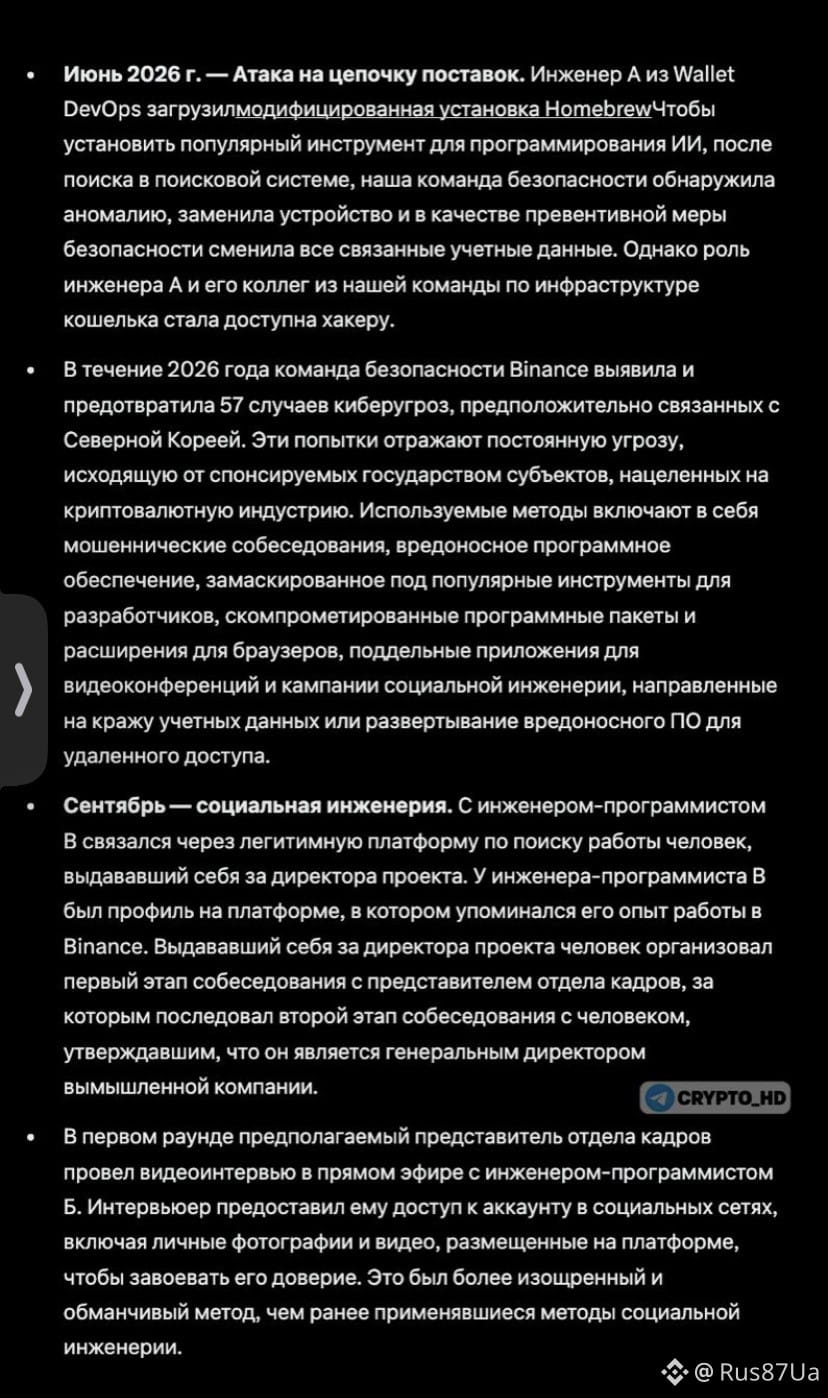
→ Junio: un ingeniero de Binance descargó una versión maliciosa de Homebrew al intentar instalar una herramienta de IA. El equipo de seguridad detectó la amenaza, reemplazó el dispositivo y cambió las credenciales. Los hackers obtuvieron información sobre los empleados del equipo de infraestructura de billeteras.
→ Septiembre: los hackers contactaron a otro ingeniero de Binance a través de una plataforma de búsqueda de empleo, haciéndose pasar por directivos de una empresa ficticia. Después de dos rondas de entrevistas, le propusieron al empleado descargar una prueba técnica con código malicioso en su computadora de trabajo.
→ Septiembre: el programa malicioso reemplazó un componente de la herramienta de desarrollo pyenv, se conectó al servidor de los hackers y ocultó los rastros de la infección. Los sistemas de protección no detectaron la amenaza.
→ 20 de octubre: a través de la computadora hackeada del ingeniero y de una herramienta interna de IA de Binance, los hackers accedieron a los dispositivos de otros dos empleados. En su computadora encontraron un token que permitía implementar contenedores de software.
→ 29 de octubre: los hackers accedieron al sistema a través de la computadora de un tercer ingeniero y utilizaron las credenciales robadas
🙁 Los hackers atacaron Binance tras atraer a un empleado de la plataforma de intercambio con una falsa entrevista de trabajo.
Cronología de los hechos:
→ Junio: un ingeniero de Binance descargó una versión maliciosa de Homebrew al intentar instalar una herramienta de IA. El equipo de seguridad detectó la amenaza, reemplazó el dispositivo y cambió las credenciales. Los hackers obtuvieron información sobre los empleados del equipo de infraestructura de billeteras.
→ Septiembre: los hackers contactaron a otro ingeniero de Binance a través de una plataforma de búsqueda de empleo, haciéndose pasar por directivos de una empresa ficticia. Después de dos rondas de entrevistas, le propusieron al empleado descargar una prueba técnica con código malicioso en su computadora de trabajo.
→ Septiembre: el programa malicioso reemplazó un componente de la herramienta de desarrollo pyenv, se conectó al servidor de los hackers y ocultó los rastros de la infección. Los sistemas de protección no detectaron la amenaza.
→ 20 de octubre: a través de la computadora hackeada del ingeniero y de una herramienta interna de IA de Binance, los hackers accedieron a los dispositivos de otros dos empleados. En su computadora encontraron un token que permitía implementar contenedores de software.
→ 29 de octubre: los hackers accedieron al sistema a través de la computadora de un tercer ingeniero y utilizaron las credenciales robadas