El ataque no empezó con código. Empezó con una falsa entrevista de trabajo.
Binance ha revelado cómo los hackers se infiltraron gradualmente en la infraestructura de sus billeteras mediante una operación de varias etapas.
Esta es la cronología:
Junio: Un malware disfrazado de herramienta de desarrollo de IA expuso información sobre el equipo de billeteras de Binance.
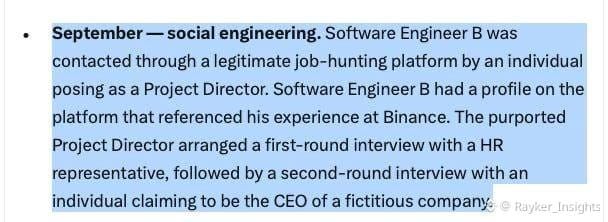
Septiembre: Los hackers se hicieron pasar por reclutadores y usaron entrevistas falsas para engañar a otro ingeniero y hacer que descargara malware.
20 de octubre: Aprovecharon un ordenador comprometido y una herramienta interna de IA para acceder a más ingenieros.
29 de octubre: Se usaron credenciales robadas y permisos de despliegue para interferir en las operaciones internas de firma de billeteras.
Un detalle destaca: Binance afirma que su equipo de seguridad detectó y evitó 57 ciberataques sospechosos vinculados a Corea del Norte en 2026.
Sin embargo, este incidente demuestra lo difícil que puede ser defenderse de una ingeniería social sofisticada.
Mi conclusión:
La seguridad de la cadena de bloques no consiste solo en proteger claves privadas y contratos inteligentes.
También consiste en proteger a las personas, los dispositivos, las credenciales y los permisos de acceso internos.
El eslabón más débil de un sistema altamente seguro quizá no sea la tecnología en sí.
Quizá sea la persona detrás del teclado.
$BNB #CryptoSecurity #CyberSecurity
Binance ha revelado cómo los hackers se infiltraron gradualmente en la infraestructura de sus billeteras mediante una operación de varias etapas.
Esta es la cronología:
Junio: Un malware disfrazado de herramienta de desarrollo de IA expuso información sobre el equipo de billeteras de Binance.
Septiembre: Los hackers se hicieron pasar por reclutadores y usaron entrevistas falsas para engañar a otro ingeniero y hacer que descargara malware.
20 de octubre: Aprovecharon un ordenador comprometido y una herramienta interna de IA para acceder a más ingenieros.
29 de octubre: Se usaron credenciales robadas y permisos de despliegue para interferir en las operaciones internas de firma de billeteras.
Un detalle destaca: Binance afirma que su equipo de seguridad detectó y evitó 57 ciberataques sospechosos vinculados a Corea del Norte en 2026.
Sin embargo, este incidente demuestra lo difícil que puede ser defenderse de una ingeniería social sofisticada.
Mi conclusión:
La seguridad de la cadena de bloques no consiste solo en proteger claves privadas y contratos inteligentes.
También consiste en proteger a las personas, los dispositivos, las credenciales y los permisos de acceso internos.
El eslabón más débil de un sistema altamente seguro quizá no sea la tecnología en sí.
Quizá sea la persona detrás del teclado.
$BNB #CryptoSecurity #CyberSecurity