Leí dos veces el informe sobre el robo a Binance. Al ver por encima la cifra de 6.300 millones, seguí de largo; lo que me hizo detenerme fue cómo cayó el ingeniero B.
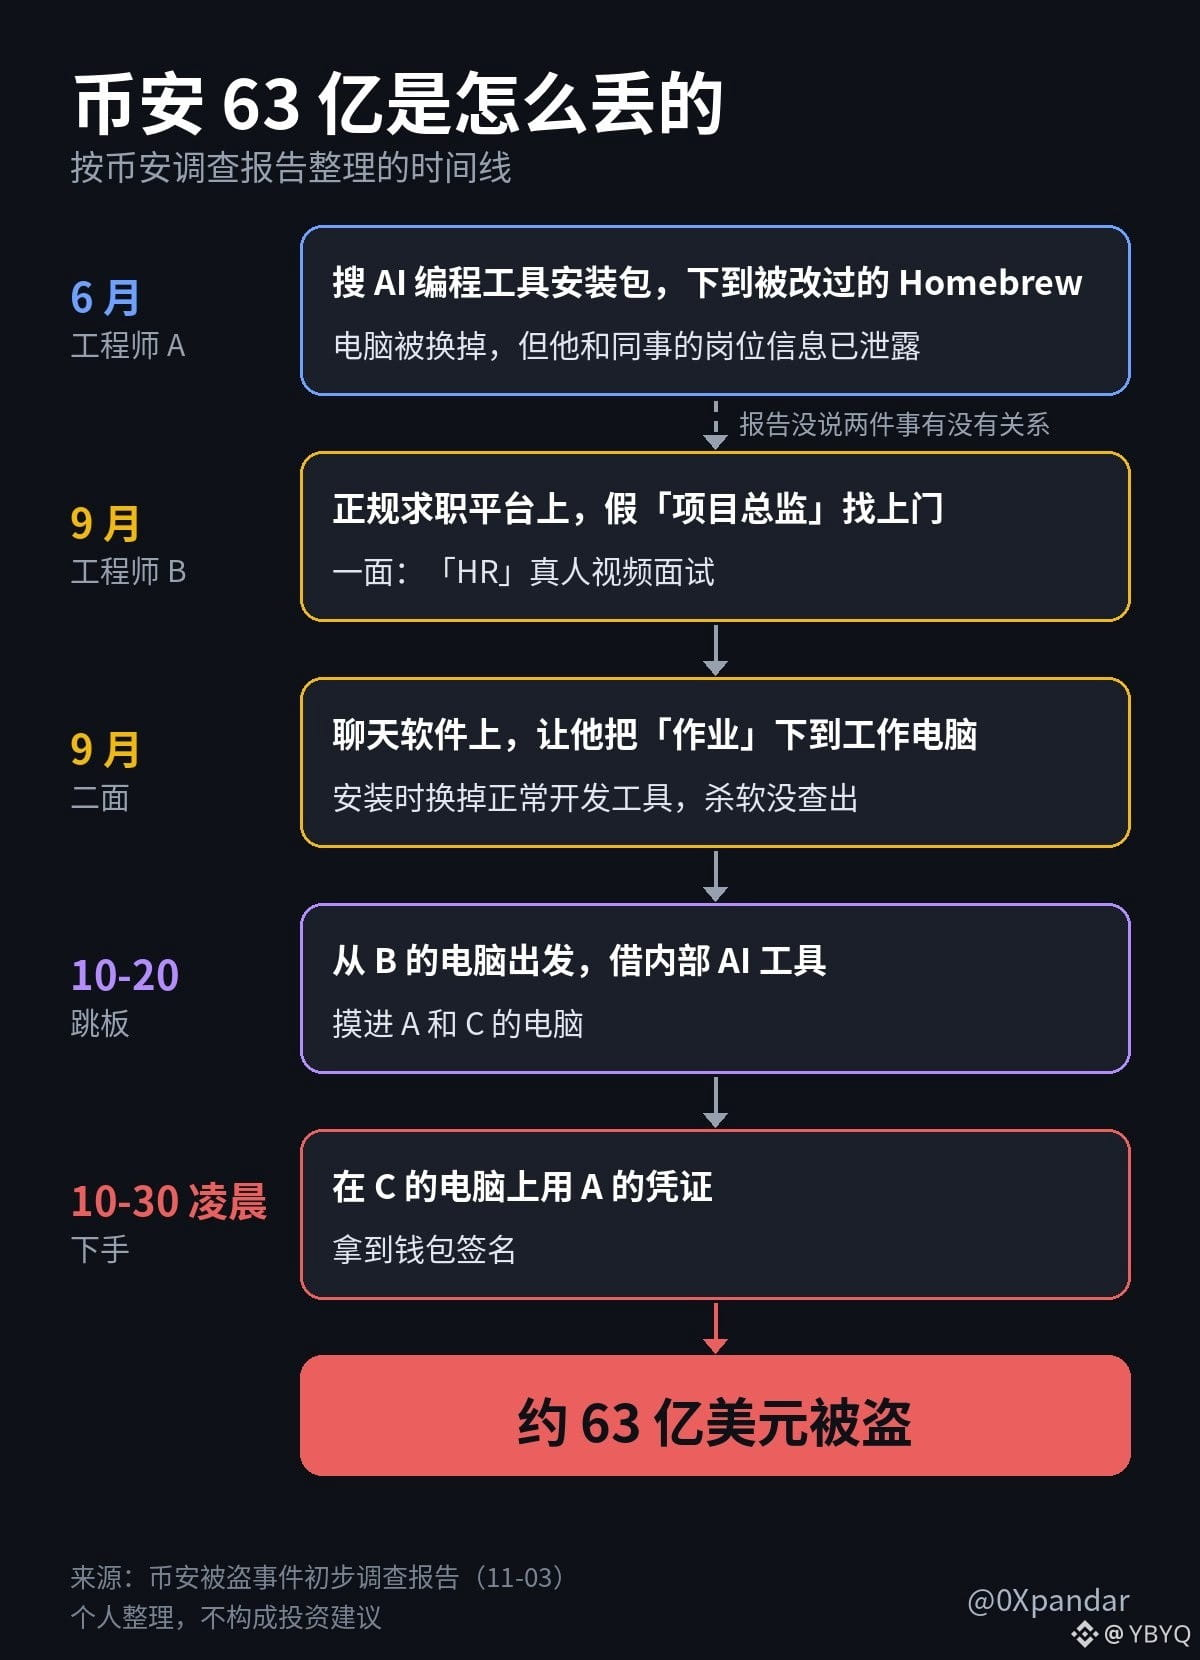
En una plataforma legítima de búsqueda de empleo, un «director de proyecto» se puso en contacto con él. La primera ronda fue una videollamada real con alguien de RR. HH. La otra persona incluso le mostró sus redes sociales, llenas de fotos de su vida cotidiana.
Para la segunda ronda pasaron a una aplicación de mensajería. Cuando estaban por terminar, le pidieron que descargara un «ejercicio» en su computadora de trabajo. El código se ejecutó durante la instalación y, a escondidas, sustituyó una herramienta de desarrollo legítima de su computadora por una versión maliciosa. El antivirus no lo detectó.
Otro ingeniero, A, había caído antes, en junio. Quería instalar una herramienta de programación con IA, buscó el instalador en un motor de búsqueda y descargó un instalador de Homebrew que alguien había manipulado. El equipo de seguridad detectó enseguida que habían comprometido esa computadora, pero la información sobre los puestos de trabajo de él y sus compañeros ya se había filtrado a los atacantes. Imagino que así fue como pusieron a B en la mira.
El 20 de octubre, los hackers usaron la computadora de B como trampolín y, mediante una herramienta interna de IA, se infiltraron en las computadoras de A y de otro ingeniero, C. En la madrugada del 30 de octubre, usaron las credenciales de A para llegar hasta la firma de la billetera.
Lo primero que pensé al leerlo fue que quienes estamos en el mundo cripto nos topamos con estas cosas todos los días; solo les cambian el nombre.
En el mundo cripto, las entrevistas se disfrazan de «colaboración en un proyecto», «invitación a una prueba beta» o «reclutamiento de embajadores». El modus operandi es idéntico: primero se ganan tu confianza y luego te piden que descargues una versión de prueba, ejecutes un script o instales una aplicación de videoconferencias específica.
En mis propios mensajes privados tengo uno de estos: [captura de un mensaje sospechoso + qué te pidió instalar la otra persona]
Binance dice que este año bloqueó 57 ataques presuntamente vinculados a Corea del Norte. Entre las tácticas había falsas entrevistas, malware disfrazado de herramientas de desarrollo, extensiones de navegador manipuladas y aplicaciones falsas de videoconferencias.
Bloquearon 57 ataques; basta con que se les escape uno para perder 6.300 millones de dólares.
Así que, después de leer el informe, también revisé mi computadora: [qué revisaste, cómo lo hiciste y qué encontraste]
Yu Xian dijo que no nos limitemos a burlarnos de estos ingenieros por ingenuos: solo cuando te atacan entiendes cuántas trampas hay. Estoy de acuerdo. Si lograron engañar a todo un equipo de seguridad de Binance, nosotros, como individuos, tenemos que estar aún más atentos.
Yo sigo tres reglas:
1. Si alguien me pide descargar, instalar o ejecutar algo, no lo hago nunca en la computadora ni en el teléfono donde guardo mis criptomonedas.
2. Para acceder a billeteras, extensiones y herramientas de desarrollo, voy únicamente a sus sitios oficiales. Escribo la dirección yo mismo o uso un marcador que guardé antes; no hago clic en los resultados de búsqueda.
3. Si una «entrevista» o una «colaboración» llega al punto de pedirme que instale un programa, ejecute código o comparta la pantalla, termino la conversación de inmediato.
El dispositivo donde guardo mis criptomonedas solo lo uso para eso. Yang Haipo, de ViaBTC, criticó a Binance; el primer punto que señaló fue que no separaba la programación, los chats y la navegación por internet del entorno de producción. En nuestro caso, eso significa usar un dispositivo para chatear y descargar cosas, y otro para firmar transacciones y transferir fondos. Incluso puede servir un teléfono viejo.
Además, una videollamada en vivo y una cuenta llena de fotos cotidianas no demuestran nada: B cayó precisamente por eso. Para saber si alguien es de fiar, fíjate en lo que te pide que hagas. Si te pide instalar algo en tu propia computadora, corta la conversación.
Si últimamente también recibiste un mensaje privado parecido, publica una captura en los comentarios, ocultando los datos personales, y lo revisamos juntos.
#ConsejosParaEvitarRiesgos
#避坑提醒 #crypto #meme #BSC
En una plataforma legítima de búsqueda de empleo, un «director de proyecto» se puso en contacto con él. La primera ronda fue una videollamada real con alguien de RR. HH. La otra persona incluso le mostró sus redes sociales, llenas de fotos de su vida cotidiana.
Para la segunda ronda pasaron a una aplicación de mensajería. Cuando estaban por terminar, le pidieron que descargara un «ejercicio» en su computadora de trabajo. El código se ejecutó durante la instalación y, a escondidas, sustituyó una herramienta de desarrollo legítima de su computadora por una versión maliciosa. El antivirus no lo detectó.
Otro ingeniero, A, había caído antes, en junio. Quería instalar una herramienta de programación con IA, buscó el instalador en un motor de búsqueda y descargó un instalador de Homebrew que alguien había manipulado. El equipo de seguridad detectó enseguida que habían comprometido esa computadora, pero la información sobre los puestos de trabajo de él y sus compañeros ya se había filtrado a los atacantes. Imagino que así fue como pusieron a B en la mira.
El 20 de octubre, los hackers usaron la computadora de B como trampolín y, mediante una herramienta interna de IA, se infiltraron en las computadoras de A y de otro ingeniero, C. En la madrugada del 30 de octubre, usaron las credenciales de A para llegar hasta la firma de la billetera.
Lo primero que pensé al leerlo fue que quienes estamos en el mundo cripto nos topamos con estas cosas todos los días; solo les cambian el nombre.
En el mundo cripto, las entrevistas se disfrazan de «colaboración en un proyecto», «invitación a una prueba beta» o «reclutamiento de embajadores». El modus operandi es idéntico: primero se ganan tu confianza y luego te piden que descargues una versión de prueba, ejecutes un script o instales una aplicación de videoconferencias específica.
En mis propios mensajes privados tengo uno de estos: [captura de un mensaje sospechoso + qué te pidió instalar la otra persona]
Binance dice que este año bloqueó 57 ataques presuntamente vinculados a Corea del Norte. Entre las tácticas había falsas entrevistas, malware disfrazado de herramientas de desarrollo, extensiones de navegador manipuladas y aplicaciones falsas de videoconferencias.
Bloquearon 57 ataques; basta con que se les escape uno para perder 6.300 millones de dólares.
Así que, después de leer el informe, también revisé mi computadora: [qué revisaste, cómo lo hiciste y qué encontraste]
Yu Xian dijo que no nos limitemos a burlarnos de estos ingenieros por ingenuos: solo cuando te atacan entiendes cuántas trampas hay. Estoy de acuerdo. Si lograron engañar a todo un equipo de seguridad de Binance, nosotros, como individuos, tenemos que estar aún más atentos.
Yo sigo tres reglas:
1. Si alguien me pide descargar, instalar o ejecutar algo, no lo hago nunca en la computadora ni en el teléfono donde guardo mis criptomonedas.
2. Para acceder a billeteras, extensiones y herramientas de desarrollo, voy únicamente a sus sitios oficiales. Escribo la dirección yo mismo o uso un marcador que guardé antes; no hago clic en los resultados de búsqueda.
3. Si una «entrevista» o una «colaboración» llega al punto de pedirme que instale un programa, ejecute código o comparta la pantalla, termino la conversación de inmediato.
El dispositivo donde guardo mis criptomonedas solo lo uso para eso. Yang Haipo, de ViaBTC, criticó a Binance; el primer punto que señaló fue que no separaba la programación, los chats y la navegación por internet del entorno de producción. En nuestro caso, eso significa usar un dispositivo para chatear y descargar cosas, y otro para firmar transacciones y transferir fondos. Incluso puede servir un teléfono viejo.
Además, una videollamada en vivo y una cuenta llena de fotos cotidianas no demuestran nada: B cayó precisamente por eso. Para saber si alguien es de fiar, fíjate en lo que te pide que hagas. Si te pide instalar algo en tu propia computadora, corta la conversación.
Si últimamente también recibiste un mensaje privado parecido, publica una captura en los comentarios, ocultando los datos personales, y lo revisamos juntos.
#ConsejosParaEvitarRiesgos
#避坑提醒 #crypto #meme #BSC