🚨 ¡BINANCE REVELA DETALLES DE UN INCIDENTE DE SEGURIDAD DE 6.340 MILLONES DE DÓLARES!
Un importante incidente de ciberseguridad relacionado con Binance ha puesto de manifiesto lo peligrosas que pueden ser las ofertas de empleo falsas y el software malicioso.
Según la investigación de Binance, los atacantes llevaron a cabo una campaña que duró varios meses e incluyó entrevistas de trabajo falsas, software para desarrolladores comprometido y acceso no autorizado a sistemas internos.
🔎 Novedades clave:
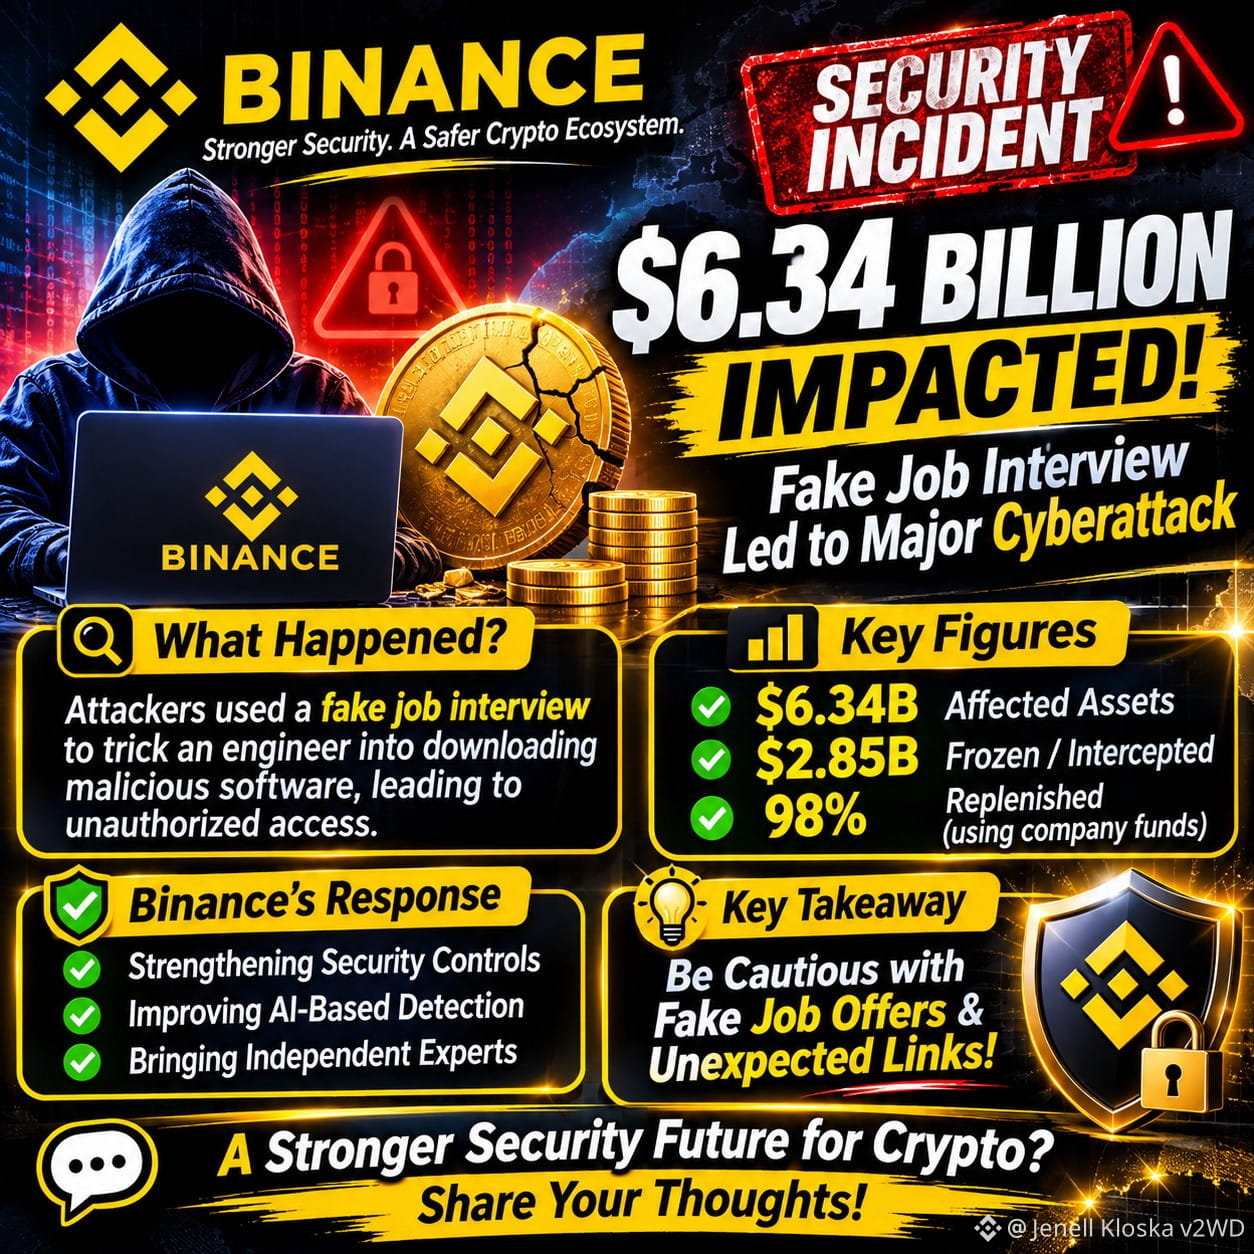
🔹 Según se informa, los atacantes usaron una entrevista de trabajo falsa para engañar a un ingeniero y hacer que descargara una tarea de programación maliciosa.
🔹 Más tarde, utilizaron dispositivos comprometidos y credenciales robadas para acceder a sistemas internos relacionados con las billeteras.
🔹 Binance informó que se vieron afectados activos digitales por un valor aproximado de 6.340 millones de dólares.
🔹 Se congelaron o interceptaron activos por un valor aproximado de 2.850 millones de dólares.
🔹 Binance declaró que, según la actualización del 3 de noviembre, había repuesto aproximadamente el 98 % de los activos de los tokens afectados con fondos de la empresa.
🔹 La empresa afirma que asumirá el impacto financiero en lugar de trasladar las pérdidas a los usuarios.
🛡️ ¿Qué ocurrirá ahora?
Binance afirma que está reforzando los controles de seguridad, mejorando la detección de amenazas mediante IA e incorporando expertos independientes en ciberseguridad para revisar el incidente.
📌 La lección más importante:
Este incidente nos recuerda que siempre debemos tener cuidado con las ofertas de trabajo en línea, las tareas de programación inesperadas y las descargas de software.
¿Qué crees que significa este incidente para el futuro de la seguridad de las criptomonedas?
#BinanceHerYerde #CryptoSecurityIncident #cyberattack #BlockchainNews #CryptoNews #BinanceSquare
Un importante incidente de ciberseguridad relacionado con Binance ha puesto de manifiesto lo peligrosas que pueden ser las ofertas de empleo falsas y el software malicioso.
Según la investigación de Binance, los atacantes llevaron a cabo una campaña que duró varios meses e incluyó entrevistas de trabajo falsas, software para desarrolladores comprometido y acceso no autorizado a sistemas internos.
🔎 Novedades clave:
🔹 Según se informa, los atacantes usaron una entrevista de trabajo falsa para engañar a un ingeniero y hacer que descargara una tarea de programación maliciosa.
🔹 Más tarde, utilizaron dispositivos comprometidos y credenciales robadas para acceder a sistemas internos relacionados con las billeteras.
🔹 Binance informó que se vieron afectados activos digitales por un valor aproximado de 6.340 millones de dólares.
🔹 Se congelaron o interceptaron activos por un valor aproximado de 2.850 millones de dólares.
🔹 Binance declaró que, según la actualización del 3 de noviembre, había repuesto aproximadamente el 98 % de los activos de los tokens afectados con fondos de la empresa.
🔹 La empresa afirma que asumirá el impacto financiero en lugar de trasladar las pérdidas a los usuarios.
🛡️ ¿Qué ocurrirá ahora?
Binance afirma que está reforzando los controles de seguridad, mejorando la detección de amenazas mediante IA e incorporando expertos independientes en ciberseguridad para revisar el incidente.
📌 La lección más importante:
Este incidente nos recuerda que siempre debemos tener cuidado con las ofertas de trabajo en línea, las tareas de programación inesperadas y las descargas de software.
¿Qué crees que significa este incidente para el futuro de la seguridad de las criptomonedas?
#BinanceHerYerde #CryptoSecurityIncident #cyberattack #BlockchainNews #CryptoNews #BinanceSquare