


Binance dijo el martes 3 de noviembre que el hackeo a Binance comenzó con una falsa entrevista de trabajo, en la que unos hackers norcoreanos le dieron a uno de sus ingenieros una prueba de programación cargada de malware, pero muchos traders aún dudan de que esa sea toda la historia.
El robo del 29 de octubre sustrajo 6.340 millones de dólares de las billeteras calientes de Binance, el mayor atraco de criptomonedas registrado. El informe del incidente de Binance describe una campaña que duró meses: una descarga manipulada en junio, la falsa entrevista en septiembre y una herramienta interna de IA que condujo a los atacantes hasta los ingenieros que gestionaban sus billeteras.
No todos se lo creen. Desde el hackeo, algunos operadores en X lo han calificado de trabajo interno. Señalan la rapidez con que se fue el dinero, a través de diez cadenas de bloques en unos 20 minutos, y los frecuentes cambios en la versión de Binance.
ÚLTIMA HORA: Binance afirma que los hackers usaron una falsa entrevista de trabajo para infectar el ordenador de un empleado. El malware les permitió secuestrar la herramienta interna de IA de Binance, apoderarse de las cuentas de otros ingenieros y vaciar 6.340 millones de dólares de sus billeteras calientes.
— Bull Theory (@BullTheoryio) 3 de noviembre de 2026
Nadie ha presentado pruebas. El FBI ha vinculado el robo al grupo norcoreano TraderTraitor, y la firma de análisis de cadenas de bloques TRM Labs coincide con un alto grado de certeza.
BNB tampoco se ha recuperado. Cotiza a 703,33 dólares, sube un 0,7 % hoy, pero sigue un 7,4 % por debajo del cierre de 759,85 dólares del día anterior al hackeo.
Entonces, ¿qué dice exactamente Binance que ocurrió y por qué los operadores siguen sin estar convencidos?
¿Cómo dice Binance que ocurrió el hackeo?
Fue un proceso lento, a través de tres ingenieros. El codirector ejecutivo de Binance, Richard Teng, declaró a CNBC que los atacantes «pasaron meses abriéndose camino» y rechazó la idea de que una sola laptop fuera el punto débil.
El informe describe cuatro etapas:
Junio: un ingeniero de DevOps de billeteras que buscaba una herramienta de programación con IA hizo clic en un anuncio de una copia manipulada de Homebrew, una herramienta habitual para desarrolladores. Binance lo detectó, reemplazó el dispositivo y renovó las credenciales, pero los atacantes ya habían averiguado quién gestionaba sus billeteras.
Septiembre: otro ingeniero, cuyo perfil mencionaba Binance, recibió en un sitio de empleo un mensaje de un falso «director de proyecto». Tras una videollamada con «Recursos Humanos» y un chat con un falso director ejecutivo, descargó una prueba de programación que instaló un malware que las herramientas de seguridad no detectaron.
Para el 20 de octubre: desde esa laptop, los atacantes usaron una herramienta interna de IA para apoderarse de las cuentas de dos ingenieros del equipo de billeteras. Uno tenía un token de despliegue de contenedores en su ordenador.
29 de octubre: los atacantes usaron ese token para desplegar un script malicioso, acceder al servicio de firma de las billeteras y transferir fondos a través de varias cadenas.
«No fue un solo error ni una sola brecha: fue una campaña que duró meses», escribió Teng en X.
Binance afirma que los usuarios no perderán nada. Ha reemplazado el 98 % de los activos robados con fondos propios, y se han congelado o interceptado unos 2.850 millones de dólares con la ayuda de Tether, Circle y otros.
Descubre: Bitcoin liquida el vencimiento de opciones de 10.900 millones de dólares justo en el máximo dolor tras el hackeo de Binance
¿Por qué los operadores no están convencidos de la versión del hackeo de Binance?
Porque las dudas surgieron antes del informe y el informe no las resolvió. Dos días después del robo, el operador Financelancelot lo calificó de «totalmente un trabajo interno», y el operador de Solana Ansem escribió: «He perdido la confianza en Binance».
Los escépticos vuelven una y otra vez a cinco puntos:
La versión cambió: Binance culpó inicialmente a la laptop de un ingeniero de DevOps el 29 de octubre. Un día después encontró «puntos de acceso adicionales» y la versión final involucra a tres ingenieros, cuatro meses y una herramienta de IA.
La rapidez: la mayor parte del dinero salió a través de diez cadenas en unos 20 minutos, todo con firmas válidas. Los críticos preguntan cómo una laptop comprometida pudo llegar tan lejos.
La advertencia de junio: Binance detectó la primera intrusión y renovó las credenciales, pero un ingeniero del mismo equipo seguía teniendo un token de despliegue en octubre, y el malware de la entrevista pasó semanas sin ser detectado.
El dinero siguió moviéndose: la firma de datos on-chain Bitquery detectó transferencias de Ethereum salientes hasta las 23:56 UTC, después de que Binance hubiera suspendido los retiros. El informe culpa a 50 autorizaciones EIP-7702 prefirmadas que permitieron al atacante seguir vaciando una billetera caliente.
El tamaño de las billeteras calientes: había 6.340 millones de dólares en billeteras conectadas a internet, y los críticos quieren saber por qué se expuso tanto dinero.
La prueba de reservas no sirvió de mucho. La prueba de Binance del 2 de noviembre usó una captura del 31 de octubre, tomada después de que ya hubiera recomprado la mayoría de las monedas robadas, así que los críticos dicen que no muestra cuán grande era el agujero.
Un hackeo de esta magnitud implica que se produjeron graves fallos de seguridad. Ninguna plataforma es imposible de hackear, pero eso no puede servir de excusa. Cada incidente deja al descubierto debilidades que deberían haberse evitado. Algunos detalles son vergonzosos. Las explicaciones públicas también simplifican lo que parece haber sido una… https://t.co/ZMAjZt2hF8
— CZ BNB (@cz_binance) 4 de noviembre de 2026
Algunas de las acusaciones más estridentes ya se han desmoronado. Una publicación viral que culpaba a una «trampa amorosa» norcoreana superó las 800.000 visualizaciones antes de que el cofundador Yi He la calificara de falsa y dijera que ZachXBT, el investigador citado, nunca había dicho eso.
Que la puerta de entrada fuera la laptop de un empleado no significa que fuera un trabajo interno. Las ofertas de empleo falsas con pruebas de programación trampa son el truco más conocido de TraderTraitor, el mismo grupo detrás del hackeo de 1.500 millones de dólares a Bybit en febrero de 2025.
¿Dónde está ahora el dinero robado?
Se ha bloqueado menos de la mitad. De los 6.340 millones de dólares sustraídos, Binance afirma que se han congelado o interceptado 2.850 millones, en su mayoría stablecoins que Tether y Circle podían bloquear.
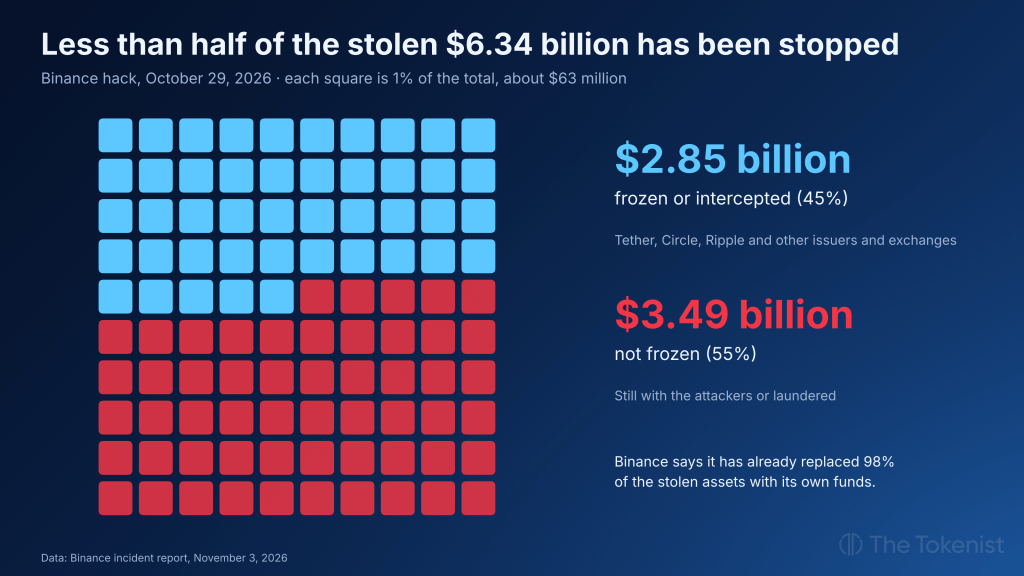
El resto sigue moviéndose. La firma de análisis de cadenas de bloques Elliptic calcula que unos 3.240 millones de dólares siguen en direcciones vinculadas a los atacantes, y Chainalysis ha encontrado fondos robados mezclados con dinero del exploit de Bitget de septiembre.
Un lote no se ha movido en absoluto. Los 233,46 millones de XRP sustraídos a Binance, con un valor aproximado de 299 millones de dólares, llevan en seis billeteras desde el 2 de noviembre, sin tocarse hasta el miércoles por la mañana.
Descubre: Los vendedores de Bitcoin acumulan una semana de pérdidas por debajo de los 80.000 dólares mientras Strategy y Strive siguen comprando: ¿se mantendrán los 75.000 dólares?
¿Qué podría hacer cambiar de opinión a los operadores?
Más pruebas, y pronto. Hay tres novedades previstas para los próximos días:
Una segunda captura de reservas: Binance tenía previsto hacerla hoy, abarcando más tokens. La prueba de conocimiento cero tarda entre 40 y 50 horas en generarse.
Retiros: se están reanudando red por red, y desde el martes se han añadido más activos.
La revisión independiente: empresas externas de seguridad están verificando los hallazgos de Binance, aunque la compañía no ha dicho cuándo publicará los resultados ni qué cantidad divulgará.
Análisis del precio de BNB: ¿podrá BNB volver a su nivel previo al hackeo?
Todavía no. BNB cayó un 8,1 % el 29 de octubre, de 759,85 a 698,46 dólares, con un volumen de 414 millones de dólares, más de cuatro veces el volumen negociado el día anterior.
Desde entonces, se ha apoyado en su EMA de 200 días. BNB cayó hoy más temprano hasta los 680,74 dólares, cerca del mínimo de 680 dólares tras el hackeo, y rebotó hasta los 703,33 dólares.
Niveles a vigilar:
727,73 dólares: la EMA de 50 días, ahora con pendiente descendente
759,85 dólares: el cierre del 28 de octubre, el último antes del hackeo
693,01 dólares: la EMA de 200 días
680 dólares: el mínimo del 29 de octubre
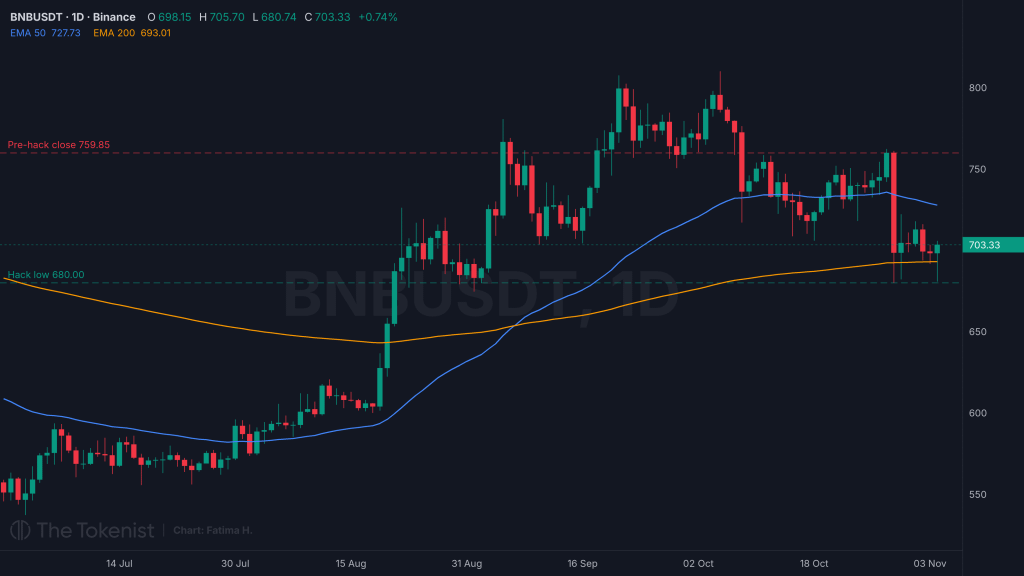
Gráfico diario de BNBUSDT. Fuente: TradingView.
Escenario Condición A dónde podría llevar Avance Cierre diario por encima de 727,73 dólares 759,85 dólares, el cierre previo al hackeo Pausa Se mantiene entre 693 y 727,73 dólares Movimiento lateral hasta la próxima prueba de reservas Retroceso Cierre diario por debajo de 680 dólares 674,60 dólares, el mínimo del 1 de septiembre
Binance ha contado en detalle su versión del hackeo. Hasta que una revisión independiente la respalde, los operadores seguirán interpretando el gráfico de BNB como un voto de confianza.
La publicación Binance afirma que su hackeo de 6.300 millones de dólares comenzó con una falsa entrevista de trabajo, pero los operadores no están convencidos apareció primero en Tokenist.