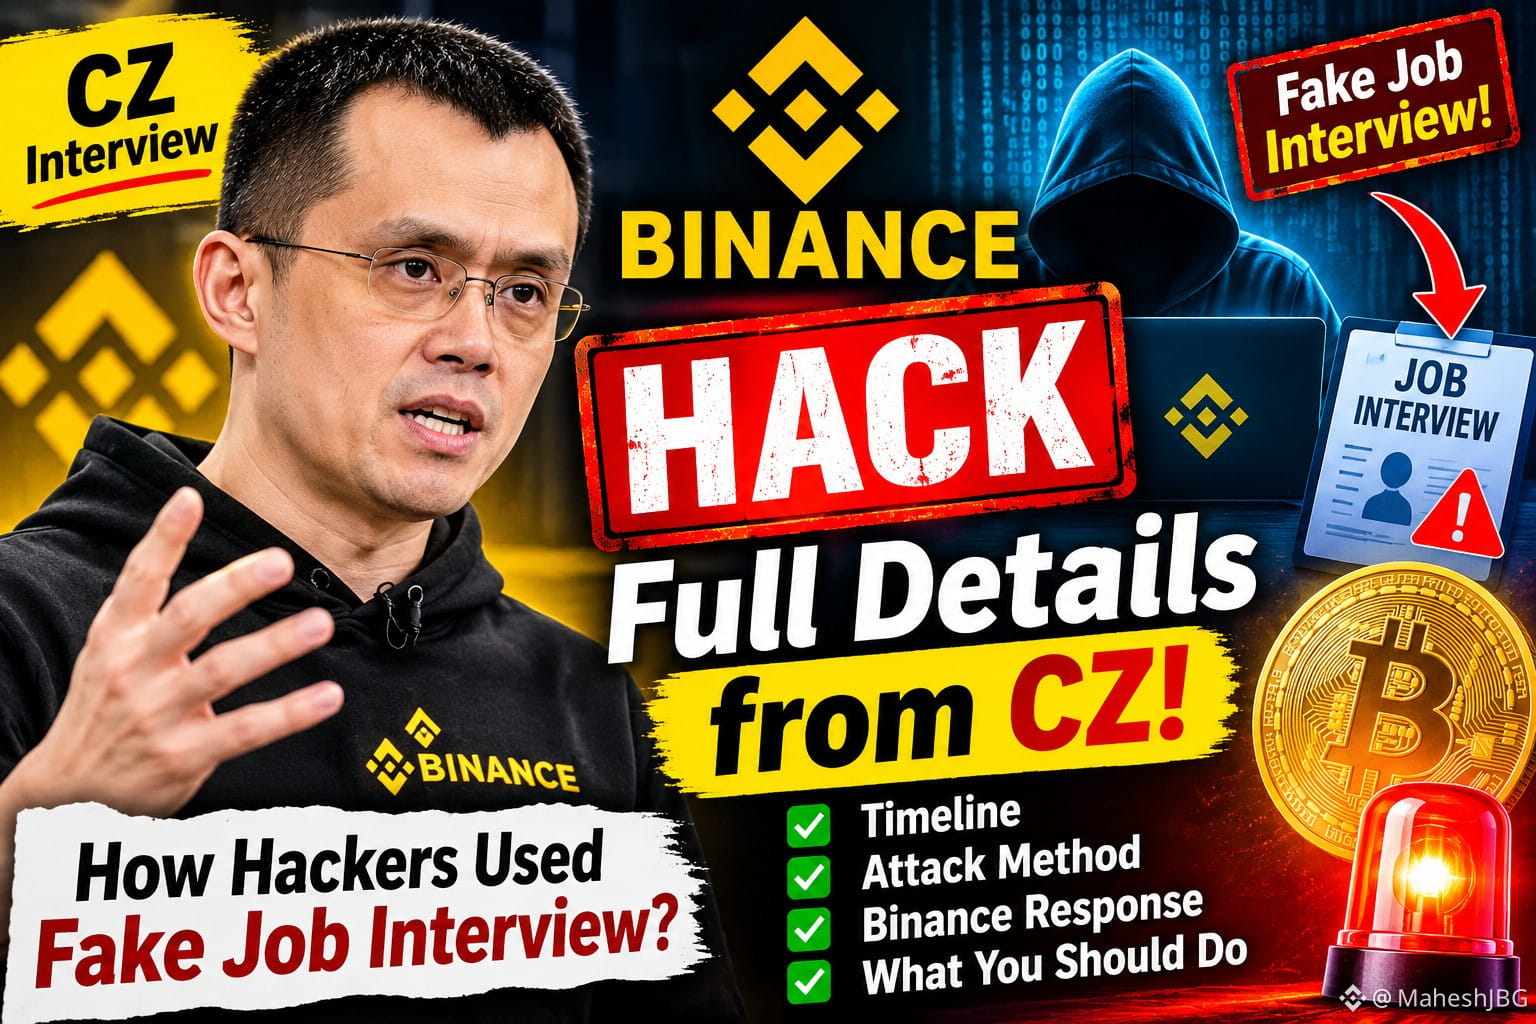
Según el informe de Binance sobre el incidente y las declaraciones públicas de CZ, el ataque no fue un simple hackeo: fue una operación de ingeniería social muy selectiva que se prolongó durante meses.
Cronología del ataque
- Junio de 2026: Un ingeniero descargó una herramienta para desarrolladores maliciosa disfrazada de software legítimo. El malware permitió a los atacantes obtener un punto de apoyo inicial.
- Septiembre de 2026: Se contactó con otro ingeniero de Binance mediante una falsa entrevista de trabajo. Durante el proceso de entrevista, le pidieron que descargara y ejecutara una «prueba técnica», que instaló malware de forma encubierta.
- 20 de octubre: Los atacantes usaron los dispositivos comprometidos y abusaron de una herramienta interna de IA para ampliar su acceso a los sistemas de Binance.
- 29 de octubre: Con credenciales robadas, los atacantes ejecutaron scripts maliciosos y vaciaron las billeteras calientes conectadas a internet en cuestión de minutos. Binance congeló aproximadamente entre 2.800 y 3.000 millones de dólares, pero en total se vieron afectados unos 6.300 millones de dólares en criptomonedas.
Lo que dijo CZ
En su primera entrevista tras el incidente, CZ destacó lo siguiente:
- La industria de las criptomonedas debe cooperar más estrechamente en materia de seguridad.
- La IA está ayudando tanto a los atacantes como a los defensores, por lo que los exchanges necesitan una detección más sólida basada en IA.
- Los exchanges deberían compartir información sobre amenazas y congelar más rápidamente los activos robados en toda la industria.
- Binance compensará a los usuarios afectados y seguirá invirtiendo fuertemente en ciberseguridad.
Lecciones para los usuarios de criptomonedas
- Nunca instales software enviado por reclutadores o entrevistadores desconocidos.
- Siempre que sea posible, utiliza un dispositivo aparte para el trabajo y las criptomonedas.
- Activa la autenticación de dos factores (2FA) basada en hardware en lugar de SMS.
- Verifica la identidad de los reclutadores y las empresas antes de descargar pruebas de programación o tareas.
- Desconfía de las ofertas de trabajo no solicitadas en LinkedIn o Telegram.
$BNB $ETH $XRP
Cronología del ataque
- Junio de 2026: Un ingeniero descargó una herramienta para desarrolladores maliciosa disfrazada de software legítimo. El malware permitió a los atacantes obtener un punto de apoyo inicial.
- Septiembre de 2026: Se contactó con otro ingeniero de Binance mediante una falsa entrevista de trabajo. Durante el proceso de entrevista, le pidieron que descargara y ejecutara una «prueba técnica», que instaló malware de forma encubierta.
- 20 de octubre: Los atacantes usaron los dispositivos comprometidos y abusaron de una herramienta interna de IA para ampliar su acceso a los sistemas de Binance.
- 29 de octubre: Con credenciales robadas, los atacantes ejecutaron scripts maliciosos y vaciaron las billeteras calientes conectadas a internet en cuestión de minutos. Binance congeló aproximadamente entre 2.800 y 3.000 millones de dólares, pero en total se vieron afectados unos 6.300 millones de dólares en criptomonedas.
Lo que dijo CZ
En su primera entrevista tras el incidente, CZ destacó lo siguiente:
- La industria de las criptomonedas debe cooperar más estrechamente en materia de seguridad.
- La IA está ayudando tanto a los atacantes como a los defensores, por lo que los exchanges necesitan una detección más sólida basada en IA.
- Los exchanges deberían compartir información sobre amenazas y congelar más rápidamente los activos robados en toda la industria.
- Binance compensará a los usuarios afectados y seguirá invirtiendo fuertemente en ciberseguridad.
Lecciones para los usuarios de criptomonedas
- Nunca instales software enviado por reclutadores o entrevistadores desconocidos.
- Siempre que sea posible, utiliza un dispositivo aparte para el trabajo y las criptomonedas.
- Activa la autenticación de dos factores (2FA) basada en hardware en lugar de SMS.
- Verifica la identidad de los reclutadores y las empresas antes de descargar pruebas de programación o tareas.
- Desconfía de las ofertas de trabajo no solicitadas en LinkedIn o Telegram.
$BNB $ETH $XRP