El 29 de octubre, Binance sufrió el robo de unos 6.340 millones de dólares. El informe preliminar publicado anoche por @binance señala que las dos primeras vías de entrada de los atacantes fueron cosas que los profesionales del sector cripto hacen casi a diario: buscar en un motor de búsqueda una herramienta de programación con IA para instalarla y asistir a una entrevista de trabajo para cambiar de empleo.
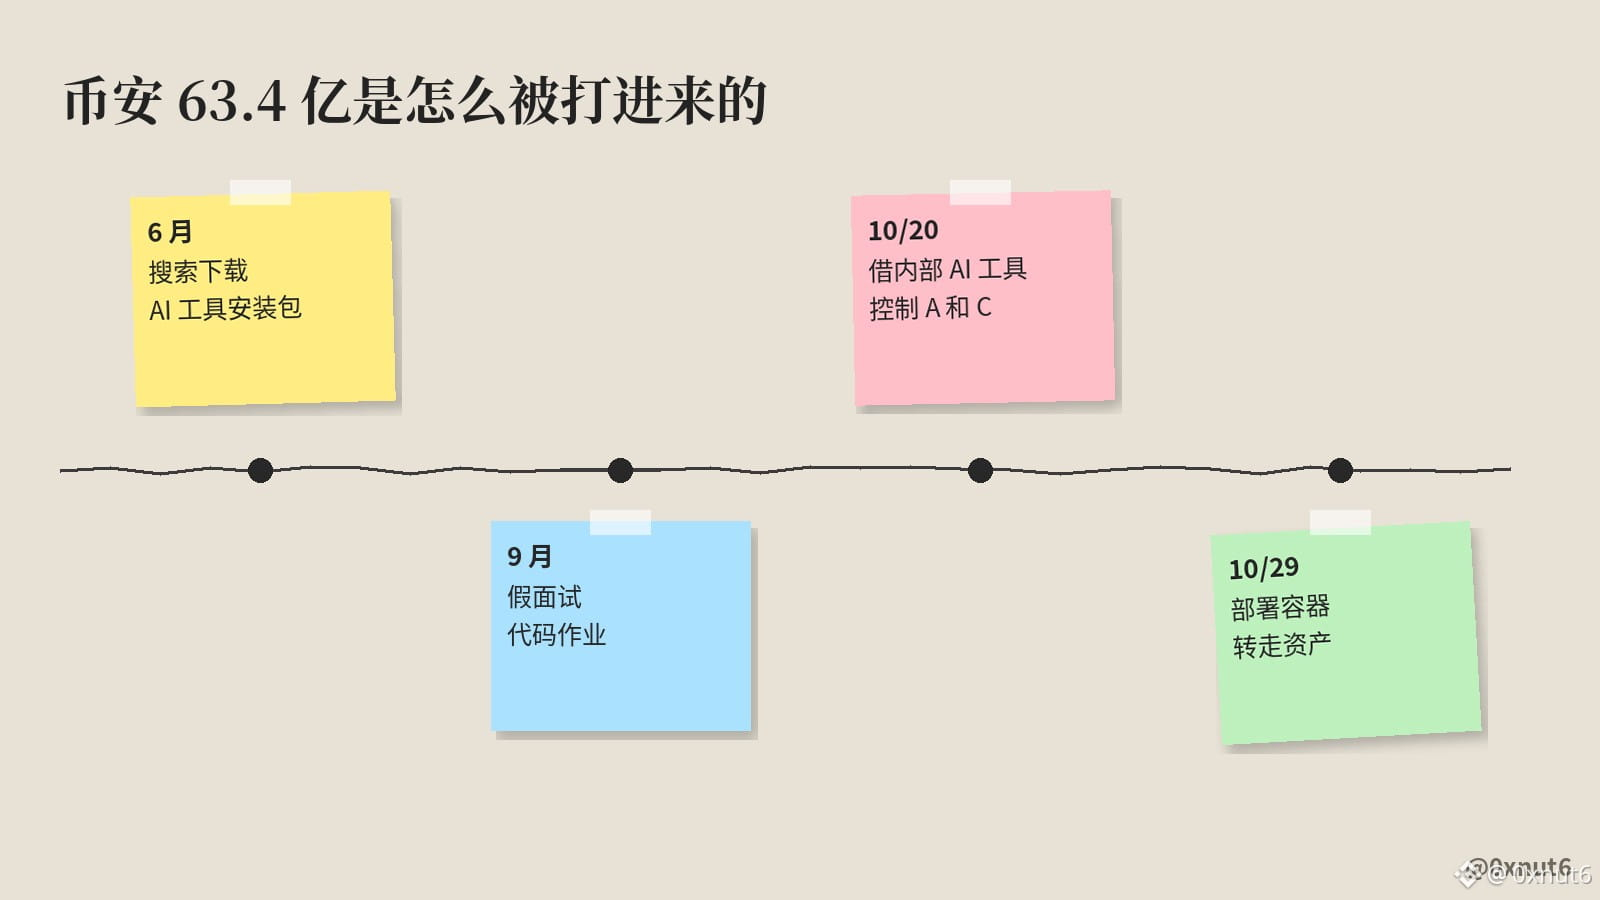
La primera vía de entrada se produjo en junio. El ingeniero A, encargado de operaciones de monederos, buscó una popular herramienta de programación con IA y descargó un instalador de Homebrew manipulado. El equipo de seguridad de Binance detectó entonces algo sospechoso, sustituyó el ordenador y renovó las credenciales. Cambiar el ordenador frenó esa intrusión, pero no borró la información que ya se había filtrado: los atacantes ya conocían el puesto de A y la identidad de sus compañeros del equipo de monederos.
La segunda vía de entrada se produjo en septiembre. El ingeniero B recibió el contacto de una persona que decía ser directora de proyectos a través de una plataforma legítima de búsqueda de empleo. En la primera entrevista, por videollamada, la persona se presentó como alguien de RR. HH. e incluso compartió cuentas de redes sociales con fotos y vídeos personales para ganarse su confianza. En la segunda entrevista apareció alguien que decía ser el CEO y, al final, le pidió que descargara una tarea de programación en su ordenador de trabajo. Al instalarse, el repositorio se ejecutaba automáticamente, sustituía el pyenv del ordenador por una versión maliciosa y se conectaba al servidor de los atacantes. El software de protección de terminales no dio ninguna alerta.
Los pasos posteriores se apoyaron en esos dos ordenadores. El 20 de octubre, los atacantes utilizaron el ordenador de B y una herramienta interna de IA para tomar también el control de los ordenadores de A y de otro ingeniero de monederos, C. En el ordenador de A encontraron un token para desplegar contenedores. El 29 de octubre, utilizaron ese token para desplegar un contenedor y recurrir al servicio de firma para transferir los activos.
Yu Xian, fundador de SlowMist, @evilcos, considera que se trató de un ataque persistente avanzado que se prolongó durante meses. Quienes hayan leído el informe deberían comprobar si ellos mismos o sus compañeros podrían caer en una campaña de envenenamiento similar. Binance afirma que este año ya ha frenado 57 intentos similares presuntamente vinculados a Corea del Norte, con tácticas como falsas entrevistas, malware disfrazado de herramientas populares para desarrolladores y programas falsos de videoconferencia. Lo que esta vez no consiguieron frenar fueron precisamente el instalador encontrado en una búsqueda en junio y la tarea de la entrevista de septiembre.
$BNB $BTC
La primera vía de entrada se produjo en junio. El ingeniero A, encargado de operaciones de monederos, buscó una popular herramienta de programación con IA y descargó un instalador de Homebrew manipulado. El equipo de seguridad de Binance detectó entonces algo sospechoso, sustituyó el ordenador y renovó las credenciales. Cambiar el ordenador frenó esa intrusión, pero no borró la información que ya se había filtrado: los atacantes ya conocían el puesto de A y la identidad de sus compañeros del equipo de monederos.
La segunda vía de entrada se produjo en septiembre. El ingeniero B recibió el contacto de una persona que decía ser directora de proyectos a través de una plataforma legítima de búsqueda de empleo. En la primera entrevista, por videollamada, la persona se presentó como alguien de RR. HH. e incluso compartió cuentas de redes sociales con fotos y vídeos personales para ganarse su confianza. En la segunda entrevista apareció alguien que decía ser el CEO y, al final, le pidió que descargara una tarea de programación en su ordenador de trabajo. Al instalarse, el repositorio se ejecutaba automáticamente, sustituía el pyenv del ordenador por una versión maliciosa y se conectaba al servidor de los atacantes. El software de protección de terminales no dio ninguna alerta.
Los pasos posteriores se apoyaron en esos dos ordenadores. El 20 de octubre, los atacantes utilizaron el ordenador de B y una herramienta interna de IA para tomar también el control de los ordenadores de A y de otro ingeniero de monederos, C. En el ordenador de A encontraron un token para desplegar contenedores. El 29 de octubre, utilizaron ese token para desplegar un contenedor y recurrir al servicio de firma para transferir los activos.
Yu Xian, fundador de SlowMist, @evilcos, considera que se trató de un ataque persistente avanzado que se prolongó durante meses. Quienes hayan leído el informe deberían comprobar si ellos mismos o sus compañeros podrían caer en una campaña de envenenamiento similar. Binance afirma que este año ya ha frenado 57 intentos similares presuntamente vinculados a Corea del Norte, con tácticas como falsas entrevistas, malware disfrazado de herramientas populares para desarrolladores y programas falsos de videoconferencia. Lo que esta vez no consiguieron frenar fueron precisamente el instalador encontrado en una búsqueda en junio y la tarea de la entrevista de septiembre.
$BNB $BTC