
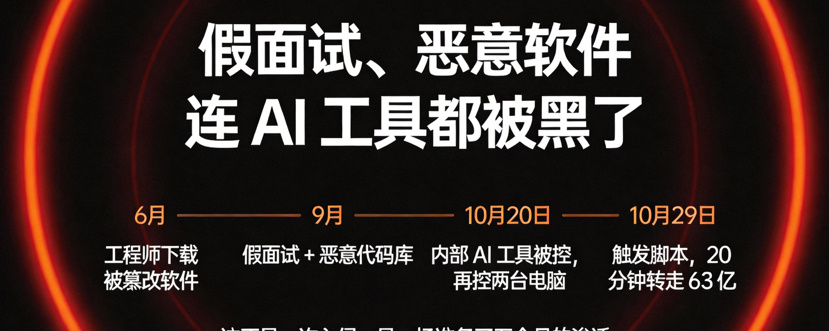
El 3 de noviembre, Binance publicó un informe preliminar de investigación que probablemente sea el informe de seguridad más importante del año para todos los profesionales del sector. No fue simplemente un caso de «caer en una trampa de phishing», sino una intrusión en varias etapas que se preparó durante cinco meses:
Junio|Sembrando la semilla
Un ingeniero del equipo de desarrollo de monederos descargó un programa manipulado. Los sistemas internos lo detectaron y le cambiaron el dispositivo, pero los hackers ya habían averiguado cuáles eran sus funciones y quiénes eran sus compañeros de equipo.
Septiembre|Entrevista falsa
Alguien se hizo pasar por un director de proyecto y contactó con un ingeniero de software a través de una plataforma legítima de búsqueda de empleo. Después, otra persona se hizo pasar por el director ejecutivo de una empresa y lo «entrevistó» mediante una aplicación de mensajería social, y le pidió que descargara una tarea que ocultaba una biblioteca de código malicioso. El malware empleaba técnicas complejas de ofuscación y evasión, sustituyó directamente componentes legítimos de herramientas de desarrollo y luego se comunicó con servidores externos.
20 de octubre | Movimiento lateral
Los atacantes usaron la computadora portátil del ingeniero que había sido «entrevistado» y, con ayuda de la herramienta interna de IA de Binance, tomaron el control de los equipos de otros dos ingenieros de software responsables de las billeteras digitales.
29 de octubre | Ejecución del ataque
Iniciaron sesión de forma remota en la computadora de un tercer ingeniero, activaron un script malicioso y transfirieron 6.300 millones de dólares en 20 minutos.
Lo que realmente da miedo de este caso:
No fue un correo de phishing, ni una filtración de claves privadas, ni una malversación interna.
Los atacantes usaron una herramienta de IA como trampolín. El propio asistente de IA de Binance se convirtió en una herramienta de movimiento lateral para los hackers. Es el primer caso público que pone sobre la mesa la «seguridad de la cadena de suministro de IA».
Qué está haciendo Binance ahora:
Reconstruir los sistemas de billeteras afectados, así como las herramientas internas de IA y los sistemas de control de acceso; reforzar los controles de riesgo de las billeteras; implementar la detección de comportamientos anómalos de la IA; y contratar a expertos externos en ciberseguridad para realizar una auditoría exhaustiva.
Tres recordatorios para el público general:
① «Para la entrevista, descarga este ejercicio/proyecto de prueba» es actualmente uno de los métodos de ataque dirigido más comunes. Si una oferta de trabajo te pide ejecutar código desconocido, verifica primero la identidad de quien te contacta.
② La sustitución de herramientas de desarrollo es uno de los tipos de intrusión más difíciles de detectar. El entorno que usas a diario podría ser en sí mismo una superficie de ataque.
③ La seguridad de un exchange no es cuestión de «si confiar o no», sino de «si está dispuesto a hacer públicos los detalles». Que esta vez hayan estado dispuestos a hacerlo suma puntos.
Después de leer este informe, ¿qué paso te sorprendió más? Cuéntamelo en los comentarios.
Sígueme: esta noche explicaré cómo se desplomó el resultado de las elecciones de medio mandato y qué hacer desde donde estamos ahora.
$BTC #Binance #Seguridad
Opiniones solo con fines informativos. Asume tus propios riesgos.