El hackeo de Binance por valor de 6,3 mil millones de dólares comenzó con una falsa entrevista de trabajo: el exchange revela detalles del mayor ataque cripto
El mayor hackeo de la historia de las criptomonedas, que involucró 6,3 mil millones de dólares, fue el resultado de una operación que duró varios meses.
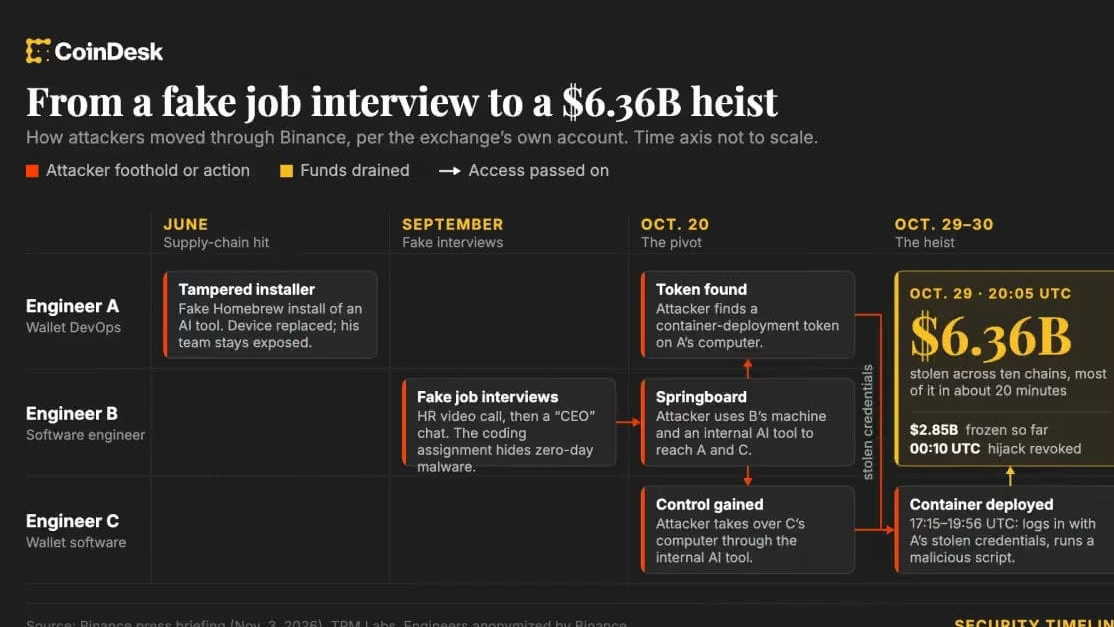
Así se desarrolló el ataque de los hackers norcoreanos:
➡️ Falsa entrevista de trabajo (septiembre): Los hackers contactaron a un ingeniero de software de Binance haciéndose pasar por reclutadores. Tras dos rondas de entrevistas por videollamada, le pidieron que descargara una «prueba técnica». Esta contenía un exploit de «día cero»: un malware que pasó desapercibido para el software antivirus.
➡️ Herramienta de IA falsificada (junio): Otro desarrollador instaló un paquete malicioso a través del gestor de paquetes Homebrew mientras buscaba herramientas de inteligencia artificial. Aunque se reemplazó el dispositivo, los hackers lograron conservar el acceso.
➡️ Infiltración en los sistemas (del 20 al 29 de octubre): Los atacantes utilizaron la estación de trabajo de ingeniería comprometida y una herramienta interna de IA para acceder a los ordenadores de dos especialistas responsables de las «carteras calientes». El 29 de octubre, emplearon credenciales robadas para ejecutar un script malicioso.
➡️ Los fondos comenzaron a ser drenados a las 20:05 UTC, aprovechando el estándar EIP-7702 de Ethereum para obtener autorización y realizar operaciones en las carteras calientes. Gracias a un sistema de computación multipartita (MPC), los atacantes fueron detenidos con éxito al cabo de unas horas.
#HackerAlert #BinanceHack2026
$BNB $ETH $BTC
El mayor hackeo de la historia de las criptomonedas, que involucró 6,3 mil millones de dólares, fue el resultado de una operación que duró varios meses.
Así se desarrolló el ataque de los hackers norcoreanos:
➡️ Falsa entrevista de trabajo (septiembre): Los hackers contactaron a un ingeniero de software de Binance haciéndose pasar por reclutadores. Tras dos rondas de entrevistas por videollamada, le pidieron que descargara una «prueba técnica». Esta contenía un exploit de «día cero»: un malware que pasó desapercibido para el software antivirus.
➡️ Herramienta de IA falsificada (junio): Otro desarrollador instaló un paquete malicioso a través del gestor de paquetes Homebrew mientras buscaba herramientas de inteligencia artificial. Aunque se reemplazó el dispositivo, los hackers lograron conservar el acceso.
➡️ Infiltración en los sistemas (del 20 al 29 de octubre): Los atacantes utilizaron la estación de trabajo de ingeniería comprometida y una herramienta interna de IA para acceder a los ordenadores de dos especialistas responsables de las «carteras calientes». El 29 de octubre, emplearon credenciales robadas para ejecutar un script malicioso.
➡️ Los fondos comenzaron a ser drenados a las 20:05 UTC, aprovechando el estándar EIP-7702 de Ethereum para obtener autorización y realizar operaciones en las carteras calientes. Gracias a un sistema de computación multipartita (MPC), los atacantes fueron detenidos con éxito al cabo de unas horas.
#HackerAlert #BinanceHack2026
$BNB $ETH $BTC