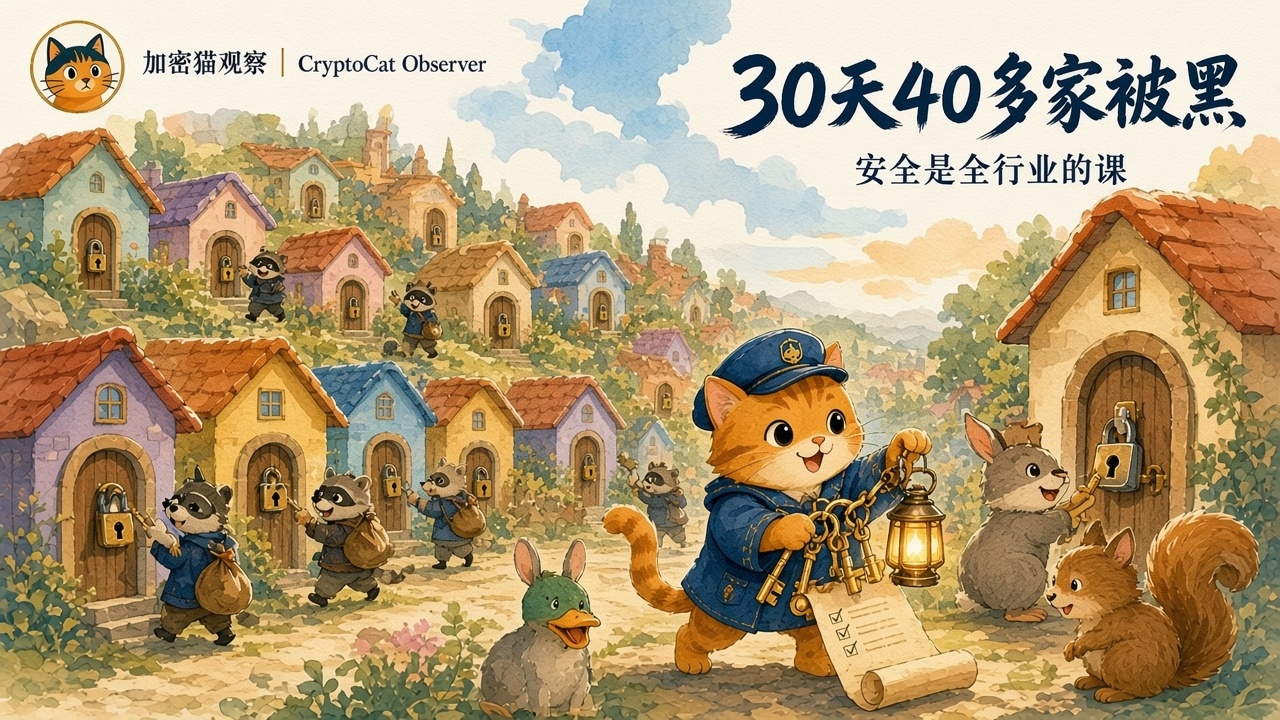
En la madrugada del 4 de noviembre (UTC+8), CZ compartió una lista: en los 30 días transcurridos entre el 6 de octubre y el 2 de noviembre, más de 40 empresas y proyectos cripto sufrieron hackeos, y Binance fue solo uno de ellos. En la lista también figuraban nombres conocidos como Polymarket, Ledger, Chainalysis y GitBook, además de numerosas plataformas de IA y herramientas para desarrolladores.
Tras la publicación del informe preliminar de la investigación de Binance el 3 de noviembre, mucha gente se quejó de que los ingenieros habían cometido errores de principiante. Yu Xian, fundador de SlowMist, dijo en X que mirar desde fuera es lo más fácil, pero que solo al convertirse en objetivo uno se da cuenta de cuántos recursos tiene el atacante: conocer a fondo la naturaleza humana, estudiar el terreno con antelación y lograr que el código malicioso evada los antivirus; todo está conectado, eslabón tras eslabón.
El informe lo deja claro: el ataque empezó a prepararse en junio. Primero, los atacantes publicaron versiones modificadas de herramientas de uso común en anuncios de búsqueda; en septiembre, mediante una falsa entrevista de trabajo, engañaron a un ingeniero para que ejecutara código que ocultaba una puerta trasera. Binance también señaló que, desde principios de 2026, el equipo de seguridad ha detenido 57 ataques sospechosos similares.
La gente común también debe protegerse de estas tácticas: descarga software solo desde los sitios web oficiales y no hagas clic en los anuncios de los resultados de búsqueda; no abras a la ligera «pruebas» o «documentos» enviados por desconocidos; y guarda la frase semilla únicamente bajo tu control.
Binance se ha comprometido a asumir las pérdidas y a que los usuarios no se vean afectados; los retiros también se están reanudando gradualmente. La seguridad no es algo que se resuelva de una vez para siempre: toda la industria debe aprender esta lección en conjunto.
#币安 #BNB #安全 no constituye asesoramiento de inversión
Tras la publicación del informe preliminar de la investigación de Binance el 3 de noviembre, mucha gente se quejó de que los ingenieros habían cometido errores de principiante. Yu Xian, fundador de SlowMist, dijo en X que mirar desde fuera es lo más fácil, pero que solo al convertirse en objetivo uno se da cuenta de cuántos recursos tiene el atacante: conocer a fondo la naturaleza humana, estudiar el terreno con antelación y lograr que el código malicioso evada los antivirus; todo está conectado, eslabón tras eslabón.
El informe lo deja claro: el ataque empezó a prepararse en junio. Primero, los atacantes publicaron versiones modificadas de herramientas de uso común en anuncios de búsqueda; en septiembre, mediante una falsa entrevista de trabajo, engañaron a un ingeniero para que ejecutara código que ocultaba una puerta trasera. Binance también señaló que, desde principios de 2026, el equipo de seguridad ha detenido 57 ataques sospechosos similares.
La gente común también debe protegerse de estas tácticas: descarga software solo desde los sitios web oficiales y no hagas clic en los anuncios de los resultados de búsqueda; no abras a la ligera «pruebas» o «documentos» enviados por desconocidos; y guarda la frase semilla únicamente bajo tu control.
Binance se ha comprometido a asumir las pérdidas y a que los usuarios no se vean afectados; los retiros también se están reanudando gradualmente. La seguridad no es algo que se resuelva de una vez para siempre: toda la industria debe aprender esta lección en conjunto.
#币安 #BNB #安全 no constituye asesoramiento de inversión