Por fin se ha hecho público el «proceso completo» del robo de 6.300 millones: no fue un topo ni un error de un ordenador, sino una infiltración metódica que se desarrolló durante cinco meses.
Ayer, Binance publicó un informe retrospectivo del incidente que reconstruye la cadena completa del mayor robo de criptomonedas de la historia, ocurrido el 29 de octubre:
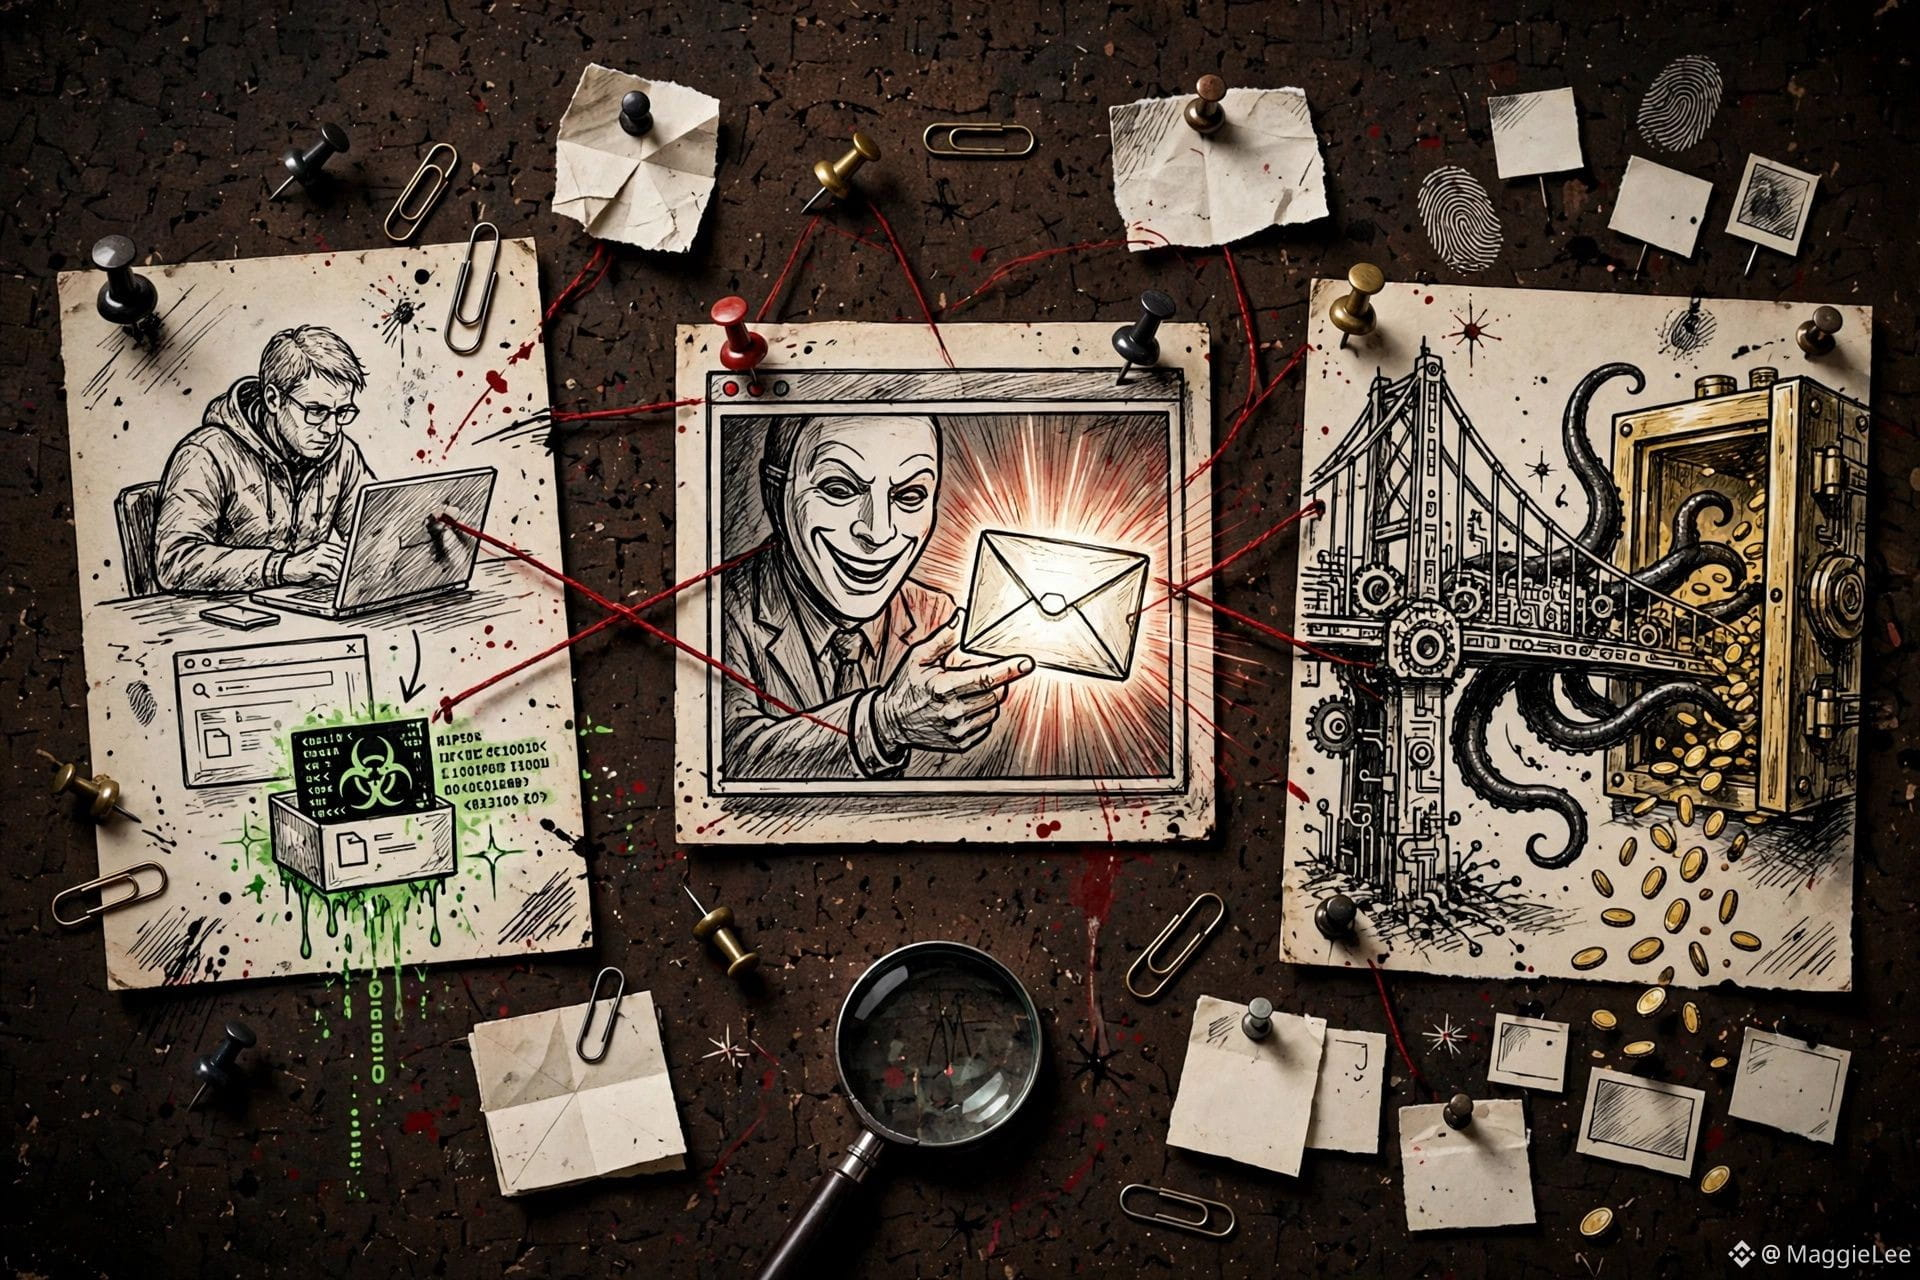
Primer paso: junio. Un ingeniero de DevOps del equipo de monederos buscó herramientas de programación con IA en un buscador y descargó un instalador de Homebrew contaminado mediante anuncios maliciosos de Google: su ordenador quedó infectado. El equipo de seguridad de Binance lo detectó en ese momento y cambió el dispositivo, pero pasó por alto la segunda oleada: los hackers borraron el ejecutable legítimo de pyenv y lo sustituyeron por una versión maliciosa, dejando una puerta trasera que el software de protección de endpoints no detectó.
Segundo paso: septiembre. Un segundo ingeniero cayó en una «falsa entrevista» a través de una plataforma de empleo. Primero hubo una videollamada de entrevista con una persona real; Recursos Humanos incluso compartió una cuenta personal en redes sociales con fotos para ganarse su confianza. La segunda ronda fue con el «director ejecutivo de una empresa inexistente». Al final le enviaron una «prueba de programación» que, al ejecutarse, era un troyano de día cero. Durante varios meses, los hackers fueron reuniendo así los permisos de varios ingenieros.
Tercer paso: 20 de octubre. Usando el ordenador del segundo ingeniero y aprovechando una herramienta interna de IA de Binance, los hackers se desplazaron lateralmente hasta los equipos del primer ingeniero y de un tercer ingeniero del equipo de monederos. El 29 de octubre, entre las 17:15 y las 19:56, iniciaron sesión en el ordenador del tercer ingeniero, desplegaron contenedores y ejecutaron scripts maliciosos. Los activos por valor de 6.340 millones de dólares comenzaron a salir.
Lo más revelador del informe es una explicación: ¿por qué no pudieron detenerlo durante casi dos horas después de la primera transferencia anómala? Porque los monederos calientes usan computación multipartita (MPC): no existe una única clave privada que permita «revocar con un clic» una autorización maliciosa de EIP-7702. El diseño de seguridad «sin puntos únicos de fallo» terminó siendo precisamente el eslabón más lento durante la respuesta a la emergencia. Por primera vez, el equilibrio entre seguridad y rapidez para limitar las pérdidas tuvo un coste tan alto.
En cifras: se han congelado o interceptado unos 2.850 millones de dólares; el 98 % de los activos afectados se ha repuesto con las reservas de la empresa, y los usuarios no asumirán pérdidas. He Yi ya ha negado la teoría del «topo», y Teng reconoció en CNBC: «Esto no debería haber ocurrido. Asumimos toda la responsabilidad».
Pero que el «98 % ya se haya repuesto» no te lleve a conclusiones equivocadas. Pueden reponerlo porque son Binance. Si un ataque de la misma magnitud afectara a cualquier exchange mediano o pequeño, el resultado sería la quiebra total: no habría un 98 % que reponer. La verdadera lección de este caso no es «Binance es muy segura», sino «solo Binance puede permitirse pagar esta matrícula».
Por cierto: Binance afirma que este año ya ha interceptado 57 ciberamenazas sospechosas de estar vinculadas a Corea del Norte. El FBI atribuye este robo de 6.300 millones a TraderTraitor, pero las técnicas del ataque (falsas entrevistas, herramientas de desarrollo contaminadas y herramientas de IA comprometidas) son cosas que todos los desarrolladores usan a diario. La superficie de ataque ya ha cambiado; nuestras defensas todavía no se han puesto al día.
Investigación personal; no constituye asesoramiento de inversión.
$BNB $BTC
#币安 #黑客攻击 #网络安全 #SeguridadDeExchanges
Ayer, Binance publicó un informe retrospectivo del incidente que reconstruye la cadena completa del mayor robo de criptomonedas de la historia, ocurrido el 29 de octubre:
Primer paso: junio. Un ingeniero de DevOps del equipo de monederos buscó herramientas de programación con IA en un buscador y descargó un instalador de Homebrew contaminado mediante anuncios maliciosos de Google: su ordenador quedó infectado. El equipo de seguridad de Binance lo detectó en ese momento y cambió el dispositivo, pero pasó por alto la segunda oleada: los hackers borraron el ejecutable legítimo de pyenv y lo sustituyeron por una versión maliciosa, dejando una puerta trasera que el software de protección de endpoints no detectó.
Segundo paso: septiembre. Un segundo ingeniero cayó en una «falsa entrevista» a través de una plataforma de empleo. Primero hubo una videollamada de entrevista con una persona real; Recursos Humanos incluso compartió una cuenta personal en redes sociales con fotos para ganarse su confianza. La segunda ronda fue con el «director ejecutivo de una empresa inexistente». Al final le enviaron una «prueba de programación» que, al ejecutarse, era un troyano de día cero. Durante varios meses, los hackers fueron reuniendo así los permisos de varios ingenieros.
Tercer paso: 20 de octubre. Usando el ordenador del segundo ingeniero y aprovechando una herramienta interna de IA de Binance, los hackers se desplazaron lateralmente hasta los equipos del primer ingeniero y de un tercer ingeniero del equipo de monederos. El 29 de octubre, entre las 17:15 y las 19:56, iniciaron sesión en el ordenador del tercer ingeniero, desplegaron contenedores y ejecutaron scripts maliciosos. Los activos por valor de 6.340 millones de dólares comenzaron a salir.
Lo más revelador del informe es una explicación: ¿por qué no pudieron detenerlo durante casi dos horas después de la primera transferencia anómala? Porque los monederos calientes usan computación multipartita (MPC): no existe una única clave privada que permita «revocar con un clic» una autorización maliciosa de EIP-7702. El diseño de seguridad «sin puntos únicos de fallo» terminó siendo precisamente el eslabón más lento durante la respuesta a la emergencia. Por primera vez, el equilibrio entre seguridad y rapidez para limitar las pérdidas tuvo un coste tan alto.
En cifras: se han congelado o interceptado unos 2.850 millones de dólares; el 98 % de los activos afectados se ha repuesto con las reservas de la empresa, y los usuarios no asumirán pérdidas. He Yi ya ha negado la teoría del «topo», y Teng reconoció en CNBC: «Esto no debería haber ocurrido. Asumimos toda la responsabilidad».
Pero que el «98 % ya se haya repuesto» no te lleve a conclusiones equivocadas. Pueden reponerlo porque son Binance. Si un ataque de la misma magnitud afectara a cualquier exchange mediano o pequeño, el resultado sería la quiebra total: no habría un 98 % que reponer. La verdadera lección de este caso no es «Binance es muy segura», sino «solo Binance puede permitirse pagar esta matrícula».
Por cierto: Binance afirma que este año ya ha interceptado 57 ciberamenazas sospechosas de estar vinculadas a Corea del Norte. El FBI atribuye este robo de 6.300 millones a TraderTraitor, pero las técnicas del ataque (falsas entrevistas, herramientas de desarrollo contaminadas y herramientas de IA comprometidas) son cosas que todos los desarrolladores usan a diario. La superficie de ataque ya ha cambiado; nuestras defensas todavía no se han puesto al día.
Investigación personal; no constituye asesoramiento de inversión.
$BNB $BTC
#币安 #黑客攻击 #网络安全 #SeguridadDeExchanges