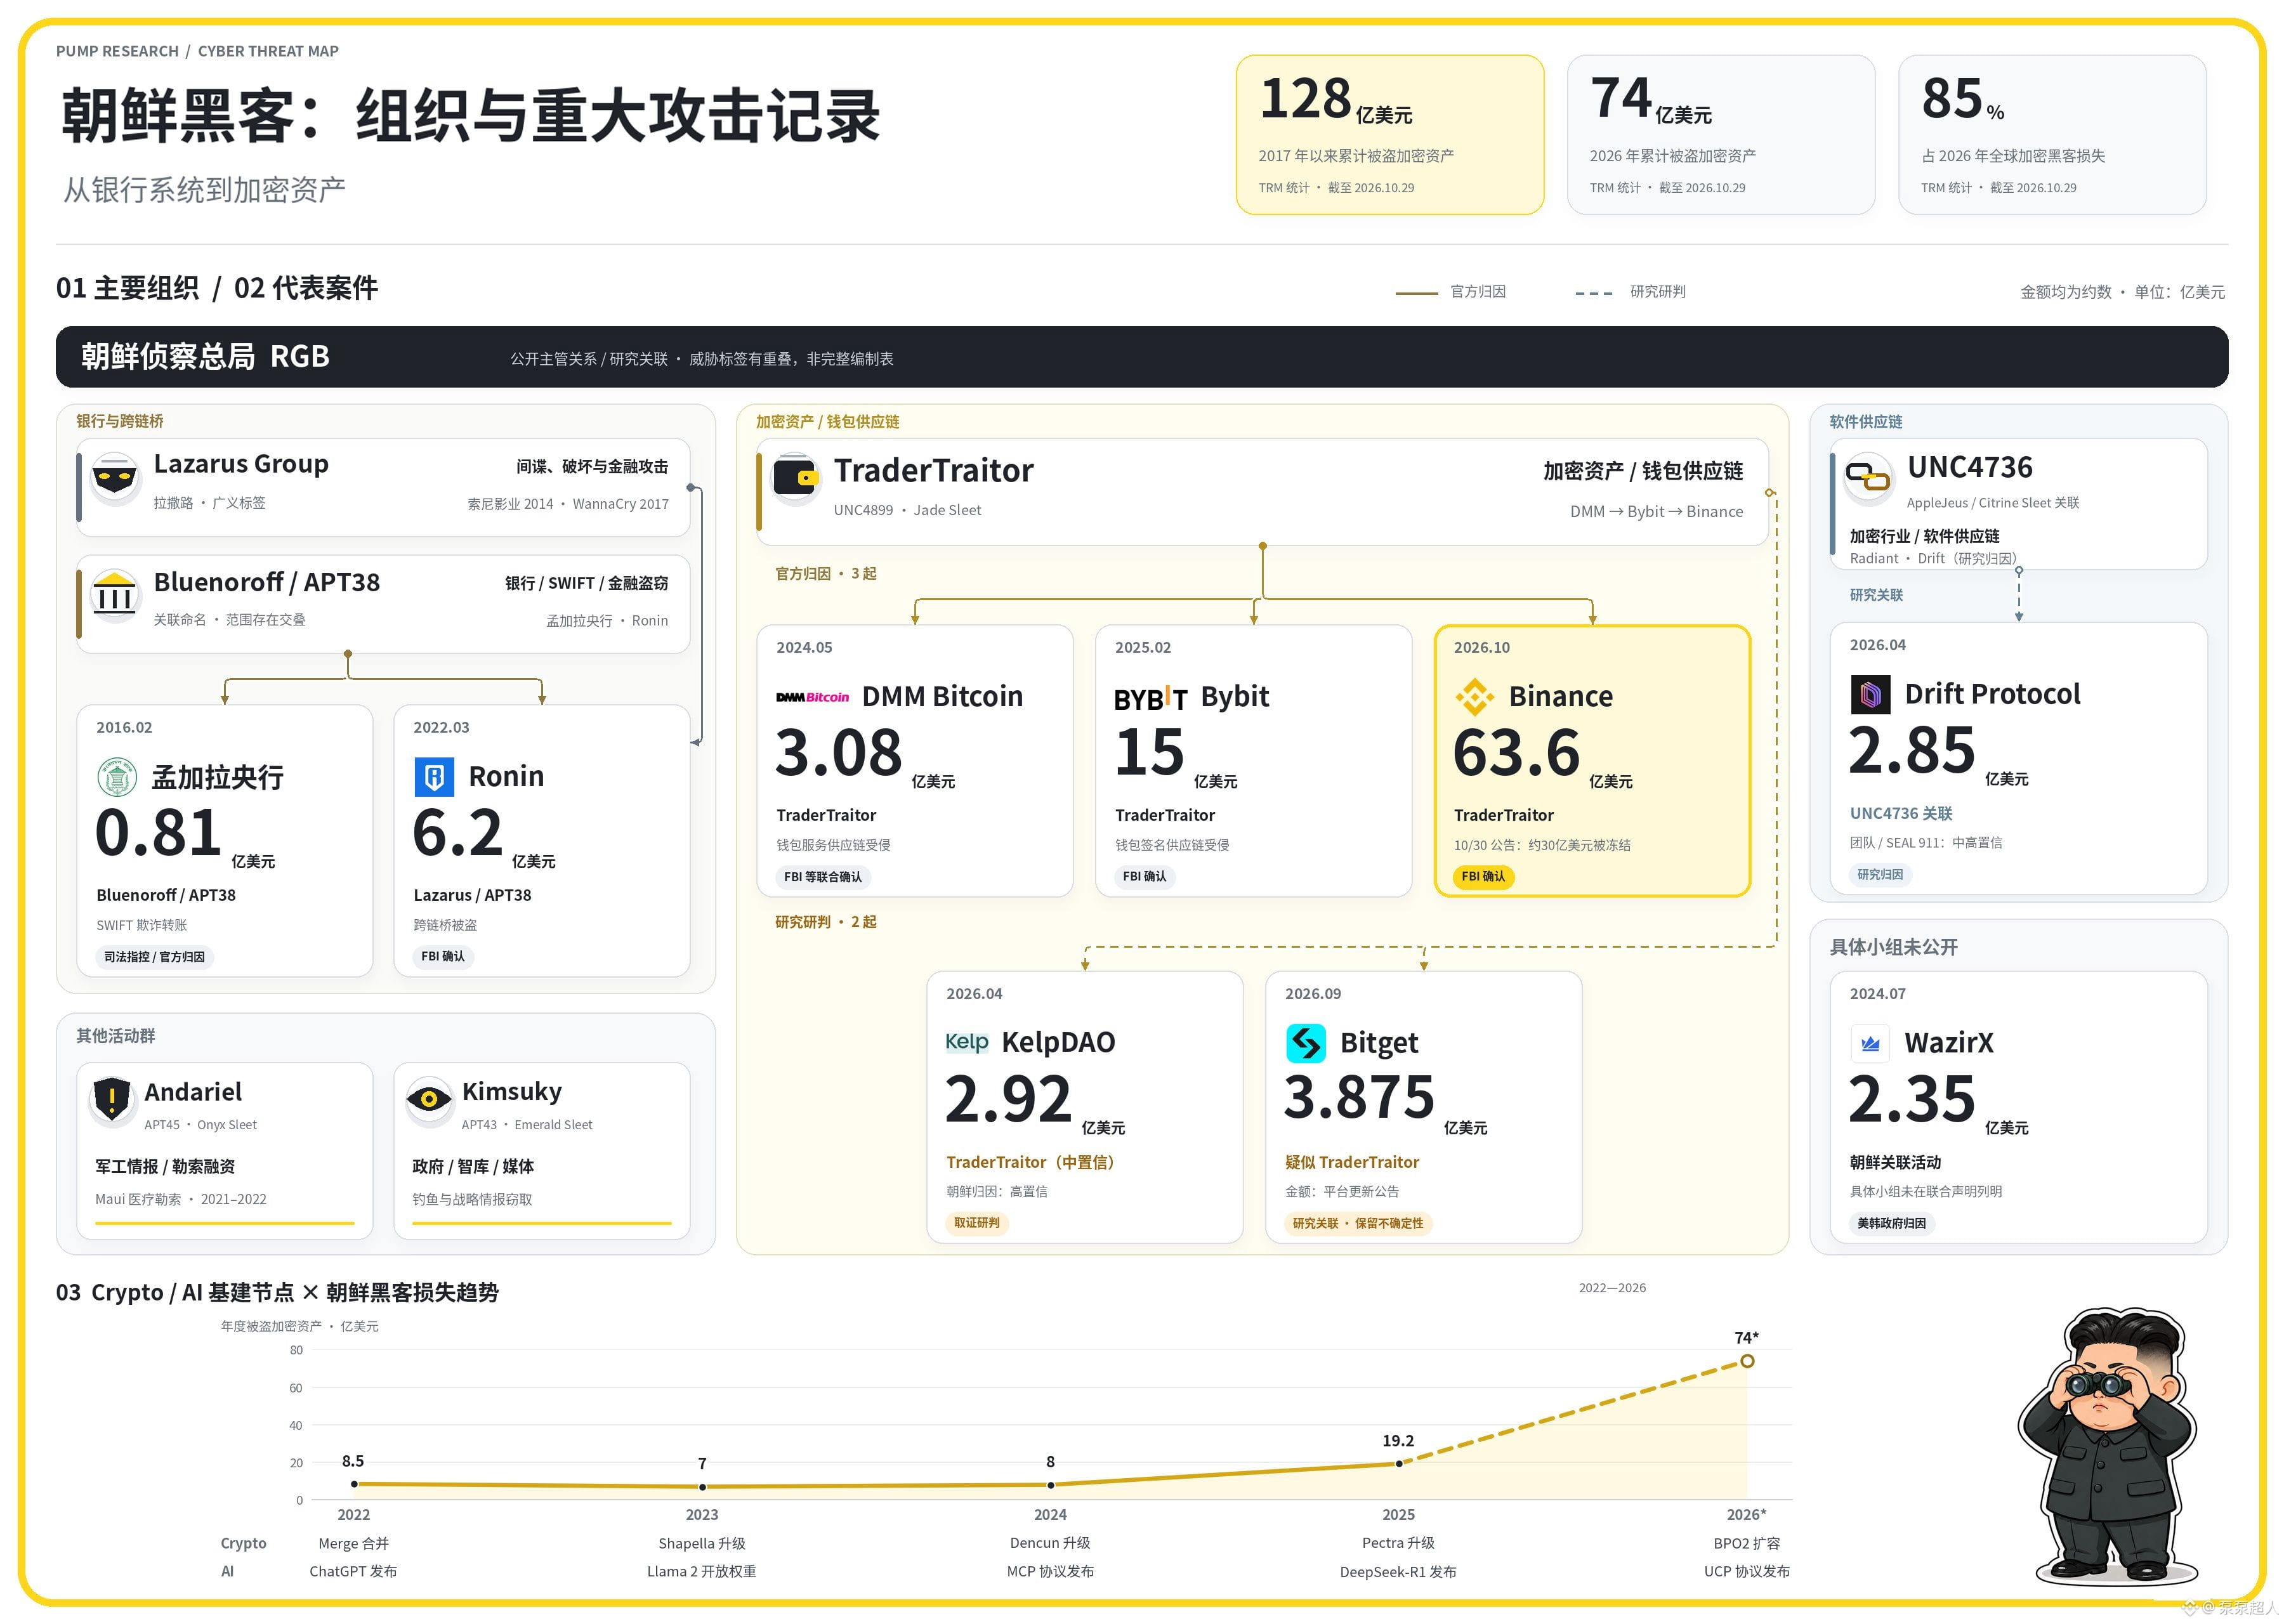

Reparto de funciones entre los grupos de hackers norcoreanos y resumen de los métodos utilizados en sus «casos importantes» anteriores
Corea del Norte probablemente sea el único país que ha convertido toda una industria de hackers en un pilar de su economía nacional
Sus grupos se reparten las tareas y colaboran: atacan desde instituciones financieras, como bancos, hasta cadenas de suministro de software
El número de personas involucradas, el alcance de sus infiltraciones y la magnitud de los daños que causan probablemente no tienen rival
👉 Ayer, Binance publicó un informe de investigación sobre el ciberataque
Por los métodos empleados, se aprecian similitudes con ataques anteriores de hackers norcoreanos
1️⃣ Lazarus Group: ciberataques de amplio espectro
Abarca el robo de información, el robo financiero y los ataques destructivos, y actúa como grupo principal en varias operaciones relacionadas
Casos destacados: Sony Pictures (2014), WannaCry (2017), cadena de suministro de 3CX (2023) y la operación de señuelos de contratación «Dream Job»
2️⃣ TraderTraitor: especializado en el robo de criptoactivos
Se centra en exchanges, proveedores de billeteras y empleados con permisos clave
Suele acercarse a sus objetivos mediante falsas ofertas de empleo y pruebas técnicas; luego utiliza identidades y permisos robados para infiltrarse en procesos de billetera, transacción o firma
Operaciones destacadas: robos a Ronin, DMM Bitcoin, Bybit, Bitget y Binance, entre otros
3️⃣ Bluenoroff / APT38: primero atacó bancos mediante SWIFT y cajeros automáticos; después se orientó a las criptomonedas
Se centra en bancos, instituciones financieras y sistemas de pago y transferencia, y también apunta a criptoactivos. Una táctica típica consiste en infiltrarse en las instituciones, robar permisos para realizar transferencias, manipular el movimiento de fondos y, posiblemente, dañar los sistemas para ocultar sus huellas
Operaciones destacadas: Banco Central de Bangladés (2016), fraude en cajeros automáticos mediante FASTCash y malware para macOS dirigido a fondos de capital riesgo y equipos de proyectos
4️⃣ AppleJeus / UNC4736: se hace pasar por software de trading o entidades de inversión y se infiltra a largo plazo en equipos de DeFi
Se hace pasar por software de trading o entidades de inversión y se infiltra a largo plazo en equipos de DeFi
Operaciones destacadas: Radiant Capital (2024), Drift (2026)
4️⃣ Andariel / APT45: robo de tecnología militar e industrial y financiación mediante extorsión
Se centra en organismos de defensa, aeroespaciales, nucleares y de ingeniería para robar información técnica sensible; también ataca instituciones médicas para exigir rescates
Operaciones destacadas: ransomware Maui y robo de criptomonedas a Upbit (en colaboración con Lazarus)
5️⃣ Kimsuky / APT43: recopilación de inteligencia sobre expertos de centros de estudios, diplomacia y política nuclear
Se centra en funcionarios gubernamentales, centros de estudios, académicos, instituciones de investigación y medios de comunicación; roba correos electrónicos y materiales de investigación mediante phishing dirigido, suplantación de identidad y otros métodos
Corea del Norte probablemente sea el único país que ha convertido toda una industria de hackers en un pilar de su economía nacional
Sus grupos se reparten las tareas y colaboran: atacan desde instituciones financieras, como bancos, hasta cadenas de suministro de software
El número de personas involucradas, el alcance de sus infiltraciones y la magnitud de los daños que causan probablemente no tienen rival
👉 Ayer, Binance publicó un informe de investigación sobre el ciberataque
Por los métodos empleados, se aprecian similitudes con ataques anteriores de hackers norcoreanos
1️⃣ Lazarus Group: ciberataques de amplio espectro
Abarca el robo de información, el robo financiero y los ataques destructivos, y actúa como grupo principal en varias operaciones relacionadas
Casos destacados: Sony Pictures (2014), WannaCry (2017), cadena de suministro de 3CX (2023) y la operación de señuelos de contratación «Dream Job»
2️⃣ TraderTraitor: especializado en el robo de criptoactivos
Se centra en exchanges, proveedores de billeteras y empleados con permisos clave
Suele acercarse a sus objetivos mediante falsas ofertas de empleo y pruebas técnicas; luego utiliza identidades y permisos robados para infiltrarse en procesos de billetera, transacción o firma
Operaciones destacadas: robos a Ronin, DMM Bitcoin, Bybit, Bitget y Binance, entre otros
3️⃣ Bluenoroff / APT38: primero atacó bancos mediante SWIFT y cajeros automáticos; después se orientó a las criptomonedas
Se centra en bancos, instituciones financieras y sistemas de pago y transferencia, y también apunta a criptoactivos. Una táctica típica consiste en infiltrarse en las instituciones, robar permisos para realizar transferencias, manipular el movimiento de fondos y, posiblemente, dañar los sistemas para ocultar sus huellas
Operaciones destacadas: Banco Central de Bangladés (2016), fraude en cajeros automáticos mediante FASTCash y malware para macOS dirigido a fondos de capital riesgo y equipos de proyectos
4️⃣ AppleJeus / UNC4736: se hace pasar por software de trading o entidades de inversión y se infiltra a largo plazo en equipos de DeFi
Se hace pasar por software de trading o entidades de inversión y se infiltra a largo plazo en equipos de DeFi
Operaciones destacadas: Radiant Capital (2024), Drift (2026)
4️⃣ Andariel / APT45: robo de tecnología militar e industrial y financiación mediante extorsión
Se centra en organismos de defensa, aeroespaciales, nucleares y de ingeniería para robar información técnica sensible; también ataca instituciones médicas para exigir rescates
Operaciones destacadas: ransomware Maui y robo de criptomonedas a Upbit (en colaboración con Lazarus)
5️⃣ Kimsuky / APT43: recopilación de inteligencia sobre expertos de centros de estudios, diplomacia y política nuclear
Se centra en funcionarios gubernamentales, centros de estudios, académicos, instituciones de investigación y medios de comunicación; roba correos electrónicos y materiales de investigación mediante phishing dirigido, suplantación de identidad y otros métodos