Un hacker se hizo pasar por reclutador para contactar con empleados de Binance
Binance ha actualizado los detalles del hackeo:
- Junio: Un ingeniero de Binance descargó un software de IA falso que contenía malware. Binance lo detectó y tomó medidas, pero el hacker ya había obtenido más información sobre el equipo de gestión de monederos.
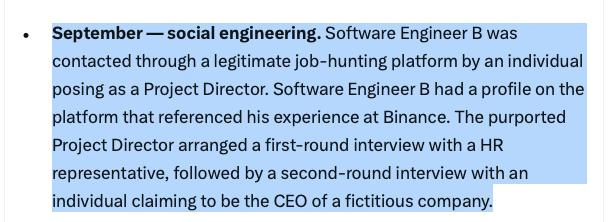
- Septiembre: El hacker se hizo pasar por director de proyectos, contactó con otro ingeniero de Binance a través de una plataforma de contratación legítima y organizó dos rondas de entrevistas. Al final, pidió al ingeniero que descargara en el ordenador de la empresa una prueba de programación que contenía malware, con lo que logró infiltrarse en el dispositivo.
- 20/10: El hacker aprovechó el ordenador comprometido y las herramientas internas de IA para contactar con otros dos ingenieros. Durante el proceso, obtuvo información sobre los permisos necesarios para desplegar software en el sistema de gestión de monederos.
- 29/10: El hacker utilizó los permisos robados para manipular el servicio interno de firma de transacciones y transferir BTC, XRP, SOL, OP y otros activos desde los monederos calientes de Binance.
Anteriormente, Binance reveló que su equipo de seguridad había detectado y bloqueado 57 ciberataques presuntamente relacionados con Corea del Norte en 2026. Muchos empleaban métodos similares, como hacerse pasar por reclutadores o insertar malware en programas o aplicaciones de videoconferencia.
$BTC $XRP $SOL
#binancewithdrawalscamwarning
Binance ha actualizado los detalles del hackeo:
- Junio: Un ingeniero de Binance descargó un software de IA falso que contenía malware. Binance lo detectó y tomó medidas, pero el hacker ya había obtenido más información sobre el equipo de gestión de monederos.
- Septiembre: El hacker se hizo pasar por director de proyectos, contactó con otro ingeniero de Binance a través de una plataforma de contratación legítima y organizó dos rondas de entrevistas. Al final, pidió al ingeniero que descargara en el ordenador de la empresa una prueba de programación que contenía malware, con lo que logró infiltrarse en el dispositivo.
- 20/10: El hacker aprovechó el ordenador comprometido y las herramientas internas de IA para contactar con otros dos ingenieros. Durante el proceso, obtuvo información sobre los permisos necesarios para desplegar software en el sistema de gestión de monederos.
- 29/10: El hacker utilizó los permisos robados para manipular el servicio interno de firma de transacciones y transferir BTC, XRP, SOL, OP y otros activos desde los monederos calientes de Binance.
Anteriormente, Binance reveló que su equipo de seguridad había detectado y bloqueado 57 ciberataques presuntamente relacionados con Corea del Norte en 2026. Muchos empleaban métodos similares, como hacerse pasar por reclutadores o insertar malware en programas o aplicaciones de videoconferencia.
$BTC $XRP $SOL
#binancewithdrawalscamwarning