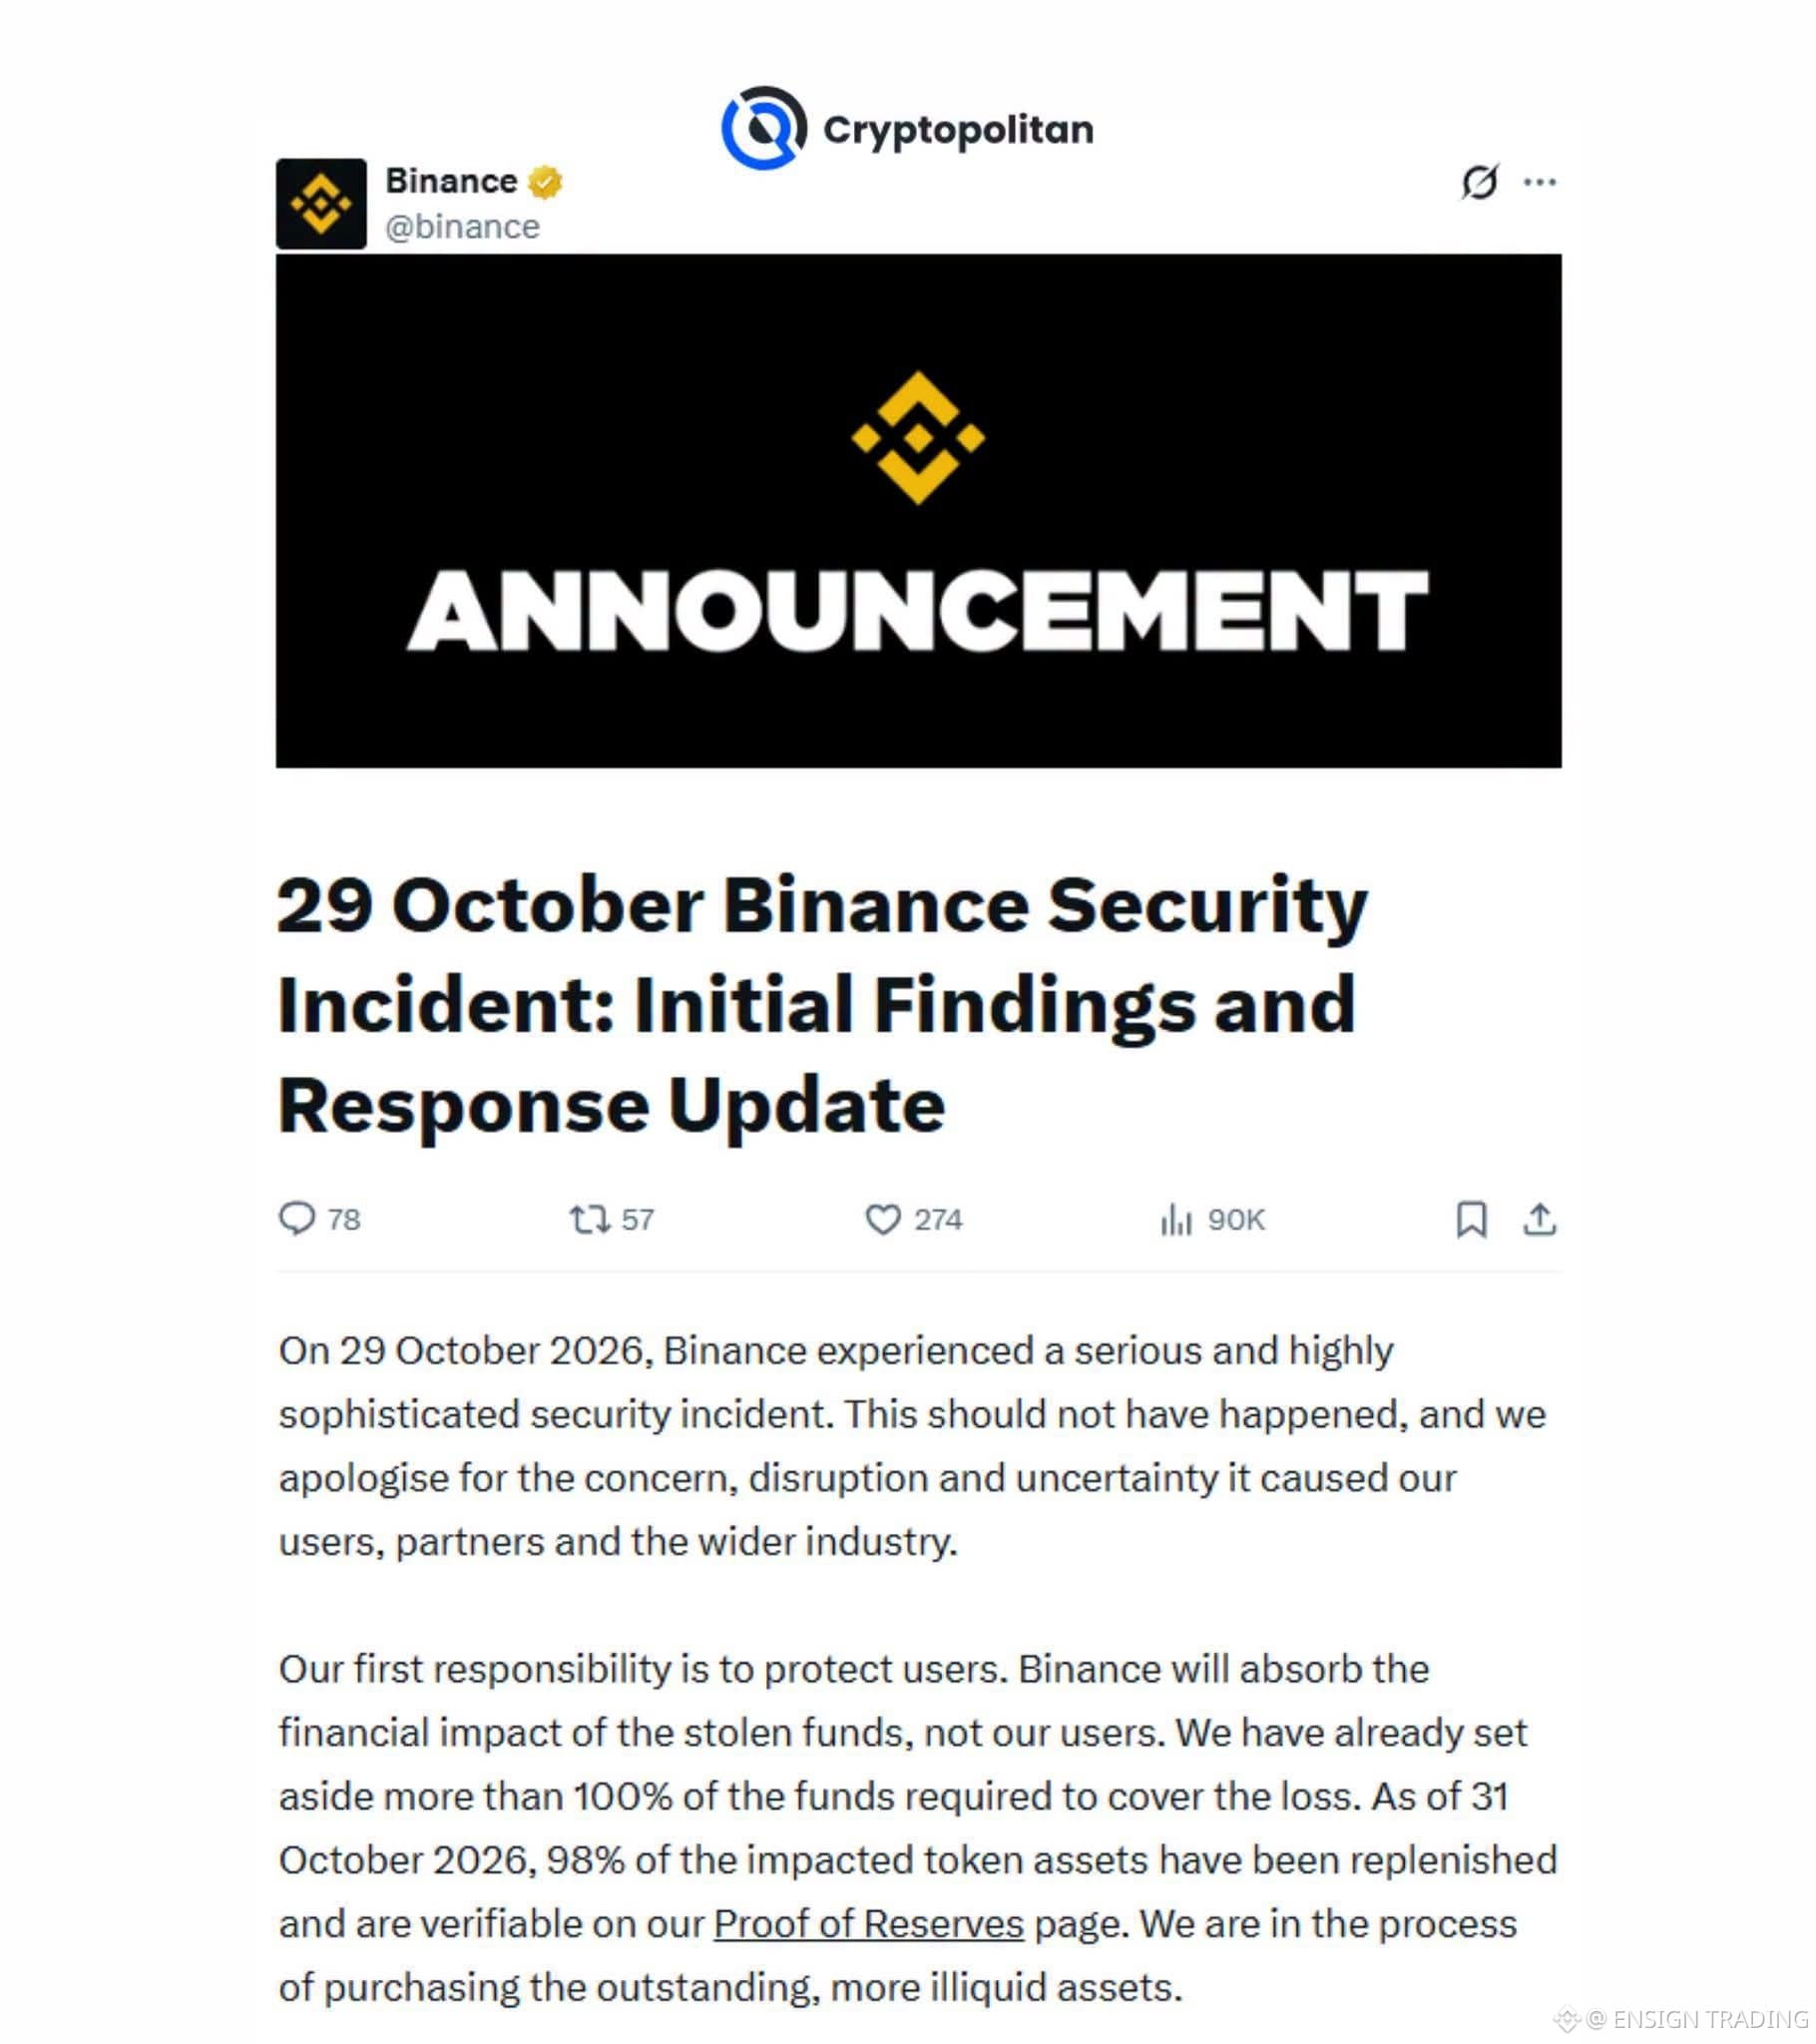
ÚLTIMA HORA: Binance lo congeló todo, pero los hackers siguieron moviendo el dinero de todos modos.
Todo empezó con una falsa entrevista de trabajo. Al final, atacantes vinculados a Corea del Norte habían sustraído activos por valor de unos 6,34 mil millones de dólares.
Esto es lo que ocurrió:
• Una campaña de varias etapas que involucró ingeniería social (falsas entrevistas de trabajo), malware en los dispositivos de los ingenieros, una herramienta interna de IA comprometida y credenciales robadas, y que se basó en intentos anteriores a lo largo de 2026.
• Los atacantes obtuvieron acceso no autorizado a un servicio interno de firma de billeteras. Movieron grandes cantidades de XRP, SOL, OP, BTC y ETH, y utilizaron EIP-7702 de Ethereum para configurar autorizaciones persistentes en la cadena que siguieron moviendo fondos incluso después de que se suspendieran los retiros.
• Se congelaron o interceptaron unos 2,85 mil millones de dólares. El FBI atribuye el ataque a Corea del Norte.
• Binance cerró los puntos de entrada, reconstruyó los sistemas afectados y el entorno de las billeteras, reemplazó los dispositivos, revocó las credenciales y reforzó la supervisión y los controles.
Todo empezó con una falsa entrevista de trabajo. Al final, atacantes vinculados a Corea del Norte habían sustraído activos por valor de unos 6,34 mil millones de dólares.
Esto es lo que ocurrió:
• Una campaña de varias etapas que involucró ingeniería social (falsas entrevistas de trabajo), malware en los dispositivos de los ingenieros, una herramienta interna de IA comprometida y credenciales robadas, y que se basó en intentos anteriores a lo largo de 2026.
• Los atacantes obtuvieron acceso no autorizado a un servicio interno de firma de billeteras. Movieron grandes cantidades de XRP, SOL, OP, BTC y ETH, y utilizaron EIP-7702 de Ethereum para configurar autorizaciones persistentes en la cadena que siguieron moviendo fondos incluso después de que se suspendieran los retiros.
• Se congelaron o interceptaron unos 2,85 mil millones de dólares. El FBI atribuye el ataque a Corea del Norte.
• Binance cerró los puntos de entrada, reconstruyó los sistemas afectados y el entorno de las billeteras, reemplazó los dispositivos, revocó las credenciales y reforzó la supervisión y los controles.